

谨防伪装微软的网络钓鱼攻击!
最近,AhnLab安全应急响应中心(以下简称ASEC)分析团队发现了伪装成微软登录页面的钓鱼邮件正在传播的情况。让我们通过本文将仔细了解伪装成微软的网络钓鱼攻击。
如【图1】所示,收集到的钓鱼邮件示例由伪装成该企业的语音信息并诱导点击附件查看playback文件的内容组成。
如果点击该附件,将跳转到伪装成微软登录页面的网络钓鱼页面。
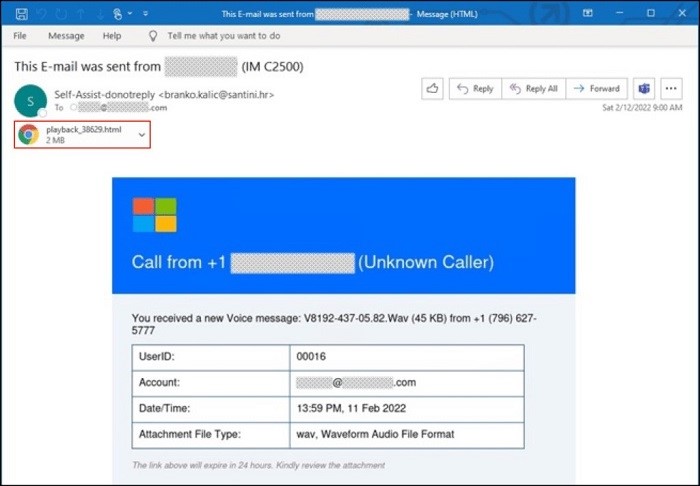
【图1】网络钓鱼邮件示例1
另一个示例由伪装成通过扫描仪发送的文件以诱导点击附件的内容组成。如果点击附件,也会被重定向到伪装成微软登录页面的网络钓鱼页面。
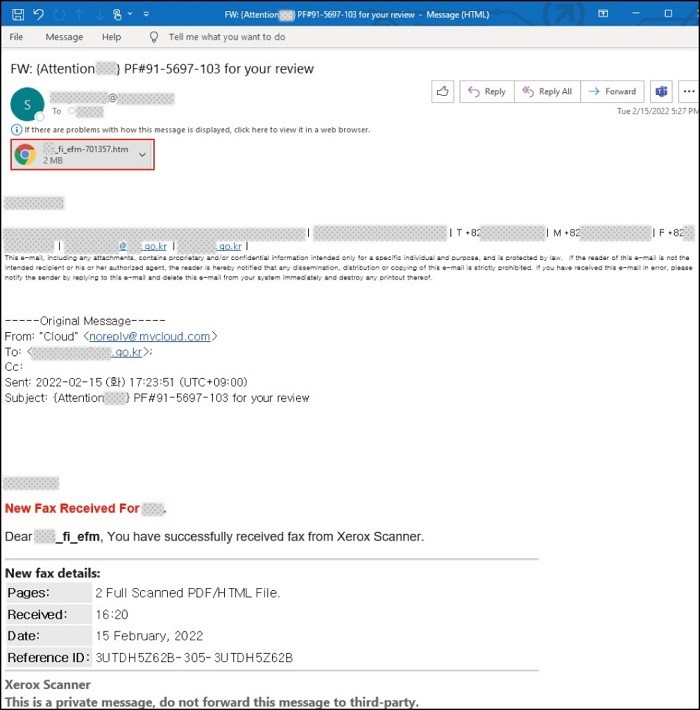
【图2】钓鱼邮件样本2
单击这两个邮件中的附件时,都会跳转至如【图3】和【图4】所示的类似于微软登录页面的界面。在该页面已配置为已输入目标电子邮件地址以继续登录过程。
此外,对于【图4】中的示例,首先会出现伪装成自动登录过程的页面,然后添加了由于自动登录失败而跳转到请求用户帐户信息的网络钓鱼页面的过程。由于上述过程与实际的微软登录流程相似,因此用户可能会无意中在密码输入栏中输入密码。
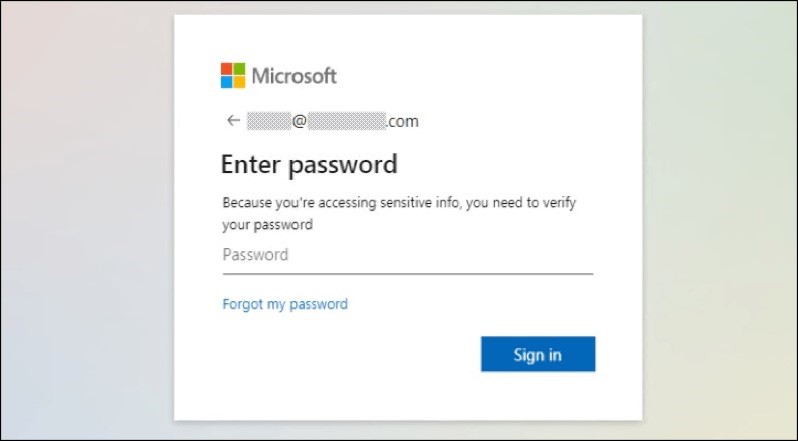
【图3】网络钓鱼示例#1的网络钓鱼页面
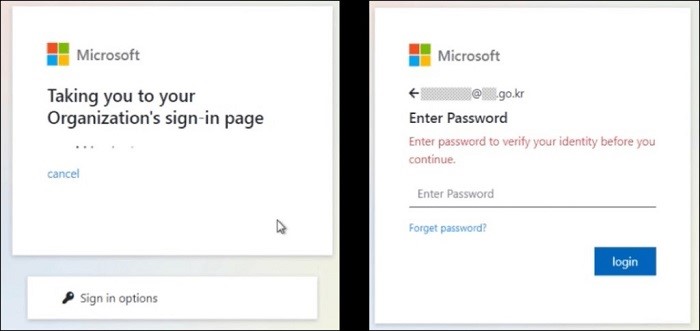
【图4】网络钓鱼示例#2的网络钓鱼页面
在这两个示例中,网络钓鱼页面都由解码脚本中的百分比编码字符串后并将其写入DOM的形式组成,如【图5】所示,并且重复执行此解码过程。通过unescape进行解码时,最终可以看到登录的HTML,如【图6】所示。
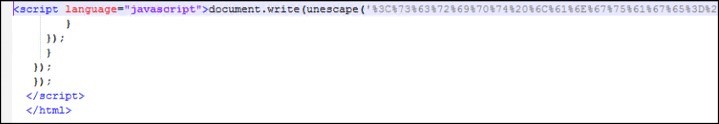
【图5】网络钓鱼页面的脚本代码组成
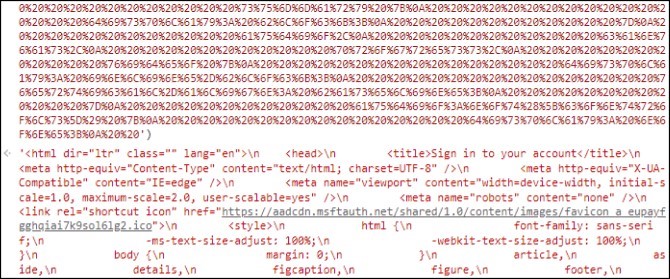
【图6】解码后的HTML
如果在网络钓鱼网站输入密码后点击登录按钮,密码则会发送到攻击者的服务器,与微软的服务无关,如下图所示。
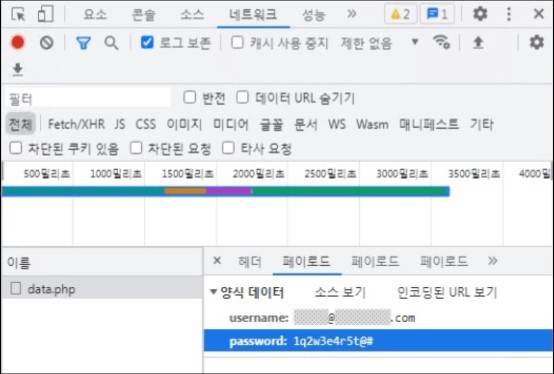
【图7】窃取帐户密码
攻击者可能会通过窃取的帐户信息访问企业用户的电子邮件帐户,这可能导致公司内部的敏感信息别泄露,因此需要特别注意。
用户应避免查看来源不明的电子邮件中包含的附件,并注意不要在不明确的网页上输入帐户信息。
目前,AhnLab正在阻止该网络钓鱼页面的域。
更多详细信息可以在ASEC的博客上查阅。


