伪装成2019新型冠状病毒的恶意代码越来越“恶毒”
尽管全世界都在遭受2019新型冠状病毒折磨,而利用它的网络攻击显示出越来越高级的趋势,这使我们不得不提高警惕。
24日,AhnLab安全应急响应中心(简称为ASEC)在博客发表,与2019新型冠状病毒相关的恶意代码正在不断传播。
据ASEC称,这些恶意代码的文档内容和文件名等都与2019新型冠状病毒有关,并且从2月下旬到现在(截止3月24日)以各种形式不断传播。尤其,在初期,恶意代码以测试文件或笑话文件形式传播,但在最近已扩展为更多的形式,例如后门程序和下载器。
下面简要介绍一下ASEC分析的关于“2019新型冠状病毒”相关最新恶意代码的3个事例。
伪装成2019新型冠状病毒预防措施的恶意代码
文件名:Medidas Preventivas contra el COVID-19.doc
MD5: 6862a4ed7c8e3341fed411245028b35b
诊断名:W97M/Downloader
该文件以西班牙文写有预防2019新型冠状病毒相关的注意事项。乍一看跟正常文本没有区别,但在文件内部存在宏脚本,若运行该文件,则会执行恶意行为。
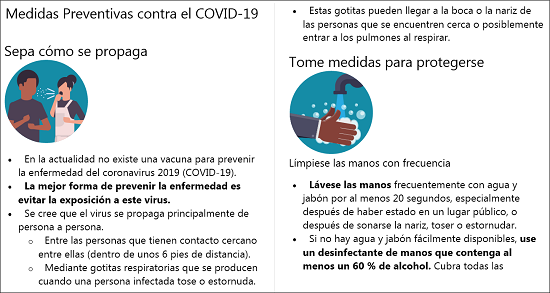
[图1] 伪装成2019新型冠状病毒预防措施的恶意文档的内容
与2019新型冠状病毒相关的宏恶意代码
文件名:Relação de Hotéis e Hospedes - Estado afetado pelo COVID-19 (Novo Corona vírus).pps
MD5: 90e495357a4c9a4bb1e9cab4b9664367
诊断名:Downloader/Ppt.Generic
该恶意代码以PowerPoint(ppt)文件形式分发,并且使用了与2019新型冠状病毒相关的文件名以诱导用户运行 。宏代码如[图2]所示,当运行时,将通过mshta来运行hxxps://omecanism2.sslblindado.com/coronavirus.mp3地址下的脚本(VBS)。V3产品群将该恶意代码诊断为Malware/Win32.RL_SpyGate。

[图2] 与2019新型冠状病毒相关的文档内部的恶意宏
与2019新型冠状病毒相关的蠕虫恶意代码
文件名:Covid 19.lnk
MD5: ba3f0d0603a030fd64f5d15fc14ed34e
诊断名:LNK/Runner
该LNK文件伪装成文件夹图标,双击时将执行已编码的VBScript“Manuel.doc”文件,并打开Covid 19文件夹,使其看起来更像实际的文件夹。该恶意代码类似于Forbix蠕虫恶意代码,并且可根据运行的脚本执行进一步的恶意行为。
为了预防伪装成2019新型冠状病毒等社会热点的恶意代码带来的危害,遵守以下基本的安全守则至关重要:▲避免运行来历不明的电子邮件的附件,▲对操作系统(OS)及互联网浏览器、应用程序和办公软件等应用最新的安全补丁,▲保持最新的V3引擎版本。


