AhnLab MDS,为不同客户提供“定制型”响应
最近发生的针对特定企业及机构的网络攻击事例具有共同特征,都是利用鱼叉式网络钓鱼或黑客工具渗透进入组织内部后,通过SMB漏洞以及Active Directory(AD)服务器来试图控制网络。需要注意的是,攻击者在此之前已充分掌握了目标企业及机构内部的基础设施。这样,高级攻击已演变为针对性的攻击,而企业及机构的网络管理员只能局限于以安全解决方案单方面提供的处理方式来响应。在这方面,AhnLab发布了本公司高级威胁响应解决方案“AhnLab MDS”的新版本,旨在为不同企业及机构提供定制型响应。
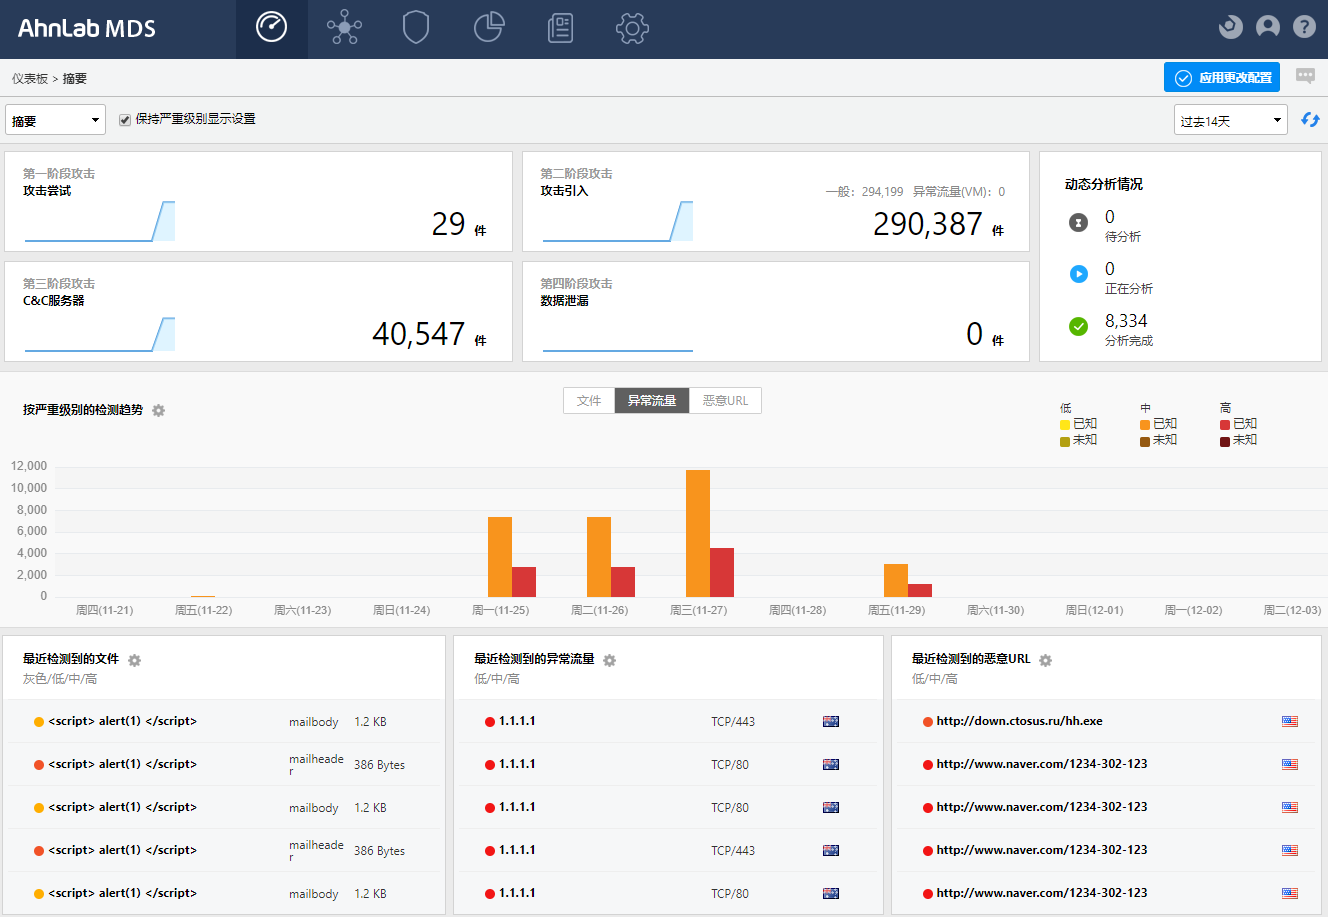
AhnLab最近发布了基于沙箱的高级威胁响应解决方案——新版AhnLab MDS(以下简称MDS)。本次更新的重点为针对不同企业及机构的网络环境,有效检测出威胁并设置定制型响应。同时,除网络管理员之外,还提升了普通用户的实用性,旨在加强全公司的威胁响应能力。
对客户的定制型威胁检测及响应解决方案
去年,在全球安全解决方案认证机构ICSA Labs实施的高级威胁防御(Advanced Threat Defense, ATD)评估中,MDS以高于各项标准的成绩荣获ICSA认证。
在“自定义规则”设置界面中,安全管理员可直接创建“检测规则”。检测规则的制定条件大致可分为▲动态条件(Action Condition)与▲静态条件(Static Condition)。 动态条件可用于检测文件、进程和注册表的创建、修改和删除,以及访问网络等异常行为。通过设置静态条件,比较文件和进程的详细属性值条件来检测异常状态或威胁。
改进管理员操作方便,以增强定制型响应
MDS最新版本提供了“自定义仪表板”功能,以提高安全管理的操作便利。通过自定义仪表板的自定义功能,,安全管理员可自行重新配置其仪表板。它支持在界面上直接点击拖放(Drag&Drop)的方式,因此可轻松配置仪表板。
此外,MDS还添加了“自定义虚拟机(Custom VM)”功能,以增强企业及机构的定制型响应。通过此功能,安全管理员可以根据公司策略,创建自定义的分析虚拟机并设置OS及应用程序策略并操作。
改善用户的威胁可见性,扩大端点检测·响应领域
为防止持续不断的高级威胁带来的损失,除安全管理员之外,还需要企业及机构全体职员的共同努力。而大多数职员并不清楚自己使用的电脑正暴露于何种安全威胁之中。由此可知,要切身体会网络安全威胁并非易事。在这方面,AhnLab通过反映用户的反馈信息,从用户角度大幅改善Agent UI,从而提高了用户的威胁可见性。
在以前的版本中,当MDS在用户电脑中检测到可疑文件并进行分析或完成分析时,用户难以直观地确认相关内容。而MDS的最新版本的Agent界面 ,提供更加直观的文件检测进度及分析结果,使普通用户也能一目了然。
此外,MDS扩展了其端点检测及响应的范围。通常,AhnLab MDS具有端点漏洞(Endpoint Exploit)检测功能,可通过Agent直接拦截在端点运行的异常进程。其中,异常运行检测(Abnormal Execution Detection, AED)功能之前主要以文件为中心进行诊断,但是最新版本的MDS Agent已将诊断范围从文件扩展到了网络。并且,强化了MDS Agent的功能,以支持基于客户端ID的多个网络地址转换(Network Address Translation, NAT)环境等。
通过便捷的其他解决方案链接进行主动响应
除此之外, 还支持标准化协议,可将MDS检测到的威胁信息与多家第三方(3rd-party)解决方案联动并运用。MDS的最新版本还支持 TAXII 2.0(通过HTTPS运行的通信协议)和 STIX 2.0( 基于TAXII传送的 格式 ) , 。由此,可以通过之前版本中提供的标准化接口更加便捷地联动多种解决方案。
并且,通过与本公司工控系统专用安全解决方案“AhnLab EPS”的联动来增强 敏感的生产系统的安全。MDS将通过网络镜像检测到的恶意可执行文件(PE)共享在EPS服务器中,而EPS则将不同Agent的恶意代码情况转达给安全管理员,以监控检测到的恶意代码并采取措施。


