

恶意软件分析:再次出现的Emotet恶意代码
最近,包含恶意VBA宏的word文件针对韩国用户已广泛传播。经确认,该文件下载Emotet恶意代码,而Emotet恶意代码已在去年年底大量传播并窃取用户金融信息。由于诱导用户使用宏,因此需要特别注意。
AhnLab安全响应中心(ASEC)的分析团队最近确认,正在传播包含恶意VBA宏的word文件,如【图1】所示。
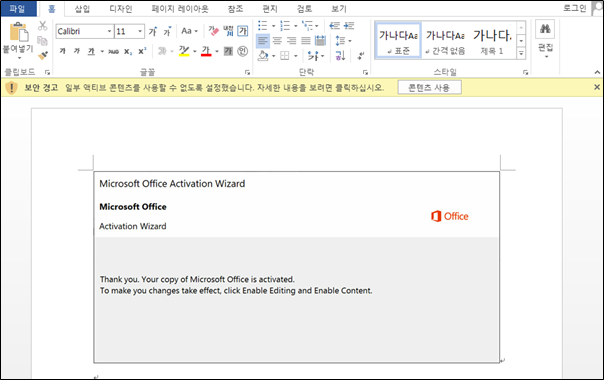
【图1】包含恶意VBA宏的word文件
当用户打开word文件时,将显示一条消息,提示用户运行VBA宏,如【图1】或【图2】所示。
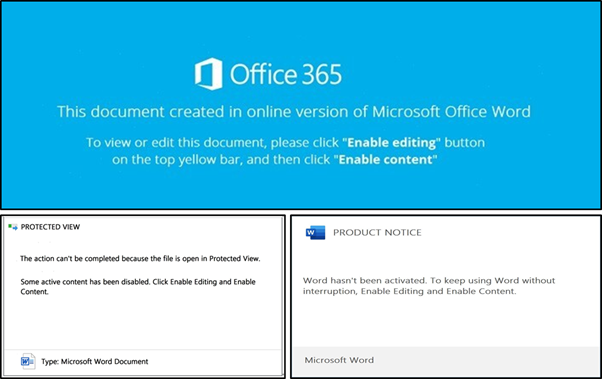
【图2】恶意word文件诱导运行宏的提示
这样运行的恶意VBA宏通过WMI运行PowerShell,从而导致下载Emotet恶意代码。Emotet恶意代码是臭名昭著的botnet恶意代码之一,也是一个窃取信息的恶意代码。在韩国,去年年底伪装成“购买发票”等电子邮件窃取了用户的金融信息等个人信息。利用Emotet botnet传播的恶意代码有Ryuk勒索软件。
根据AhnLab的分析结果,去年11月传播Emotet恶意代码的VBA宏通过CMD运行PowerShell,而当前正在传播的VBA宏则利用了Winddows Management Instrumentation(WMI)。通过WMI运行PowerShell时,从攻击者设置的五个URL中的可连接URL下载并运行Emotet恶意代码。
这样运行的Emotet恶意代码会加密受感染计算机的Windows版本信息、CPU架构、恶意代码文件的CRC值、PEB的会话ID以及当前正在运行的进程的列表,并将其发送给攻击者的服务器。
此外,已确认最近的Emotet恶意代码使用特定算法创建和删除文件名。这似乎是为了当感染新的恶意代码时可以删除当前的恶意代码。
AhnLab V3产品系列通过基于行为的检测技术等以下面的诊断名检出Emotet相关的恶意代码。此外,已运行的PowerShell阻止尝试下载Emotet恶意代码的行为,并提供提示窗口。
<V3产品群诊断名>
- Malware/MDP.Download.M1197
- Malware/MDP.Emotet.M2077
- VBA/Downloader.S55
为了预防Emotet恶意代码,请将使用中的V3引擎更新至最新版本并开启实时监控功能。另外,打开来源不详的文档文件时要小心,因为Emotet恶意代码通过word文件中的图像诱导使用宏并感染。


