

出现了类似于Ryuk勒索软件的窃取信息恶意代码,要小心!
AhnLab安全响应中心(ASEC)最近发现了旨在窃取个人信息的恶意代码。此恶意代码的在其目的和运行方式之外,值得注意的一点是,它与2018年发布的“Ryuk”勒索软件具有共同的特点。Ryuk勒索软件被人们所知为针对特定国家的勒索软件。
搜索与个人信息相关的关键词和字符串后传送到外部
此次发现的窃取信息的恶意代码在受感染的PC上搜索符合特定文件扩展名(格式)、文件大小、文件名等条件匹配的文件,并检查是否存在特定的关键词,然后通过FTP将其发送给攻击者的服务器。恶意代码查找诸如txt、xls、xlsx、doc、docx、pdf、jpg、zip和rar等扩展名的文档文件、图像文件和压缩文件。
它还会检查文件内部是否存在诸如personal, report, confident, maildeng之类的关键词以及日期格式的特定字符串(例如dd-mm-yyyy)。除日期格式外,它还会检查格式为000-00-0000的数字字符串,该格式与美国社会保障号(Social Security No.)一致。
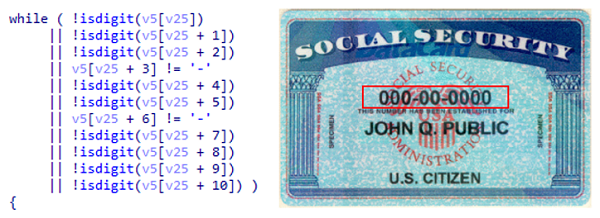
【图1】字符串格式的搜索代码(左)和美国社会保险号示例(右,来源:Wikipedia.org)
与Ryuk勒索软件具有相同的特点
此次发现的恶意代码被确认与去年发现的Ryuk勒索软件具有一些相同的特点,尽管它旨在窃取个人信息。即,它使用与Ryuk勒索软件相同的字符串,并且内部代码的流程也相似。
更详细地分析,可以看到于2018年8月发现的Ryuk勒索软件具有查找名为“AhnLab”的文件夹的代码,并在感染后对文件和文件夹进行加密时将其从加密中排除。此次发现的恶意代码也在利用字符串进行搜索时会检查与AhnLab产品相关的文件夹的存在,并将该文件夹中包含的文件从泄露对象中排除,如【图2】所示。
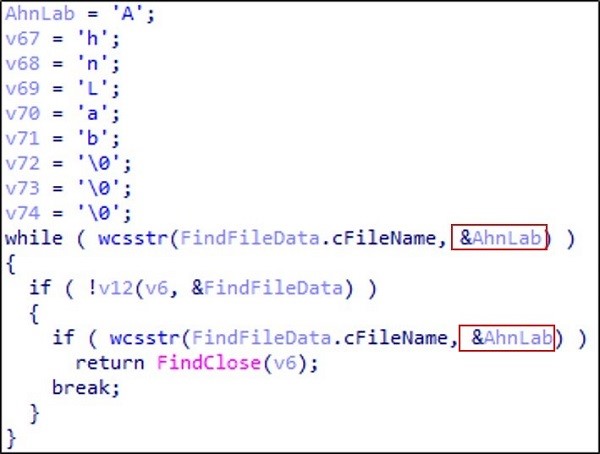
【图2】检查AhnLab文件夹的字符串代码
强烈怀疑与Ryuk勒索软件的相关性的另一个依据是“RyukReadMe.txt”文件从泄露对象文件中排除。该文件名与Ryuk勒索软件在受感染系统上创建的勒索笔记本文件名相同。
针对特定国家地区?
在推测为该恶意代码的初期版本中,它考虑到受感染系统的语言环境,将某些国家从感染对象中排除。但是,目前,检查语言环境的部分已被除外,因此,可以看出所有语言环境都成为攻击对象。
Korea, Russia, ukraina, Belarusian, Hong Kong SAR, Czech, Romanian, Albanian, Georgian,
Rhaeto-Romanic
|
【表1】感染对象除外语言列表
但是,仍然有一些功能被认为是针对特定国家/地区的恶意代码。典型的特点有,搜索泄露对象的关键词中的个人信息(personal)或余额(balance)等字用英语表示,还有关键词包含了James、Emma和William等名字,可推测为该恶意代码针对使用英语的国家地区。如上所述,查找与美国社会保险号码格式相同的格式号码,还有搜索字符串中包含美国调查机构(例如NSA和FBI)的名称,也让人们猜测这是一个针对特定国家的恶意代码。
即使该恶意代码主要针对使用英语的国家和地区,亚洲地区的用户也不可放心。因为可以随时会出现针对亚洲地区用户的变种的恶意代码。此次发现的恶意代码搜索与AhnLab产品相关的文件夹这一点也证明攻击者对韩国用户的PC环境有很好的了解。
AhnLab V3产品系列通过以下诊断名检测此恶意代码,并且通过ASD(AhnLab Smart Defence)阻止恶意代码为泄露信息而访问的C&C服务器。
<V3产品群诊断名>
- Trojan/Win32.Ryukstealer


