

新的勒索软件,选择熟悉的路径......为什么呢?
最近,已经证实新的勒索软件正在通过网络钓鱼网站传播。然而,该网络钓鱼网站曾经用于传播GandCrab勒索软件。使用相同的方式和路径的攻击仍然会造成损害,需要用户格外注意。与此相关,我们将探讨新的勒索软件与现有的GandCrab勒索软件有何不同以及它们的区别。
此次发现的新的勒索软件通过曾经传播GandCrab v5.2的钓鱼网站发布。不仅是传播源、脚本文件的内部信息和编码信息与GandCrab v5.2相同,还有为了避免防病毒软件检测,在下载到PC后等待20分钟后执行恶意行为也相同。
然而,新的勒索软件的感染方法与GandCrab勒索软件不同。虽然GandCrab勒索软件通过JavaScript服务器下载恶意代码,但新发现的勒索软件不需要另外下载恶意文件,因为它已经在JavaScript中包含了恶意代码。换句话说,攻击者通过与GandCrab勒索软件相同的方法和路径(网络钓鱼网站)轻松传播新的勒索软件,只是将执行恶意行为的方式升级为更容易一些。
此次发现的将勒索软件渗透PC后,创建勒索笔记,如【图1】所示。完成加密后,将PC桌面替换为【图2】所示的图像。
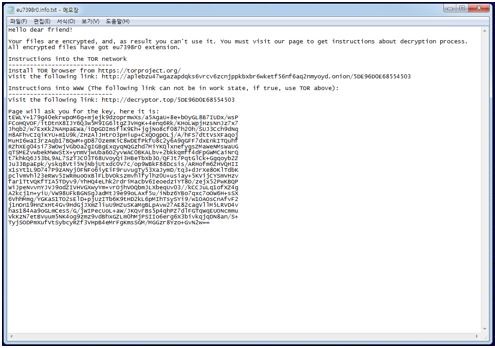
【图 1】新的勒索软件创建的勒索笔记
【图 2】被新的勒索软件感染的PC的桌面
V3产品群用以下诊断名检测此勒索软件。
<V3产品群诊断名>
- JS/Gandcrab.S9
- Malware/MDP.Behavior.M2084
- Malware/MDP.Behavior.M2193
- Malware/MDP.Behavior.M2194
此外,通过基于行为的检测提供提示窗口。
为了防止通过网络钓鱼网站传播恶意代码,请注意不要访问未经授权的URL,例如网站上的广告或电子邮件文本中包含的URL。
为了最大限度地减少因网络钓鱼和有害站点造成的用户损害,AhnLab V3产品提供各种功能,例如“拦截潜在恶意网站”和“拦截钓鱼站点”。


