

勒索软件的蓬勃发展 VS. 挖矿恶意软件的退缩...原因是什么?
AhnLab安全应急响应中心(ASEC)根据收集的样本和感染报告数量汇总了2019年第一季度的恶意代码统计数据。结果,与去年第四季度相比,勒索软件感染报告显著增加,而挖矿恶意软件呈现下降趋势。这与去年截然不同。
在2019年第一季度,我们考察了勒索软件和挖矿恶意软件的动向。
2019年第一季度勒索软件统计
在2019年第一季度,ASEC收集的勒索软件样本数量为336,000,比2018年第四季度的428,000减少了21.3%。相反,2019年第一季度的感染报告为140,000,比上一季度的76,000增加了84.1%。在这里我们先声明,AhnLab的统计方式的变更有可能影响了样本数量减少。2019年第一季度开始,AhnLab在统计时排除了感染报告数量显著减少的Teslacrypt和Nabucur勒索软件。Teslacrypt勒索软件的第一季度样本数量为289,000,但只有26例感染报告。Nabucur勒索软件有336,000个样本,但只有23例感染报告。
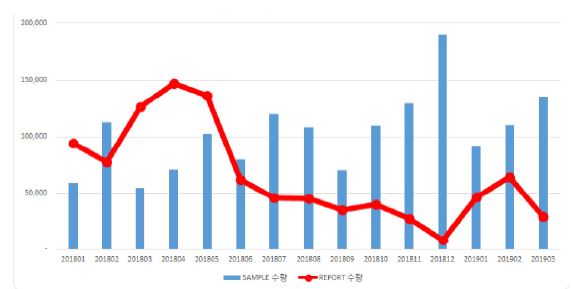
【图 1】2018.01 ~ 2019.03 勒索软件样本数量及感染报告
第一季度感染报告的增加是由于2月和3月GandCrab和Wannacry的爆发性增长。首先,GandCrab的样本数量从去年第四季的42,000增加到1111,000,增长了399.4%。感染报告数为107,000,比去年第四季度的60,000增加了77%。
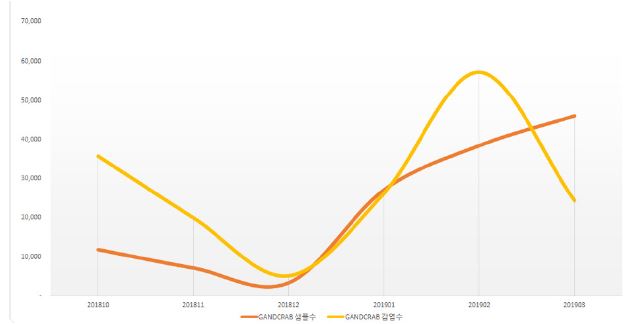
【图 2】2018.10 ~ 2019.03 GandCrab样本数量及感染报告
这种增加的原因被认为是由于受到勒索软件即服务(RaaS)的影响,由多数攻击者集中传播GandCrab。有关如何传播GandCrab,可以举例为“使用漏洞利用工具包”的传播方法。如果用户正在使用存在漏洞的Adobe Flash版本,则利用恶意广告来诱导感染GandCrab。另一种方法是利用恶意垃圾邮件,这是一种典型的手法。在大部分的事例中可以看到,邮件附件名使用了伪装成“简历”或冒充警察的“传票”的文件名。这些附件文件中包含恶意宏,并诱导用户执行它们。当用户打开它们,宏下载并运行GandCrab。
此外,有些勒索软件样本数量和感染报告同时增加。它们是Paradise和Wannacry勒索软件。Paradise并不是在2019年第一季度新出现的勒索软件,它是已知的勒索软件。此勒索软件来自恶意利用Adobe Flash版本漏洞(CVE-2018-4878)的Fallout漏洞利用工具包,并通过Web流入。作为参考,执行攻击的攻击者最初分发了GandCrab,但是从3月起它似乎改为分发Paradise勒索软件。
就Wannacry勒索软件而言,感染报告数量爆发性增加,样本数量从20,000增加到45,000,比去年第四季度增加了117.2%。感染报告从560例增加到38,000例,增长了6,656.6%。
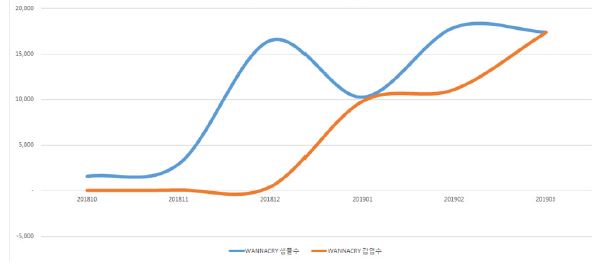
【图 3】2018.01 ~ 2019.03 Wannacry样本数量及感染报告
不幸的是,在今年第一季度,Wannacry利用SMB漏洞(MS17-010)的攻击尝试已经蔓延到韩国。特别是,名为Trickster的恶意代码利用此漏洞安装了一个挖掘加密货币的“硬币挖掘”恶意代码。漏洞被公开已过两年,仍有许多攻击尝试以此为目标,这间接表明仍有许多系统未应用补丁而暴露于威胁。
Clop勒索软件是第一季度值得关注的新的勒索软件之一。这个勒索软件于今年2月在韩国首次被报告。也有针对企业用户的感染报告,攻击方法使用了通过鱼叉式网络钓鱼电子邮件获取Active Directory环境的管理员帐户。然后将勒索软件传播至管理脆弱的Active Directory环境内部。Clop勒索软件是一种针对企业环境而非个人用户的勒索软件。
以下是2019年第一季度勒索软件前十大样本数量比率。
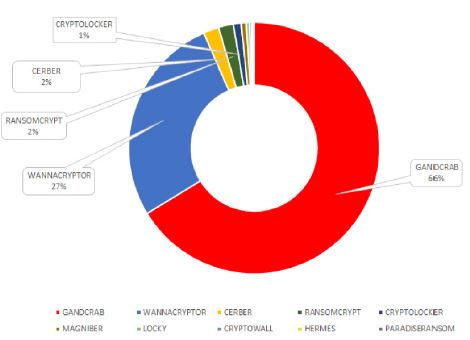
【图 4】勒索软件2018年十大样本比率
从【图 4】可以看出,66%的GandCrab勒索软件被确认为第一季度最严重的勒索软件。比起去年第四季度没有多大感染事件,今年第一季度的样本数量和感染报告大大增加。Magniber和Seon是一种以无文件(Fileless)形式隐秘活动的典型勒索软件,在去年第四季度之后仍然造成破坏。在今年的第一季度它们分别有每月平均8,500和4,300起行为拦截记录。这两种勒索软件的流入途径和利用的漏洞如下表所示。
|
流入途径 |
勒索软件 |
漏洞 |
类型 |
参考(ASEC博客) |
|
恶意广告(Web) |
Magniber |
CVE-2018-8174 |
MS IE/ VBScript |
CVE-2018-8174 漏洞分析 |
|
恶意广告(Web) |
Seon |
CVE-2018-4878 CVE-2018-15982 |
Adobe Flash/ SWF |
通过互联网新闻网站传播勒索软件 |
【表 1】Magniber、Seon勒索软件的流入途径和利用的漏洞
2019年第一季度挖矿恶意软件统计
在2019年第一季度,ASEC收集的挖矿恶意软件样本数量为1,084,000,比2018年第四季度的717,000增加了51%。与去年同期相比,下降了18%。在2018年第一季度,由于货币价值从2017年底开始突然上升,样本也成比例增加。然而,唯独在2018年12月和2019年1月的样本数量突然增加的原因尚未明确。如果感染报告的数量也成比例增加,可以推断样本的扩散和传播方法也变得多样化。然而,感染报告的数量显著低于迅速增加的样本数量。
在2019年第一季度,感染报告的数量为198,000,低于去年第四季度的629,000,下降了68%。与去年同期相比,下降了77%。与样本数量相比,感染报告数量较少的原因可以推断下面几个。首先,可能是对扩散和传播的先发制人的响应做得很好。另一个是,只有在挖矿恶意代码可以看到的现象,即是加密货币的价值下降影响了感染报告数量的下降。
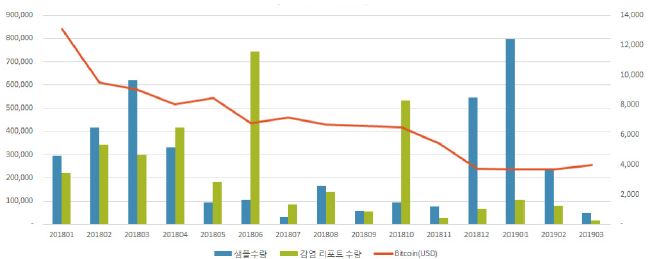
【图 5】挖矿恶意软件样本数量,感染报告数量与比特币价格(2018.01~2019.03)
目前,挖矿行业和加密货币市场有些停滞不前,但挖矿恶意软件不会立即退缩。挖矿恶意软件作者正在开发一种传播和分发它们的新方法。事实上,在2019年第一季度,使用两年前已知的Windows SMB漏洞(MS17-010)的攻击已经蔓延。攻击的目标是公司而不是个人用户。
各种恶意代码(包括勒索软件和挖矿恶意软件)流入途径中每次占据第一位是漏洞。利用漏洞,则无需与用户进行另外交互就可以将恶意代码渗透到用户系统上。利用已在两年前发现的漏洞的勒索软件在肆虐,再加上利用去年出现的相对较新的漏洞的勒索软件也很猖獗。安全产品可以管理安全补丁,执行恶意代码扫描和拦截恶意代码,但无法恢复已由勒索软件加密的数据。如果已修补了漏洞并且未使用不必要的共享文件夹,则系统可以更安全地免受恶意代码威胁。2019年第一季度此时,如果我的系统仍然存在一些陈旧的漏洞,现在马上修补安全漏洞怎么样?


