

基于人工智能的网络威胁响应技术的现状和未来
网络威胁趋势已无法简单定义为一种方式,它正在发生变化,不仅是针对性攻击,还包括根据需要组合自动化的大规模攻击不断挖掘攻击目标漏洞的方式。特别是,以机器学习为代表的各种AI技术和攻击者的组合正演变成一种技术本质并非意图的“自动化威胁”。这种现象称为Swarm攻击,Hive网络,AI武器化以及现有的许多安全威胁。根据AhnLab分析数据,渗透到AhnLab安全管制中心的日平均安全事件约为20亿,其中80%以上是由Bot或异常Agent引起的自动化攻击。为了赶上这些Bot的自动化攻击速度并进行更有效的分析,迫切需要入侵响应和威胁分析系统的变化,如安全信息和事件管理(Security Information and Event Management, SIEM)和安全事件响应平台(Security Incident Response Platform, SIRP)。本文将介绍对自动化安全威胁的自动响应的需求以及如何实现自动响应。
基于AI的威胁响应
入侵响应和威胁分析领域对AI的作用会有些期待呢?当然,最终目标是发现并阻止未知威胁。然而,当前基于AI的入侵响应技术水平的更直接和明显的效果是:机器分析和响应简单重复攻击,并帮助分析师专注于更高级的分析。
为了应对网络威胁,具有此类目标的AI必须能够执行以下一系列任务。
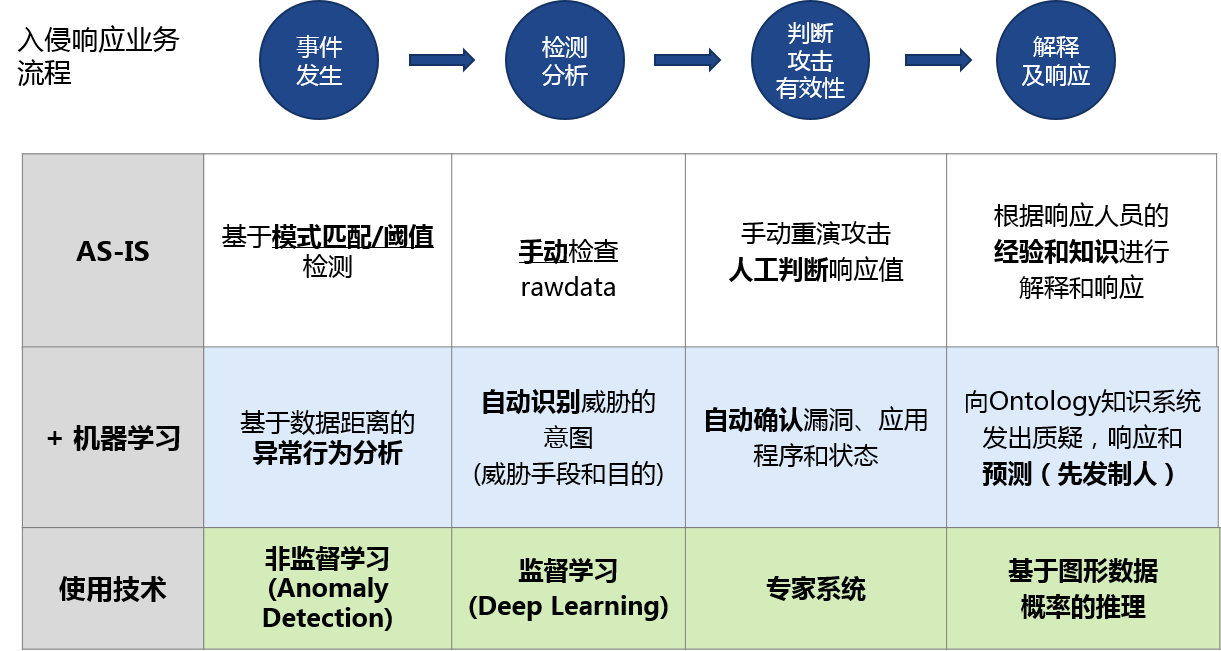
【图 1】基于AI的网络威胁分析进程
在检测威胁时,通过基于数据距离的非监督学习技术来检测基于模式/阈值难以检测的异常行为以及传统的基于规则的检测。在分析误报时,有必要使用最大模仿人类认知能力的监督学习技术来自动识别构成威胁的意图。此外,在判断攻击有效性的时候,它应该能够根据专家指定的自动检验流程快速检查攻击的影响。最后,为了根据上述结果有效地连接所收集的信息并且根据分析者的观点来帮助判断,还需要模仿人类知识系统和经验的推理空间。
如此,在入侵响应和威胁分析时,AI需要设计支持针对入侵响应的每个要素的优化技术、算法和学习技术的系统,而不是由一种技术或算法可以组成的。
基于AI的相关分析
在入侵响应和威胁分析中,传统的相关分析意味着当事件发生时,提取载体,以便可将在各种类型的安全设备中同时发生的事件视为一个事件,建立连接关系,并执行相应的分析。
但是,单独的事件可能无法准确地掌握攻击者的意图。
同时,对基于序列的相关分析的需求不断增加,该分析持续监视一系列尝试并根据时间线构建连续事件以阐明攻击者的意图。特别是,随着入侵响应和威胁分析的保护范围扩展到内部控制和端点区域,这些各种相关分析技术的重要性更受到重视。
为了通过这些相关关系进行有意义的分析,需要载体来定义威胁之间的关系。为此,我们必须能够为分散在其周围的每个威胁主动提取上下文并将其用作载体。
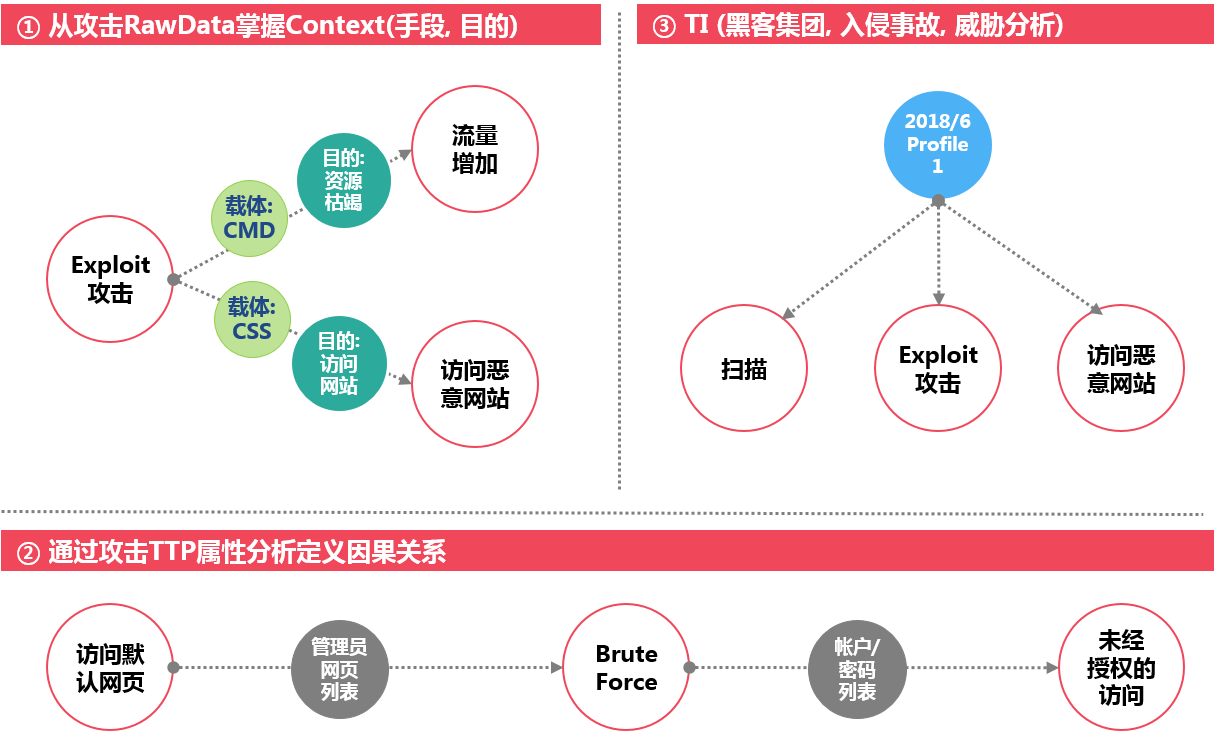
【图 2】通过各威胁的上下文及相关关系获取洞察力
除了基于这些载体来响应单一威胁之外,威胁情报(Threat Intelligence)对于通过相关分析获得洞察力至关重要。对于入侵响应和威胁分析师来说,分析威胁情报信息可能是更有力的武器。
学习数据的数量和质量
基于机器学习的AI系统中最重的是要学习的数据。此时,学习的威胁数据不仅包含威胁的Indicator或Artifact,还要包含攻击者用于设计攻击和执行攻击的TTP(Tactic, Technique, Procedure),以便掌握攻击者的意图和攻击的上下文。这满足了高水平的检测成熟度水平(Detection Maturity Level, DML)。
AhnLab将众多网络威胁定义为100多种策略和1000多种技术,以构建关于各威胁中要识别的元素和威胁之间关系的知识系统,并且AI系统按每个元素通过最高级别的分析响应专家进行教学和管理。威胁情报还利用AhnLab开发的基于云的威胁分析系统AhnLab Smart Defence(ASD)信息,以及通过与国外各组织和公司合作获得的各种外部数据。
如何测量基于AI的系统的性能
评估基于AI的系统的指标包括系统性能指标和自动化指标以及引擎精度,以减少每个引擎模块的误报(False-Positive)和漏报(False-Negative)数据。还有尝试从各种角度衡量和管理。
特别是,在研究曾经学过的模型的新数据时,应考虑逐步学习方法和指标管理,以免影响现有模型。而且还需要监视指标的变化并综合管理的系统,以查看一个模块的变化是否影响到另一个模块。
AhnbLab下一代入侵响应和威胁分析服务平台“AhnLab Sefinity Next”
AhnLab Sefinity Next反映了这些AI技术和系统设计注意事项,是AhnLab入侵响应和威胁分析服务的下一代平台。
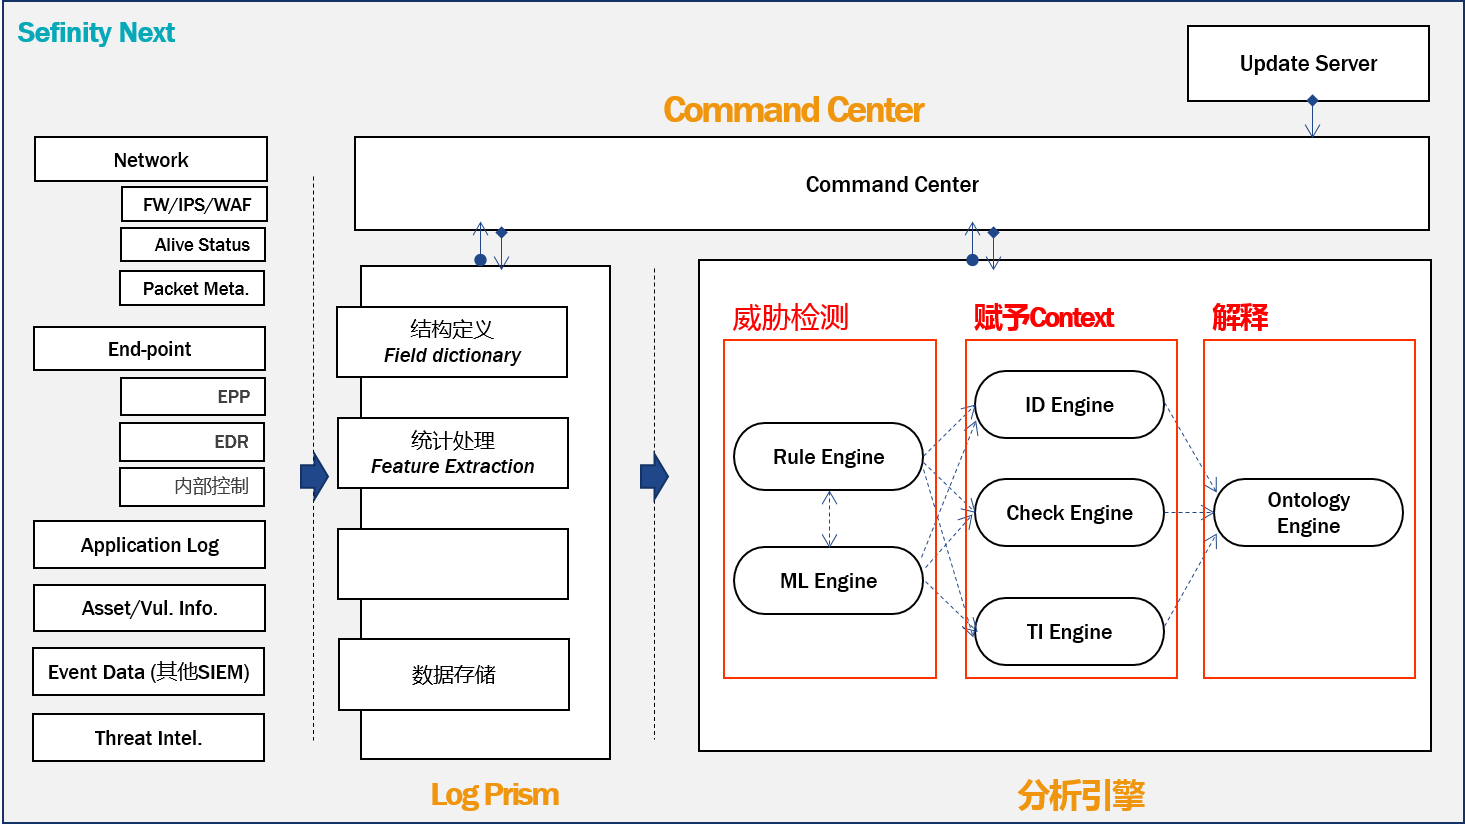
【图 3】下一代入侵响应和威胁分析服务平台“AhnLab Sefinity Next”
从各种安全设备收集并保存到基于大数据的系统的安全事件由通过10年的安全管制技术生成的规则引擎和基于数据距离的技术并行检测异常行为,以感知客户的威胁情况。
对于感知到的威胁情况,ID引擎使用深度学习技术来识别构成准确检测的每个元素,而Check Engine是一个完全自动化的专家系统,可快速准确地检测攻击的影响并且通过TI引擎查询威胁信誉的上下文。
最后,通过作为威胁知识系统的Ontology引擎的关系推断来分析所有上述元素,并推导出自动响应方案。
此外,AhnLab Sefinity Next通过实际服务运营来不断反映分析师的威胁响应结果,旨在不断提高每个引擎的准确性和性能。
基于AI的入侵响应技术的走向
目前,AhnLab基于AI的入侵响应技术用于自动分析和判断上述自动攻击威胁并阻止访问。然后,正在发展为另一个阶段,即通过系统的连续运营获得的数据重新用于攻击者分析和威胁之间的相关学习。最后,将此反映到自动化的Playbook和Action,向客户建议考虑到客户环境的优化响应方案并实现自动响应。


