

应对高级电子邮件攻击的三种方法
恶意代码进入组织和公司网络的路径可以概括为互联网(Web),电子邮件和端点。其中,由于电子邮件已成为业务的重要手段,因此尝试通过电子邮件的恶意代码入侵不断出现。特别是,由于勒索软件(Ransomware)已经通过垃圾邮件僵尸网络广泛传播,企业和机构遭受了相当大的损害。基于电子邮件的攻击不仅使用比过去更先进的社会工程技术,而且已经发展成为针对特定目标的鱼叉式网络钓鱼(Spear Phishing)形式。附件还倾向于以文档形式的非可执行文件或压缩文件而不是可执行文件的形式,以避免受到用户怀疑或被安全解决方案检测到。
为了有效阻止基于电子邮件的攻击,AhnLab MDS提出了三种方案。
据KISA(韩国互联网振兴院)称,面向企业和机构的针对性攻击中有91%是从鱼叉式钓鱼电子邮件开始的。94%的钓鱼电子邮件含有附件,其中76%是针对企业或政府机构的攻击。
传统的钓鱼邮件利用社会问题或广告、事件等刺激人们好奇心的邮件标题,而鱼叉式网络钓鱼邮件针对企业和机构并使用伪装成业务相关的邮件标题来提高攻击成功率。举一个例子,就在2017年上半年,Venus Locker勒索软件伪装成“公司内部指南”的内容通过电子邮件传播到企业和机构。攻击者还很周密,为了避开用户的怀疑,单击附件打开的文件显示似乎与邮件标题相关的内容。这意味着即使用户注意也不能完全躲过基于电子邮件的攻击。对此,很多企业和机构纷纷采用反垃圾邮件解决方案,但是通过电子邮件的攻击事件还是屡屡出现。
另一方面,根据企业和机构的规模和业务环境,电子邮件使用频率存在显著的差异。此外,由于电子邮件基础架构和安全策略多种多样,因此有必要建立适合组织电子邮件运营环境的电子邮件威胁管理系统。智能威胁响应解决方案AhnLab MDS(以下称为“MDS”)提供了三种方案来检测和响应各种企业环境中的电子邮件威胁。
用于电子邮件威胁防护的MDS构筑方案
1.MTA(Mail Transfer Agent)方式
MDS提供了一种邮件传输代理(MTA)方法,在恶意邮件发送到邮件收件人之前阻止并隔离它们。预先检测和分析恶意电子邮件并将其阻止并隔离在MDS的隔离区,通过将MTA许可证应用于MDS可轻松构建和运营。
应用MTA许可的MDS对通过电子邮件网关和反垃圾邮件系统的邮件执行基于虚拟机的动态分析,以进一步检查附件和电子邮件文本中的URL。通过这种方式,恶意邮件被隔离在MDS设备内部提供的一个单独的空间(隔离区)中,并且只有被确定为正常的邮件才被发送到邮件服务器。
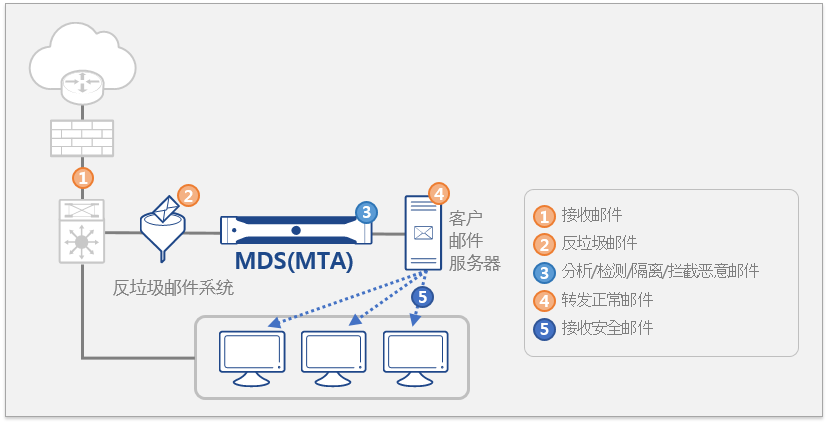
[图 1] 应用MTA许可的MDS
2.与反垃圾邮件系统联动方式
即使在当前已在使用反垃圾邮件系统且对电子邮件接收延迟比较敏感的环境中,也可以有效地使用MDS。将MDS作为附加分析系统与反垃圾邮件系统结合使用,根据分析结果,通过反垃圾邮件系统拦截APT电子邮件,并作出响应。不改变当前电子邮件基础结构及电子邮件发送和接收流程也可以构筑和运营,其优点是它可以应对基于特征码的反垃圾邮件系统难以检测到的新型电子邮件攻击。
还说道:“这些恶意邮件在发送给实际收件人之前,MDS可以在中间拦截。”
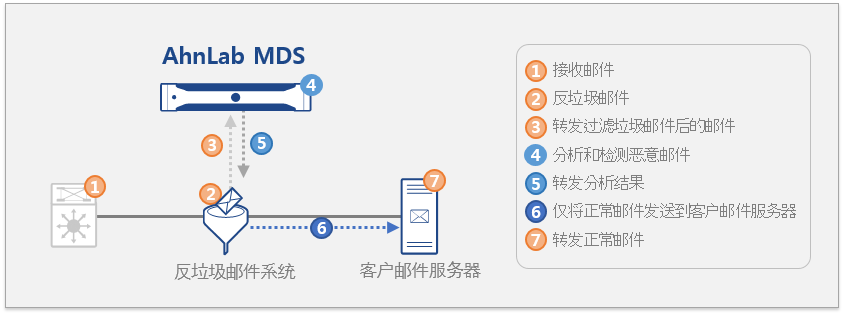
[图 2] 与反垃圾邮件系统联动方式
3.利用镜像和密件抄送(BCC)方式
一些企业使用基于云的服务或使用常用邮件(webmail)作为业务邮件,而不是在内部运营邮件服务器。在这样的环境中,通常很难在内部基础架构上构建电子邮件安全解决方案。对此,MDS提供镜像所有与电子邮件相关的流量(SMTP/POP3)的方法,以提取附件和电子邮件内容文本并对其进行分析。
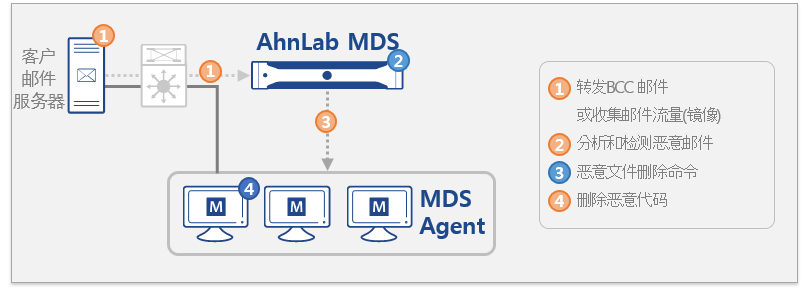
[图 3] 利用镜像和密件抄送(BCC)方式
另外,还可以创建密件抄送帐户并将其默认应用于所有邮件的抄送人,并将邮件转发给MDS设备进行监控。在这种情况下,可以通过MDS分析电子邮件,但不能提前隔离或拦截包含恶意附件的电子邮件。但是,即使在这种环境下,通过MDS专用Agent提供的“运行保留(Execution Holding)”功能也可以实现主动的电子邮件威胁响应。当用户下载并运行电子邮件附件时,专用Agent根据MDS分析的结果拦截文件的运行,从而最大限度地减少恶意代码感染和破坏。
MDS电子邮件威胁响应,有什么不同?
1.加密压缩文件分析
高级持续威胁(Advanced Persistent Threat, APT)使用各种技术来绕过安全解决方案的检测。近年来,经常出现电子邮件附加加密压缩文件的高级攻击。事实上,去年已发生一起冒充调查机关后将邮件伪装成惩罚账单的勒索软件攻击事件,攻击者利用的即是电子邮件文本中的密码和附加的加密压缩文件。此外,由于针对企业和机构的电子邮件攻击越来越多利用压缩程序(.alz, .egg),因此对附加压缩文件的电子邮件的威胁防护措施至关重要。
如果加密的压缩文件被附加,MDS收集邮件正文的密码,解压缩并分析它。如果邮件文本中没有密码,则会提供与加密压缩文件的相关的详细日志,以便安全人员可以随后进行检查和响应。
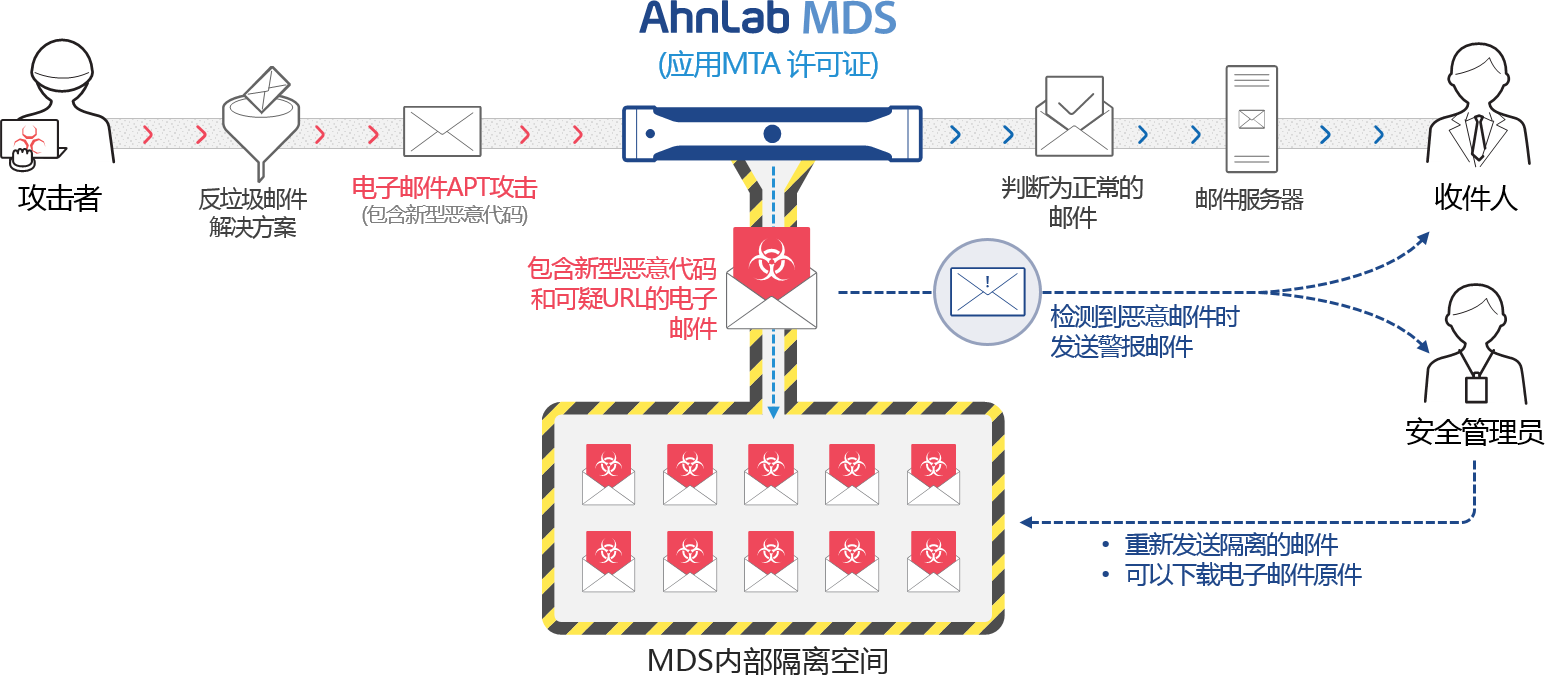
[图 4] MDS提供利用加密压缩文件的攻击流程图
2.自动响应电子邮件威胁:自动隔离、发送警报邮件和重新发送邮件
如果当前环境每天发送或接收数千甚至数十万个电子邮件,则应该可以根据预定义和已建立的策略自动快速隔离恶意邮件。MDS在发送给用户之前预先阻止包含恶意内容的邮件,并在检测和隔离恶意邮件时向收件人和安全管理员发送警报邮件。此外,还提供了下载电子邮件原件的功能,以便如果发生误诊,可供安全管理员进行进一步分析以应对发生的问题。其他功能还包括自动将隔离邮件重新发送给收件人,从而最大限度地缩短电子邮件延迟。
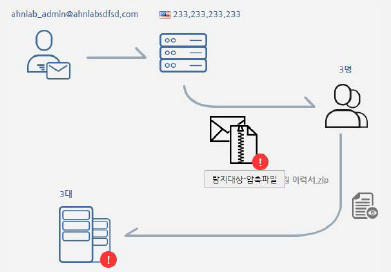
[图 5] AhnLab MDS 自动隔离邮件
3.基于独特的威胁可视性的有效应对措施
随着日益复杂的安全威胁,需要管理和运营复杂基础设施并人员有限的安全官员难以判断威胁响应的优先级。MDS提供了一个直观的仪表板,不仅提供渗透到组织内部的恶意电子邮件情况,而且还提供所有收发邮件情况和根据安全策略被拦截的邮件情况。这使安全管理员可以有效管理和响应威胁。
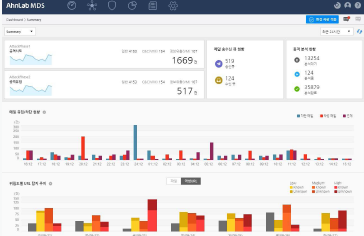
[图 6] 通过仪表板提供威胁可视性


