

APT响应,为什么可见性至关重要?
去年,网络安全的主要话题当然是“勒索软件”。由于自2017年年初以来勒索软件引起了重大安全事件,因此安全人员的注意力大部分都集中在勒索软件上。然而,高级持续威胁(Advanced Persistent Threat, 以下 APT)仍然在持续发展。去年在韩国发生了一家有名的网络托管公司感染勒索软件事件,韩国科技部宣称,此事件是APT和勒索软件结合的攻击。针对这些APT攻击的变化,响应解决方案也在持续发展。响应方式从现有的基于网络沙箱的方式迁移到端点和网络综合响应的方式。特别是,随着APT攻击途径的多样化,即时响应和积极响应是非常必要的,确保“威胁可见性”自然成为了核心。与此相关,Ahnlab最近宣布APT响应解决方案-AhnLab MDS(以下MDS)新版本,该版本大大提高了威胁可见性。
“可见性(Visibility)”被认为是有效应对安全威胁的第一要素。由于安全威胁利用多样的攻击手段以复杂的形式表现出来,因此确定响应的成败取决于快速准确地掌握“何种威胁来自哪里、通过何种渠道入侵、攻击目标是哪里” 。尤其是,针对企业和组织的高级持续性威胁不断出现,新的和变种勒索软件的数量急速增长,以至于比以往任何时候都更强调基于可见性的威胁响应。
威胁可见性主要由三个要素组成:入侵途径、威胁的种类和其行为、攻击目标(目标系统)。
AhnLab MDS威胁可见性有什么不同?
AhnLab发布了最新版本的MDS,全面重组了用户体验,并能够有效应对最新威胁,同时实现安全管理人员的运营效率。最新版本的MDS针对通过各种途径流入的威胁提供了直观的攻击流程图。通过【图 1】所示的攻击流程图,不仅可以显示虚拟机中分析的恶意代码信息,还可以提哦概念股详细的恶意代码行为分析报告。
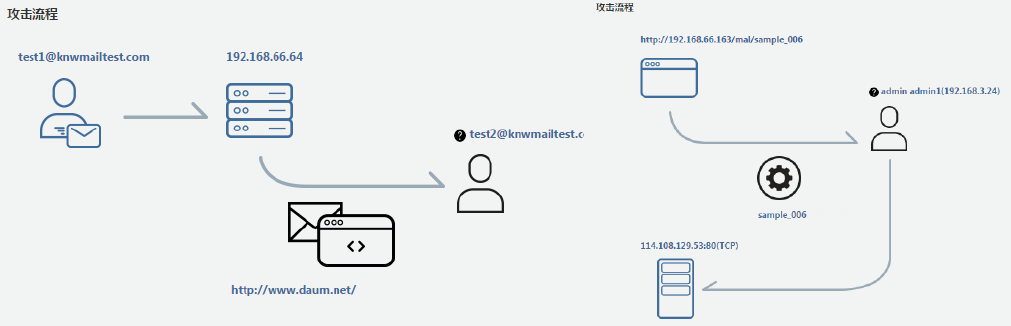
【图 1】 MDS攻击流程图:基于电子邮件的攻击(左)和基于Web的攻击(右)
MDS还提供应对威胁的即时措施。安全管理员可以使用攻击流程图和详细的分析报告来准确掌握流入企业内部的网络威胁,并即时积极响应威胁。
行为分析报告也得到了显著改善,以提供关于文件和进程之间关系的更明确和详细的信息。详细的行为分析报告除了韩文,还提供英文和中文。
即刻响应基于整体威胁可见性
为了有效响应威胁,应该对每个文件和详细的威胁进行详细的了解,并掌握流入内部的整体威胁。MDS提供威胁流程(Threat Flow),一眼掌握威胁流入途径、分析状态和每个威胁的行为。通过【图 2】所示的威胁流程图,安全管理员可以监视组织内部整体威胁因素的检测情况并作出响应。
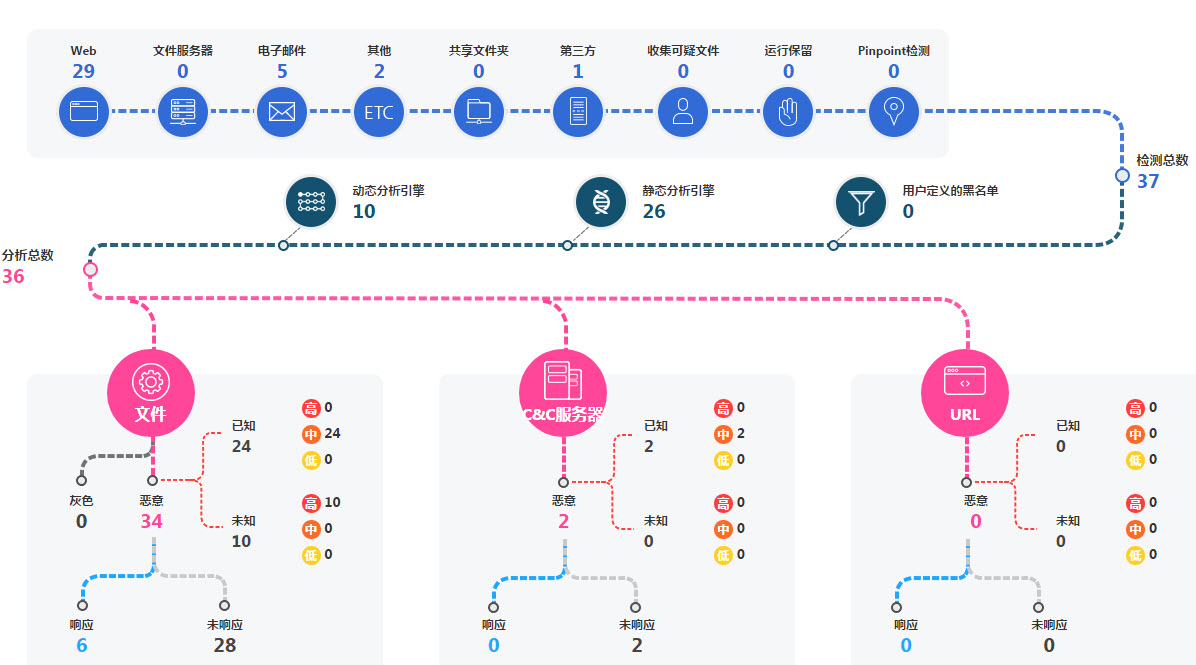
【图 2】按途径的威胁趋势
为了逃避或绕过安全解决方案的检测,攻击者主要使用数据包分割(Packet Splitting)或加密通信(SSL)之类的攻击方式。这就是为什么在端点收集和响应威胁的需求增加的原因。
为了在端点级别进行响应,与Agent互动是必不可少的,并且需要能够自动和手动响应的专用Agent。MDS是一个考虑结合端点和网络进行响应而设计和开发的解决方案,通过专用Agent自动和手动响应威胁以及收集直接渗透到端点的可疑文件。如果您正在使用V3或AhnLab端点安全管理产品,则可以使用V3或APC的统一Agent,这样可以更轻松引入和运行MDS解决方案。
MDS根据实际的操作及响应流程提供管理员Web界面,以便安全管理员在必要时采取更多的响应和措施。另外,可以对Agent进行分组,可以将共同策略应用于每个组或每个组应用个别策略。MDS的独特的威胁可见性和便捷的管理功能,可以更有效地响应威胁。


