

伪装成Windows更新以截取比特币的恶意代码
最近,随着比特币价值的上涨,出现了窃取比特币的恶意代码,需要用户的格外注意。
这个恶意代码是为窃取比特币而制作的,通过伪装成Windows更新通知的电子邮件传播,如【图 1】所示。
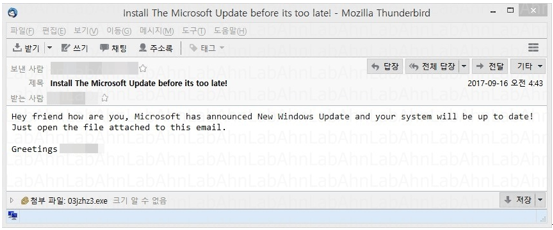
当用户误认为收到的电子邮件附件(.exe文件)是Windows更新文件并运行时,以“.net framework”制作的恶意文件将篡改注册表,并从C&C服务器下载其他恶意代码。
下载的恶意代码找到PC中存储比特币的路径,并通过C&C服务器将比特币钱包传送给攻击者,如【图2】所示。
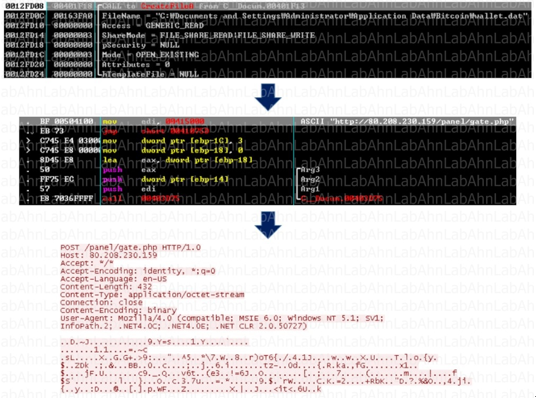
由于比特币在Windows PC上通常存储在“%appdata%\ bit coin”文件夹中,所以攻击者制作的恶意代码也可以找到该路径。
V3产品用以下诊断名称检测该恶意代码。
<V3产品群诊断名>
- Trojan/Win32.Zusy
- Trojan/Win32.Agent
最近,随着作为“资产”的比特币价值的激增,恶意代码制作者开始关注对直接窃取比特币的方法。
除了此次发现的恶意代码之外,攻击者正在尝试“利用伪装成比特币交易所等假网站进行网络钓鱼”,以及“将比特币钱包地址更改为黑客的假地址”等各种攻击,因此需要用户格外的注意。


