

Erebus 勒索软件,感染网络托管公司服务器
6月10日,韩国网络托管公司“InternetNayana”的Web服务器和备份服务器被Erebus勒索软件感染。153台服务器被感染和加密,造成使用该公司服务的约3000家企业的官网瘫痪。该公司最终与攻击者协商支付巨额的恢复费用给攻击者,并处于破产的危机。
有关此次勒索软件攻击,共确认了两个Erebus勒索软件文件(截至6月12日)。这些文件分别是在32位和64位环境中运行的Linux版ELF文件。在这些恶意文件中,有很多EREBUS字符串和加密相关的字符串,如【图 1】和【图 2】所示。
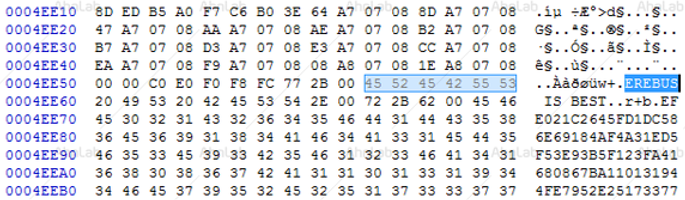
【图 1】Erebus勒索软件文件
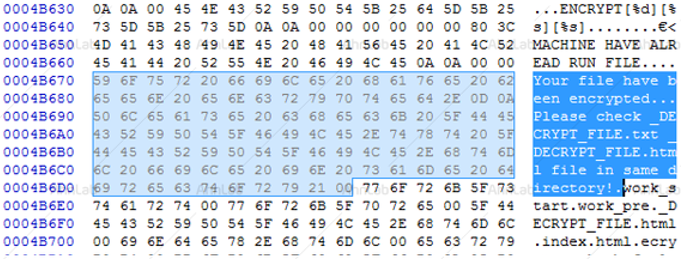
【图 2】文件中包含了加密相关的字符串
恶意文件被执行后,加密主要数据文件,并创建勒索笔记文件。加密的文件名被更改为“[英文数字组合].ecrypt”,勒索笔记文件如【图 3】所示。
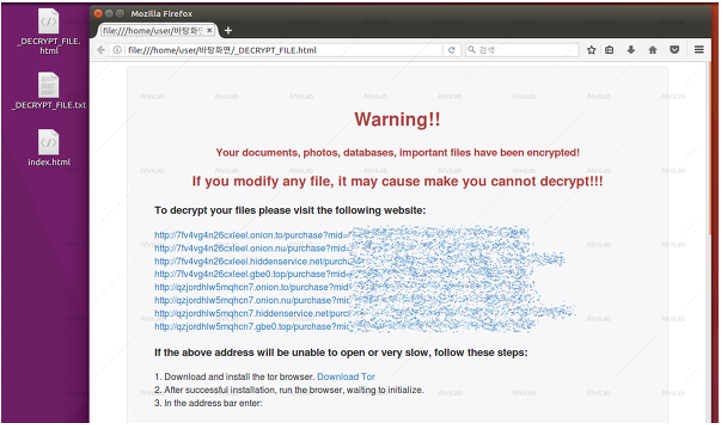
【图 3】Erebus勒索软件感染屏幕
Erebus勒索软件加密Linux系统中存在的扩展名为 .tar,.gz,.jpg,.docx,.xlsx 等的文件。【表 1】是由Erebus勒索软件加密的扩展名列表。
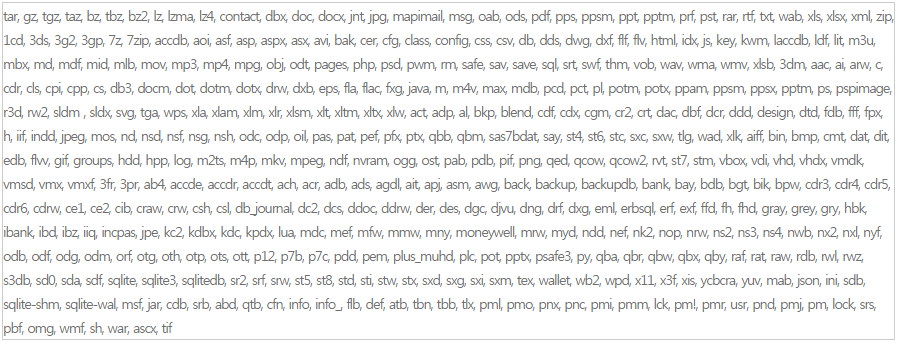
【表 1】Erebus勒索软件加密的扩展名
Erebus勒索软件执行加密行为,而不管受感染的系统是否连接到网络。文件中的恶意C&C地址使用域名为“.onion”的Tor网络,确认的地址如【表 2】所示。
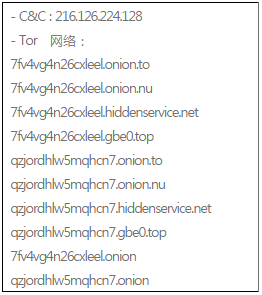
【表 2】恶意C&C和Tor网络地址
V3产品群可以检出Erebus勒索软件。
<V3产品群诊断名>
- Linux/Erebus (2017.06.11.01)
随着新的和变种勒索软件不断出现,勒索软件导致的受害规模以几何级数迅速增长。为了防止勒索软件造成的损害,最重要的是在引入先进的安全解决方案之前采取预防措施,遵守基本的安全守则。


