注意!出现了伪装成压缩程序的后门恶意软件
伪装成正常的程序,特别是伪装成许多人普遍使用的有名程序的恶意软件,可以说是一种传统的攻击方式。尤其这种恶意软件持续出现,利用这种攻击方式的恶意软件主要有针对网上银行的Banki和恶意后门类恶意软件。最近,在韩国出现了伪装成压缩应用程序的后门恶意软件。
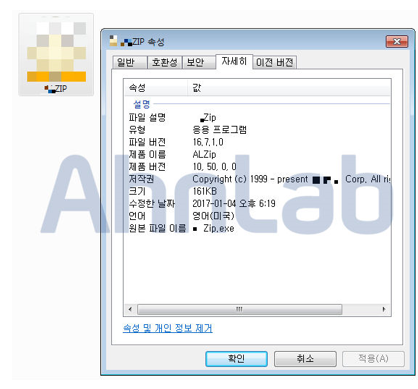
【图 1】伪装成压缩应用程序的恶意软件
后门是故意在系统中留下的一种安全漏洞,用于当发生紧急情况时故障排除,或维护等。如果后门被恶意利用,则可能会导致严重的安全问题。尤其是,当未使用正常的登录过程而将木马渗透后并将其利用于后门时,不仅可以隐蔽入侵系统的事实,还可以另外安装后门来再次入侵系统。
此次发现的后门恶意软件使用两个API来躲避Windows的DEP(Data Execution Prevention: 数据执行保护)。DEP阻止程序动态生成的代码的运行。在恶意软件的特定内存中输入的Shellcode就是一个典型的例子。
分析结果,该恶意软件的特定字符串中包含了恶意软件名称,Mutex,C&C地址等。它还在路径-C:\Windows中执行自我复制并运行。当运行该复制文件失败,则在另一个路径(C:\Documents and Settings\Administrator\Application Data)中自我复制后再次运行。
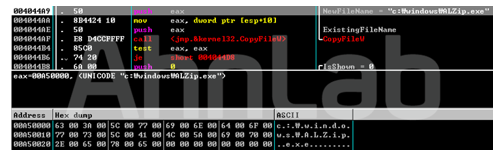
【图 2】在特定路径自我复制
之后,更改注册表键值企图将自己设定为开机启动程序,以便在系统启动时自动运行。此外,以20秒的间隔企图与C&C服务器进行通信。在AhnLab专家分析的时候,还未连接到C&C服务器。但可以预料,一旦连接成功,则如【图 3】所示,窃取用户系统的各种信息,还有可能从C&C服务器收到其他的命令。
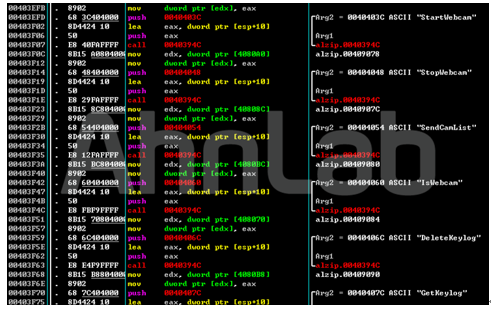
【图 3】恶意软件窃取的信息
V3产品可以检出该恶意软件。
<V3产品群诊断名>


