

新种勒索软件Locky疯狂传播
最近有一类被命名为“Locky”的新种勒索软件正在流行,它利用MS Office的宏功能传播病毒,需要广大用户特别注意。
Locky 勒索软件主要是通过电子邮件附件传播。如图所示,攻击者向受害者邮箱发送带有恶意Word文档的电子邮件。
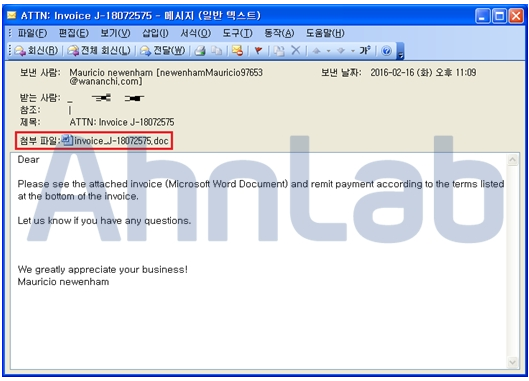
【图 1】通过电子邮件传播的Locky勒索软件
当受害者打开Word文档,则诱导用户为了正确识别内容需要启用“宏”功能 。
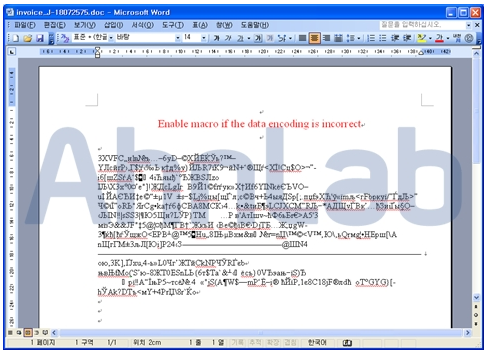
【图 2】受害者打开的带有宏病毒的Word文档
分析该Word文档包含的宏代码的结果,确认了代码混淆的JavaScript 代码。受害者打开Word文档并运行宏代码后,主机会试图连接指定URL,然后下载Locky恶意软件。Locky恶意软件被执行后,连接攻击者准备的C&C服务器,下载加密密钥(Key)。但是,分析当时该URL已无法连接,从而无法下载Locky恶意软件,也无法进一步分析Locky恶意软件行为。
Locky勒索软件将特定文件加密成扩展名为“.locky”的文件。加密完成后,生成勒索提示文件。勒索方式与之前发现的TeslaCrypt勒索软件相同。
V3 365 Clinic 等V3产品群可以检出Locky勒索软件。
<V3 产品群诊断名 >
W97M/Downloader (2016.02.18.00)
不仅是Locky勒索软件,巧妙伪装成电子邮件的新种恶意软件频繁出现并流行,需要用户特别注意。为了预防勒索软件,请不要随意打开来源不明确的可疑电子邮件,最好是删除。即使是熟悉的发件人发送的电子邮件,也不要立即打开附件,首先下载到本地PC后,再经过病毒扫描后,确认可信后再打开。勒索软件是利用加密算法将文件加密,因此被加密后的文件实际上无法恢复。因此,对付勒索软件必须以预防为主,最好的方法是定期备份重要文件。


