伪装成正常工具的攻击, AhnLab EDR 如何识别并应对?
端点攻击造成的实际影响,往往并不取决于恶意代码本身,而在于其执行之后所引发的一系列行为。对于安全负责人而言,能否在早期识别威胁、沿着攻击流程追溯行为轨迹并准确定位根因,取决于是否具备基于检测与分析的有效响应体系。尤其是在滥用合法工具的攻击场景中,仅凭“是否执行”这一结果已难以判定威胁,必须通过行为分析来捕捉异常迹象。
基于这一理念,AhnLab EDR 以端点侧的可疑行为为核心,持续检测潜在威胁信号,并将攻击流程进行可视化,为安全人员提供判断与响应支持。本文将以近期确认的远程监控与管理工具(Remote Monitoring and Management,RMM)被滥用的攻击案例为例,介绍 AhnLab EDR 在实际攻击场景中如何实现威胁检测与攻击路径可视化。
为何需要基于 EDR 的威胁监控体系
近年来,攻击者越来越多地滥用同时具备合法用途的 RMM(远程监控与管理)工具,以远程控制已感染的系统,或进一步投放其他恶意程序,从而扩大攻击范围。
问题在于,这类工具在实际业务环境中本就被广泛使用,且部分产品通常被归类为正常软件,仅依赖传统的反病毒(Anti-virus)检测方式,往往难以准确判断其是否构成威胁,也难以及时做出有效响应。
因此,组织需要从“仅确认某个工具是否被安装或执行”的被动方式,转向基于端点行为的监控模式,能够持续追踪可疑行为的执行背景以及后续攻击流程,构建完整的 EDR 监控与响应体系。
AhnLab EDR 是国内唯一基于行为分析引擎的新一代端点威胁检测与响应解决方案,能够在端点层面提供强大的威胁监控、分析与处置能力。
系统持续采集各类可疑行为特征,并基于检测结果帮助安全人员更清晰地识别威胁,从而进行综合分析、定位根因,并制定有效的响应与再发防范流程。
以下将结合实际确认的攻击流程,介绍 RMM 工具被滥用的具体方式,以及 AhnLab EDR 如何识别并检测这些威胁迹象。
案例 1:伪装成工具下载页面,诱导安装 RMM
2025 年 11 月,安全研究人员发现一起滥用 RMM 工具 LogMeIn Resolve 与 PDQ Connect 的攻击活动。
攻击者通过伪装成 Notepad++、7-Zip 等常见工具,甚至冒充 Telegram、ChatGPT、OpenAI 等知名服务的下载页面,引导用户下载 LogMeIn Resolve,并在安装过程中同时部署具备信息窃取功能的恶意程序。
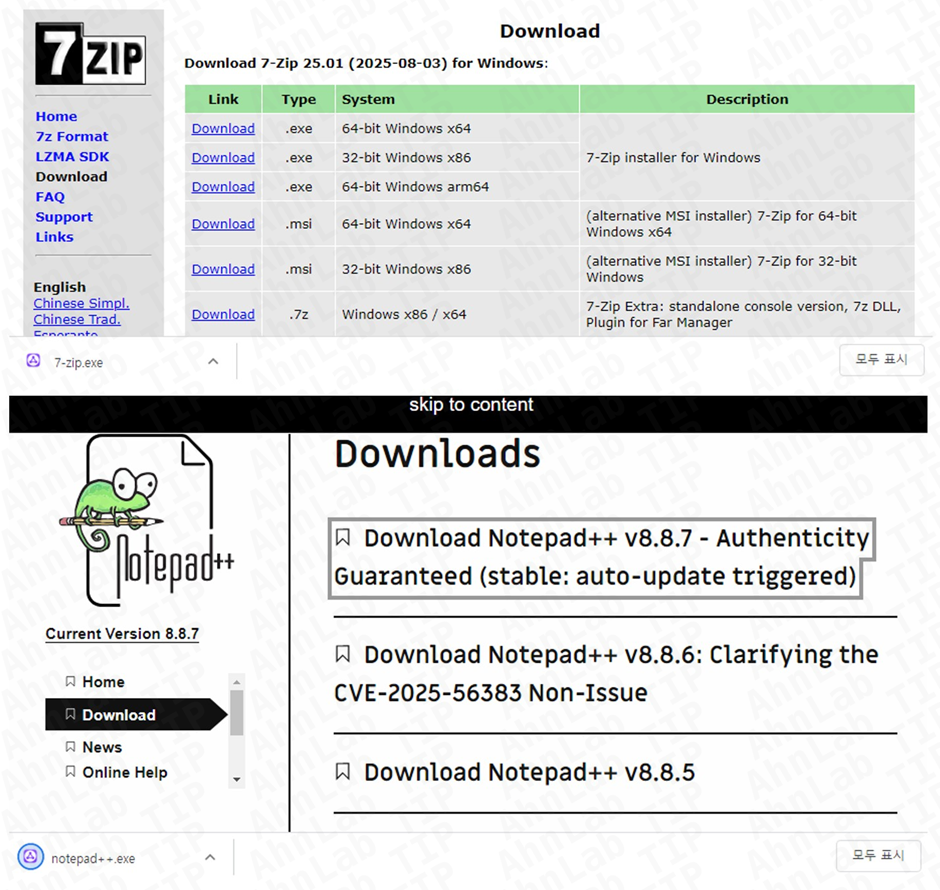
【图 1】 伪装的工具下载页面
LogMeIn Resolve 是一款提供远程支持、补丁管理与系统监控功能的 RMM 工具。一旦用户完成安装,其设备便会注册至 LogMeIn 的云基础设施中,攻击者即可借此远程控制受害系统。
在相关攻击中,攻击者利用 LogMeIn 执行 PowerShell 命令,并成功安装了名为 PatoRAT 的后门恶意程序。
此外,研究人员还确认,PatoRAT 不仅通过 LogMeIn Resolve 传播,也曾借助 PDQ Connect 进行安装。
PDQ Connect 同样是一款 RMM 工具,具备软件分发、补丁管理、资产盘点与远程控制等功能。攻击者诱导用户安装 PDQ Connect 后,采用与 LogMeIn Resolve 相同的方式部署 PatoRAT。
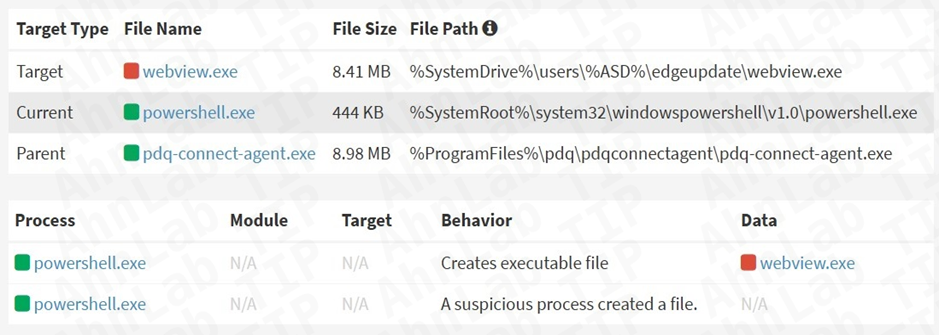
【图 2】通过 PDQ Connect 安装恶意程序的日志记录
AhnLab EDR 可将 LogMeIn Resolve 与 PDQ Connect 在系统中的执行行为识别为威胁事件,帮助管理员在早期阶段发现异常并及时响应。
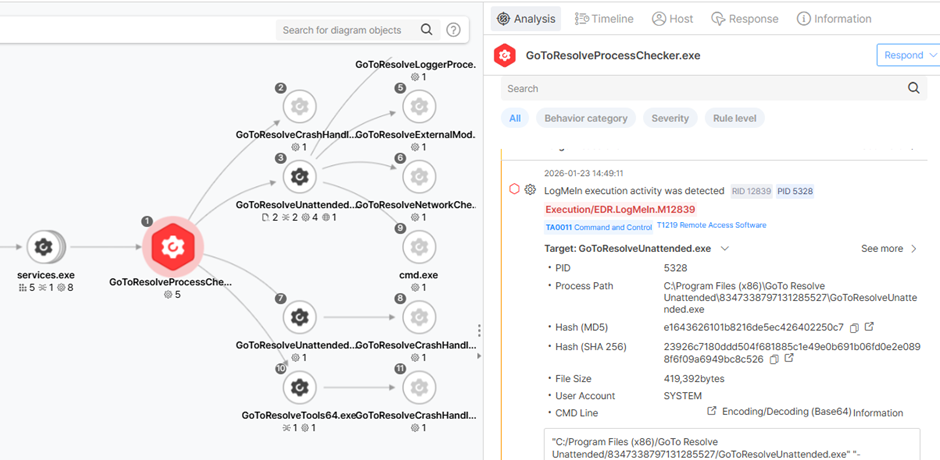
【图 3】使用 AhnLab EDR 检测 LogMeIn 执行行为
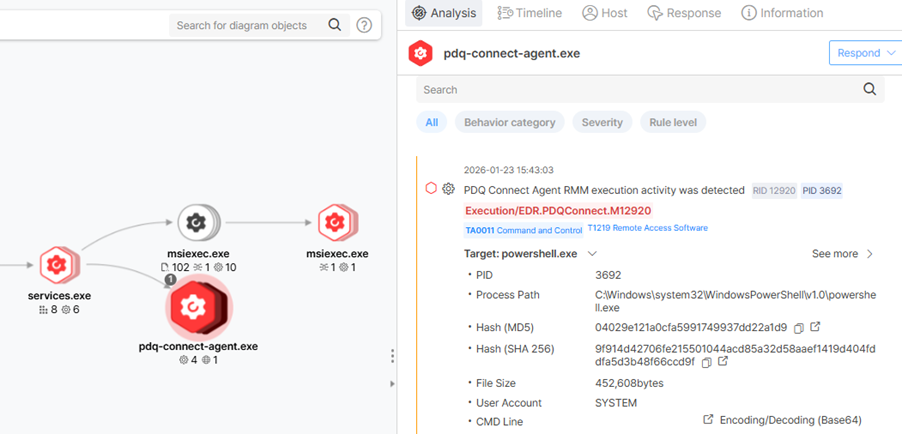
【图 4】使用 AhnLab EDR 检测 PDQ Connect 执行行为
案例 2. 伪装成正常 PDF 文档的钓鱼邮件传播 RMM
2026 年 1 月,研究人员发现攻击者通过钓鱼邮件传播多种 RMM 工具,包括 Syncro、SuperOps、NinjaOne、ScreenConnect 等。
攻击中使用的 PDF 文件以 “Invoice”“Product Order”“Payment” 等业务相关关键词命名,以降低收件人的警惕性。
当用户打开文件时,文档会提示因分辨率过高无法预览,并引导用户点击 Google Drive 链接,从而下载后续恶意组件。
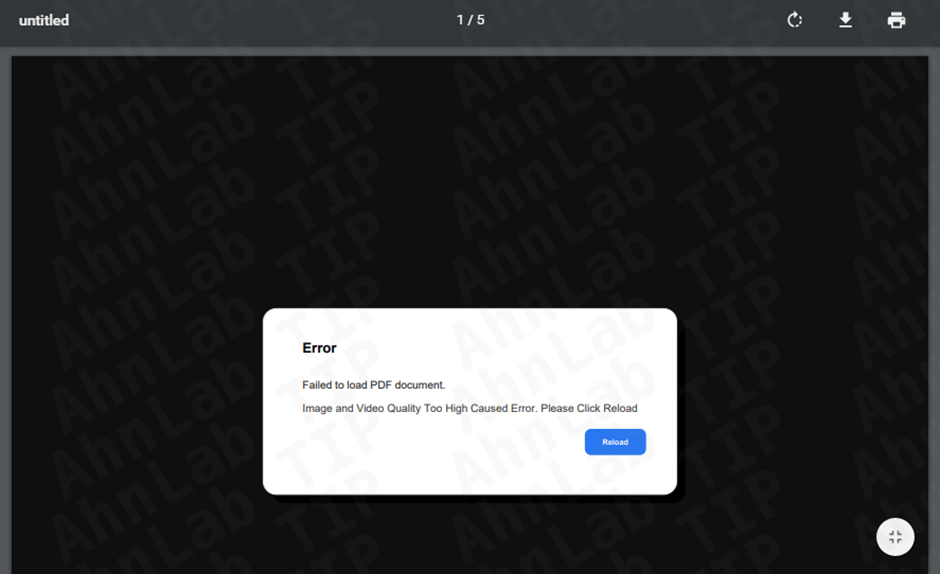
【图 5】用于攻击的恶意 PDF 文档
通过该攻击传播的主要 RMM 工具为 Syncro。Syncro RMM 是面向 MSP(托管服务提供商)与 IT 团队的远程监控与管理工具,已被确认曾被 Chaos、Royal 等勒索软件组织使用,同时也被伊朗 APT 组织 MuddyWater 利用。
【图 6】Syncro 官方网站
在分析使用相同数字证书签名的恶意程序后,研究人员发现,自 2025 年 10 月起,多种 RMM 工具陆续被滥用。
其中,ScreenConnect 提供远程连接与屏幕控制功能,原本用于故障处理与维护,但也曾被 ALPHV/BlackCat、Hive 等勒索软件组织滥用。
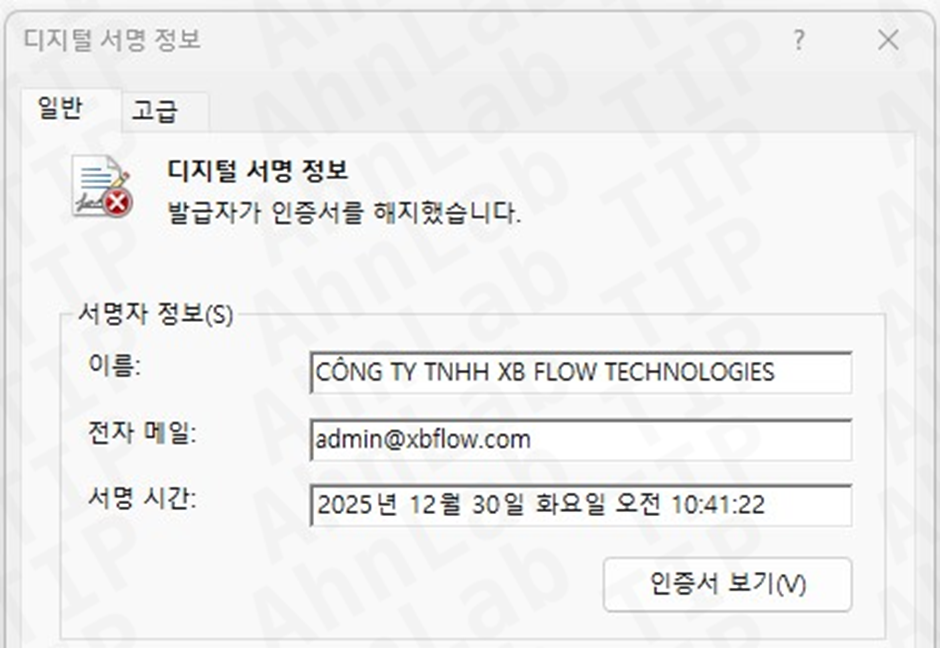
【图 7】用于恶意程序签名的数字证书
此外,NinjaOne 与 SuperOps 也被确认存在被滥用的情况。
NinjaOne 是一款云端 RMM 解决方案,支持远程访问、补丁与软件部署、性能监控及 IT 资产管理等功能。
SuperOps 则是一款面向 MSP 的云端 RMM/PSA 一体化平台,提供与 NinjaOne 类似的远程访问、资产与补丁管理及监控能力。
AhnLab EDR 能够将这些 RMM 工具的执行行为识别为威胁迹象,帮助管理员提前感知异常并采取应对措施。
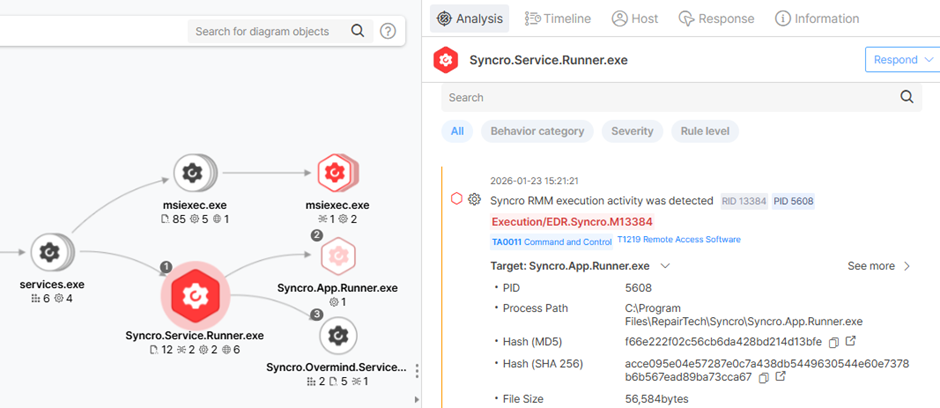
【图 8】使用 AhnLab EDR 检测 Syncro 执行行为
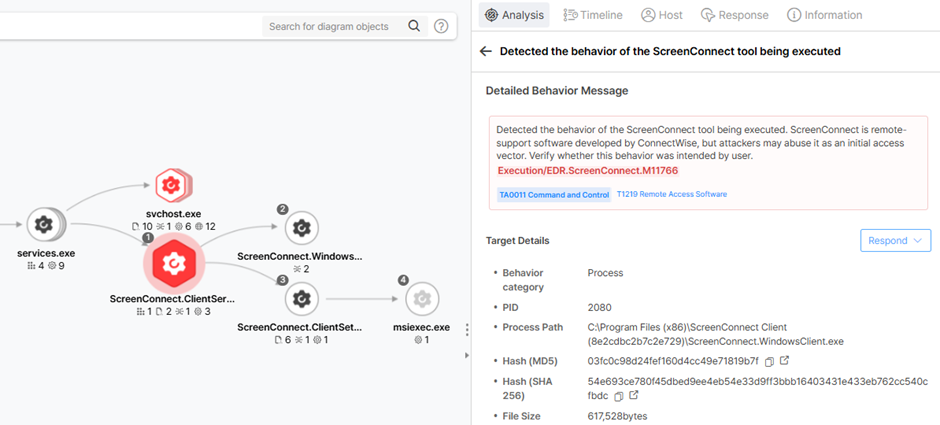
【图 9】使用 AhnLab EDR 检测 ScreenConnect 执行行为
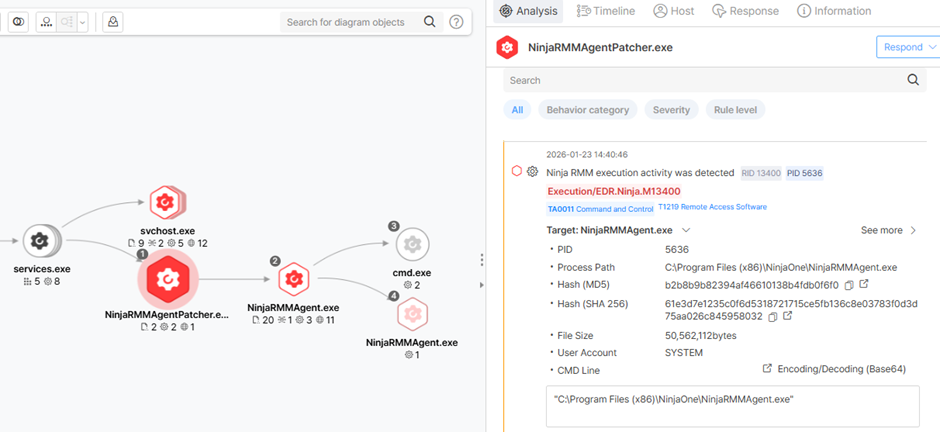
【图 10】使用 AhnLab EDR 检测 NinjaOne 执行行为
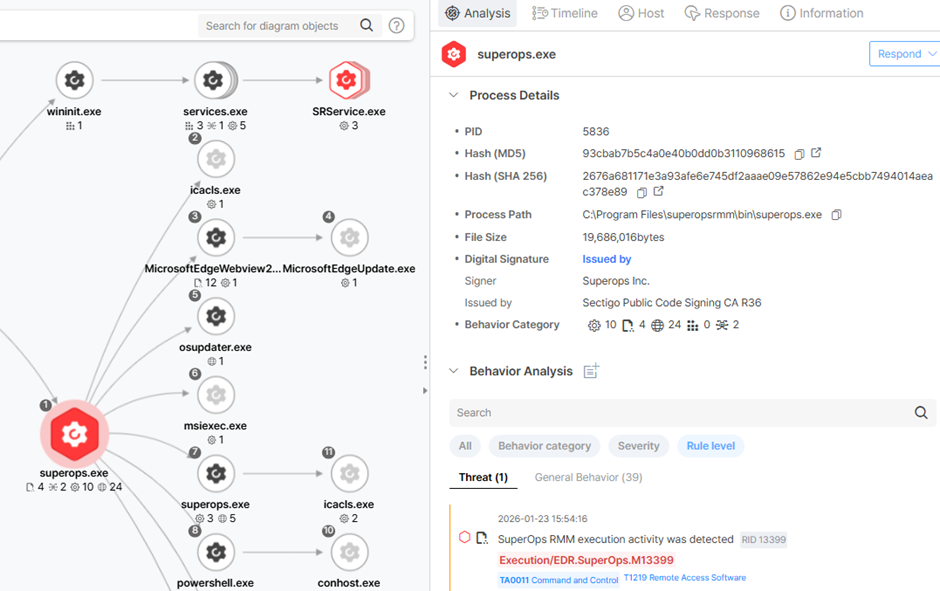
【图 11】使用 AhnLab EDR 检测 SuperOps 执行行为
结论
随着滥用合法 RMM 工具的攻击手法不断演变,组织有必要持续强化基础安全防护措施。落实以下四点,可显著降低潜在风险:
1)下载工具前确认官方来源
- 下载工具时应优先确认是否来自官方主页
- 搜索结果顶部链接或广告页面可能为伪装站点,需格外谨慎
2)检查下载文件的版本信息与数字证书
- 核对文件的版本信息及签名证书,确认是否为预期的安装文件
3)谨慎处理来源不明的电子邮件
- 在打开邮件前确认发件人是否可信
- 避免随意点击可疑链接或附件
4)保持操作系统与安全产品为最新状态
- 及时更新操作系统与安全产品,以防范已知威胁

