

安全是信息战,以威胁情报加速应对
当今最常被提及的词之一是 “情报(Intelligence)” 。人们往往会联想到人工智能(Artificial Intelligence, AI)。但在信息安全领域,“情报” 更多指的是 “威胁情报(Threat Intelligence, TI)” 。
在信息安全中,情报是指信息收集与分析的过程,以及由此产生的 “信息” 本身。这些信息用于预测和防御网络威胁,不是简单的数据,而是可用于组织实际安全决策的关键情报。相比之下,AI 中的情报是指机器像人类一样学习和推理的能力。虽然两者概念不同,但随着时间推移,它们正逐渐融合。
什么是威胁情报?
威胁情报是指收集并分析来自外部不断发生的网络威胁信息,并将其加工为可用的情报。企业可借此预测网络威胁并提前防御。其效用可通过以下三个关键词来说明:
- 他山之石:以黑客攻击案例和信息为教训,加强安全防护,阻止类似威胁。
- 海因里希法则:在重大事件发生前识别反复出现的轻微或潜在模式,提前发现风险信号。
- 攻击链策略(Kill Chain):在攻击发生前切断攻击链,预防损害。
有效利用威胁情报,企业可快速识别内部或外部发生的安全事件,并基于收集的信息提前阻止攻击。然而,亲自收集大量信息、分析其是否构成威胁,并将其应用于安全策略的过程,对企业内部安全团队而言是极大的负担。此时,威胁情报平台(Threat Intelligence Platform,TIP)便显得尤为重要。
那么,实际工作中安全负责人面临哪些困难?威胁情报又如何帮助他们解决问题?我们将通过问答形式,探讨一线安全人员的困惑,以及安博士(AhnLab)威胁情报平台——AhnLab TIP 所提供的解决方案。
问题 1:每天早上到处寻找安全新闻太累了!
每天涌现的大量安全新闻需要实时追踪、判断信息来源是否可靠,并分析其是否对企业造成实际影响,这一过程本身就非常耗时。而且,由于这些工作每天都在重复,给安全负责人带来了极大的疲劳感。
AhnLab TIP 为解决这一问题,持续监控安全厂商、研究机构报告、主流媒体等可信来源,筛选出重要新闻,并以一目了然的方式进行整理。用户可通过电子邮件或 AhnLab TIP 平台查看这些内容。
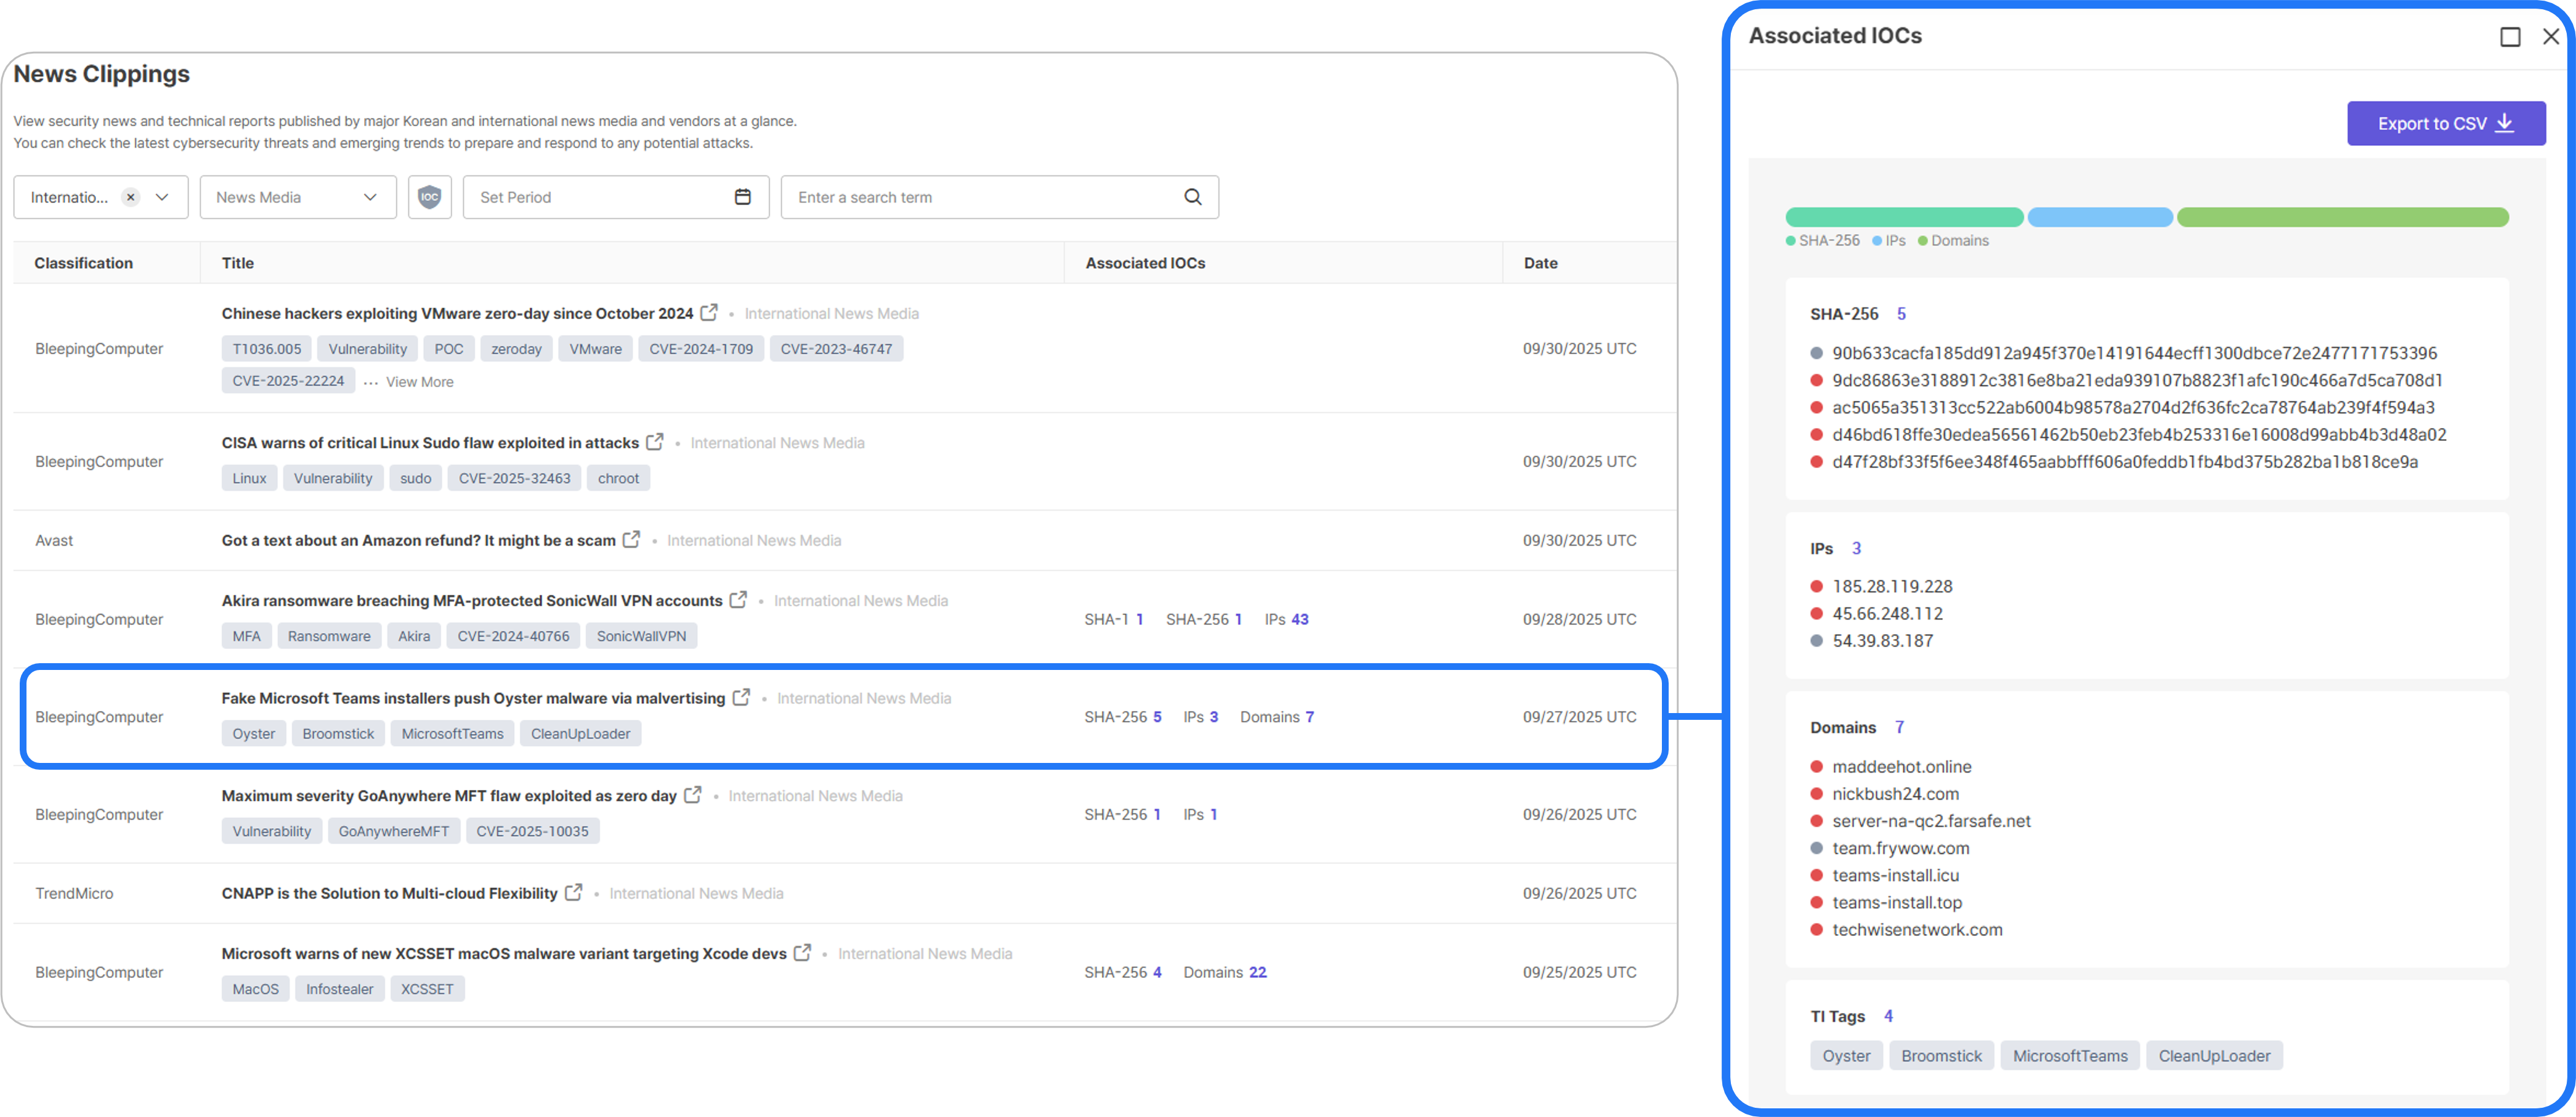
[图1] 新闻剪辑及相关 IoC 信息
AhnLab TIP 不仅提供新闻内容,还附带相关的攻击指标(Indicator of Compromise, IoC)。客户可通过查看与新闻相关的 IoC 及详细分析信息,判断其对组织的影响程度。安全负责人无需再花时间每天搜索新闻,而是可以集中精力应对真正需要立即处理的威胁。
问题 2:我经常需要按周/月整理威胁趋势并进行汇报。
安全负责人的另一大烦恼是,不仅要收集威胁信息,还需按类型和时间段进行整理,并以易于理解的方式进行汇报。尤其是在需要让非专业人士也能轻松理解的情况下,加工信息的过程会带来不小的负担。
AhnLab TIP 通过仪表盘形式提供有关恶意代码、网络入侵、各行业现状等威胁统计数据,帮助用户一目了然地掌握趋势。此外,还定期发布每周、每月、每年的威胁趋势报告。
借助这些功能,安全负责人可以快速掌握最新威胁动态,大幅减轻内部报告撰写的工作负担。
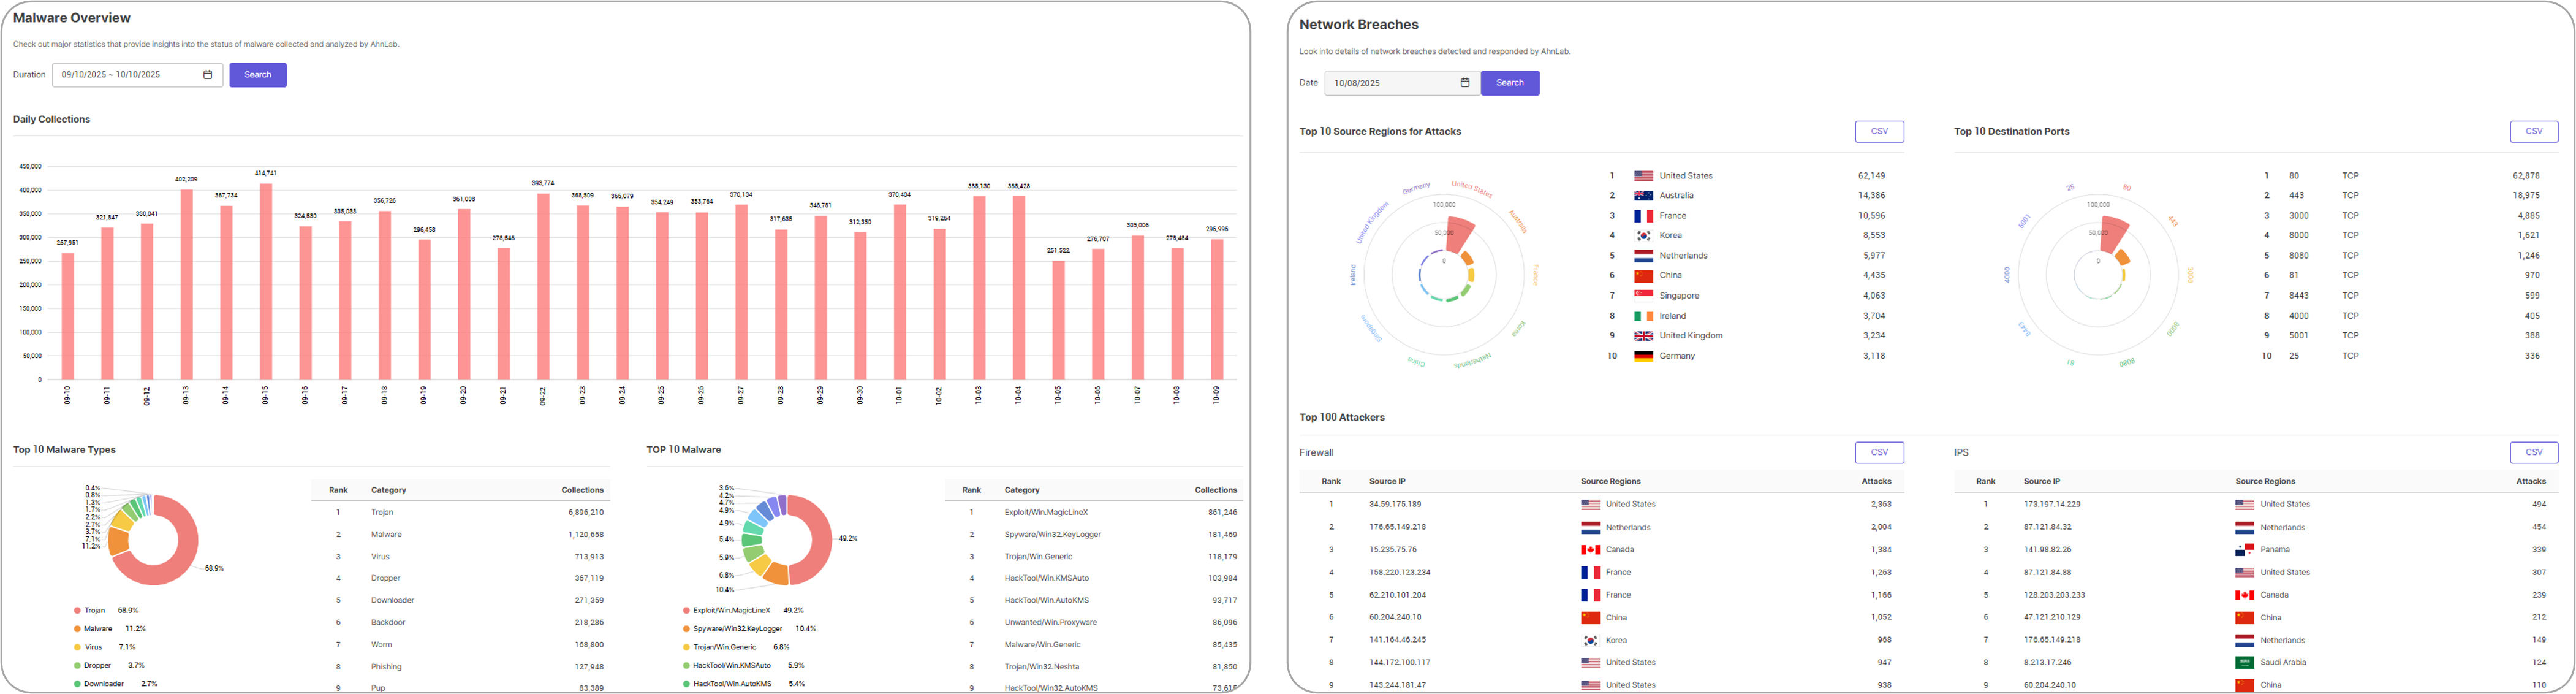
[图2] 威胁统计仪表板
问题 3:我们需要获取可信的 IoC 信息。
在收集攻击信息和相关新闻后,若要将其用于企业安全防护,就必须依赖经过验证的攻击指标(Indicator of Compromise, IoC)。由于安全工作的特性,往往需要快速获取最新 IoC,但寻找 IoC 本身并不容易,若使用未经验证的 IoC,可能会导致漏报或误报等问题。因此,快速获取可信的 IoC 至关重要。
AhnLab TIP 依托超过 30 年的威胁分析专业经验,实时提供与攻击新闻相关的哈希值、恶意代码检测名称、行为信息、关联地区、文件、URL、IP 等可信 IoC。其中还包括其他平台无法提供的 AhnLab 独有的差异化 IoC。
借助这些信息,安全负责人可以更立体地理解威胁,并提前采取应对措施。
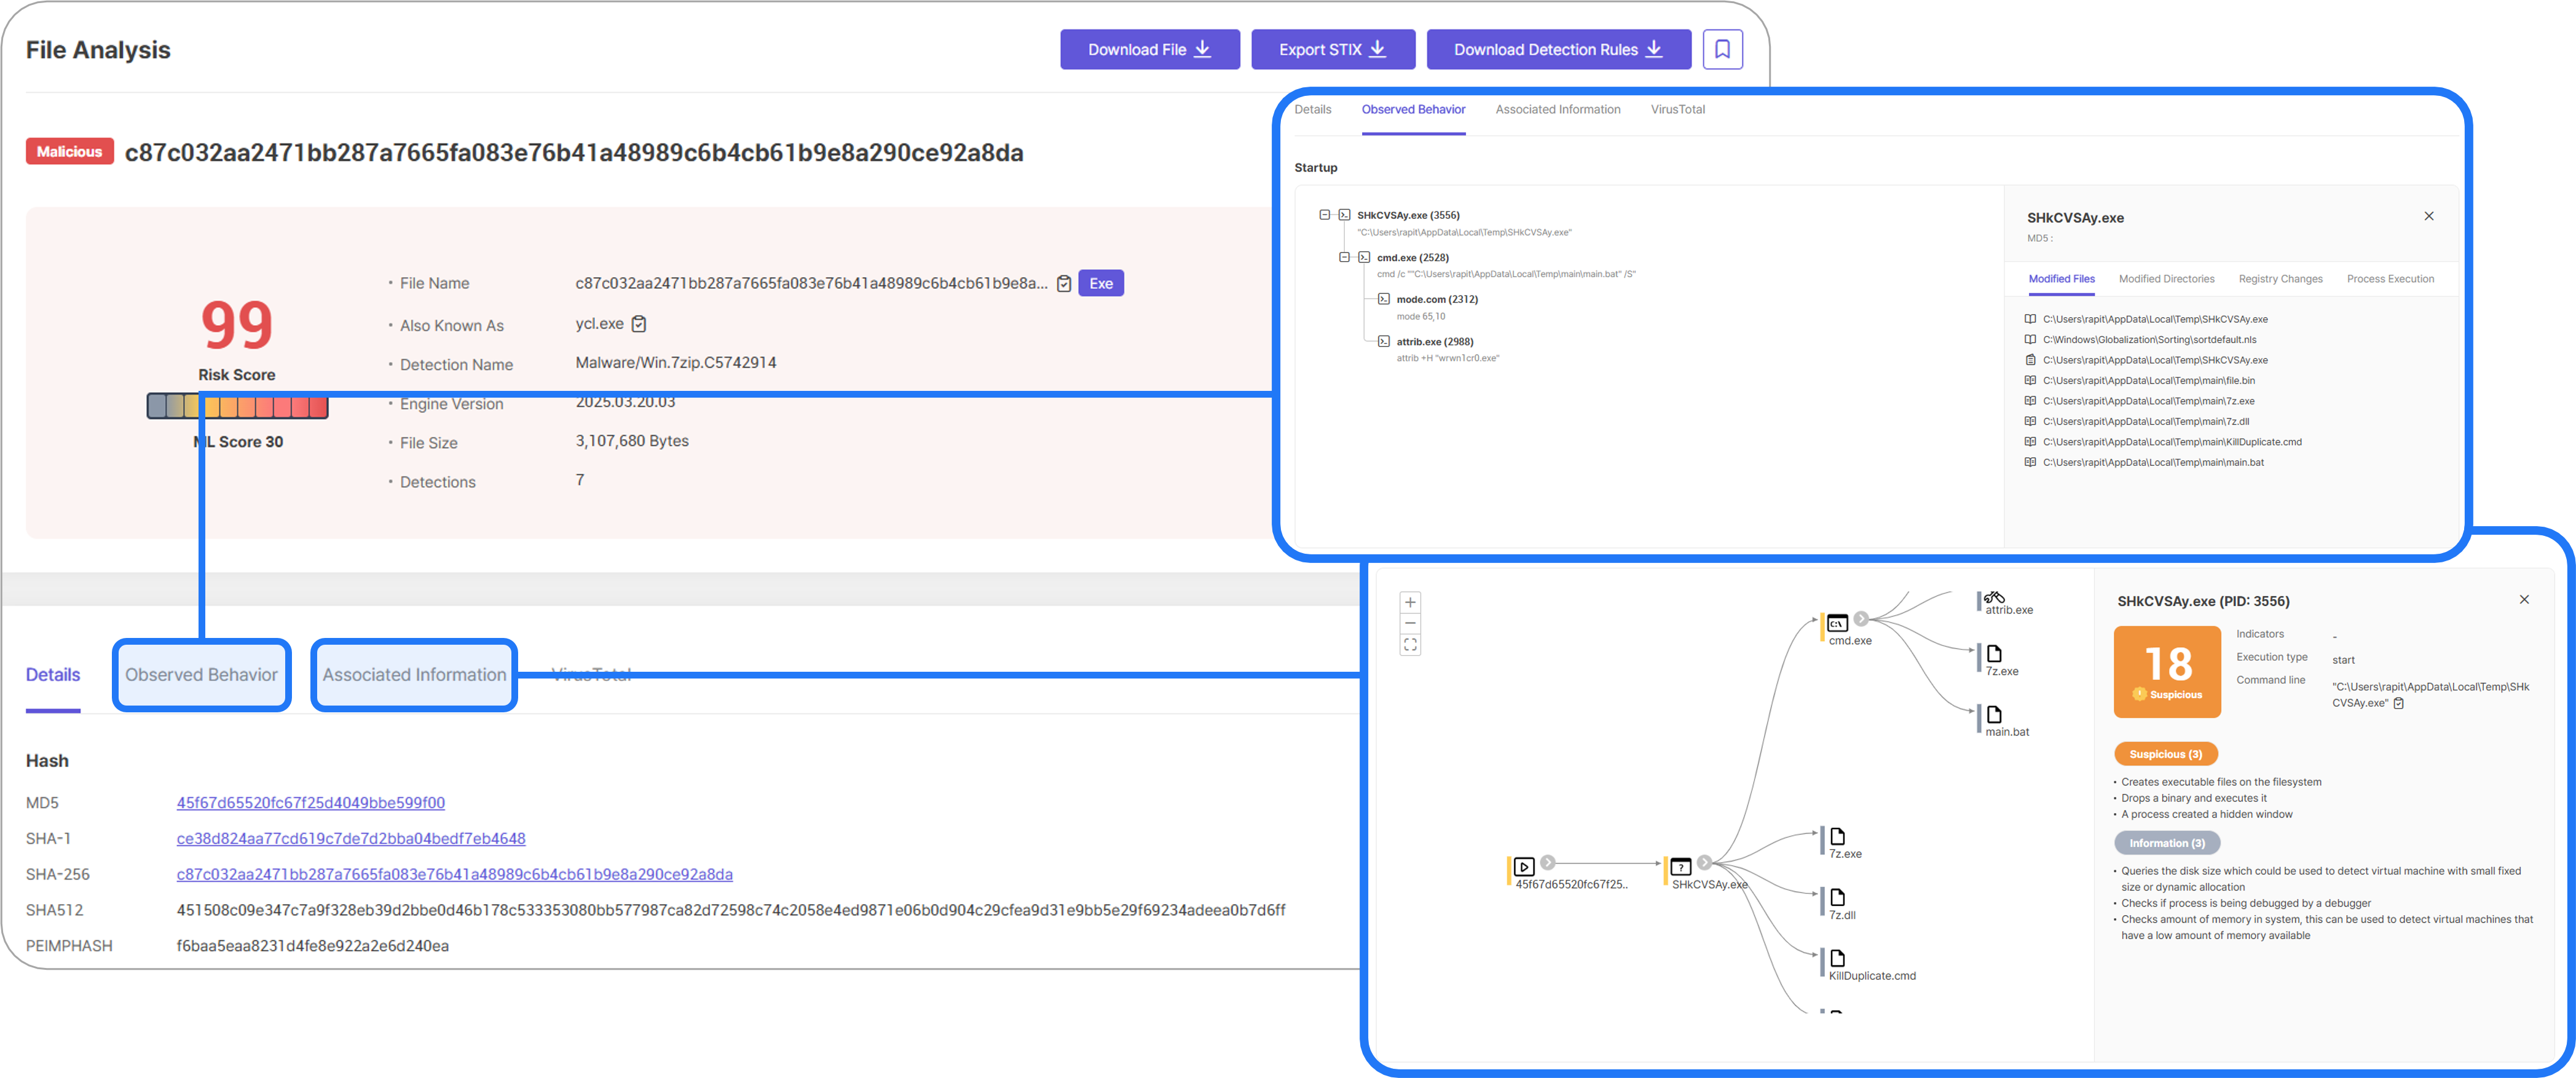
[图3] IoC 与详细分析信息
此外,AhnLab TIP 还支持 API 联动,帮助客户将 IoC 快速反映到 IPS、IDS、防火墙等企业内部安全设备的阻断列表中。借此,企业可大幅提升实际威胁响应速度。
问题 4:一有新漏洞就想马上知道!
为了持续保障企业安全,必须快速掌握所有资产中出现的新漏洞,并根据其严重程度设定优先级并采取应对措施。
AhnLab TIP 整合公开的 CVE(Common Vulnerabilities and Exposures)信息,提供易于理解的漏洞详情与评分,帮助用户快速识别关键漏洞并制定应对策略。
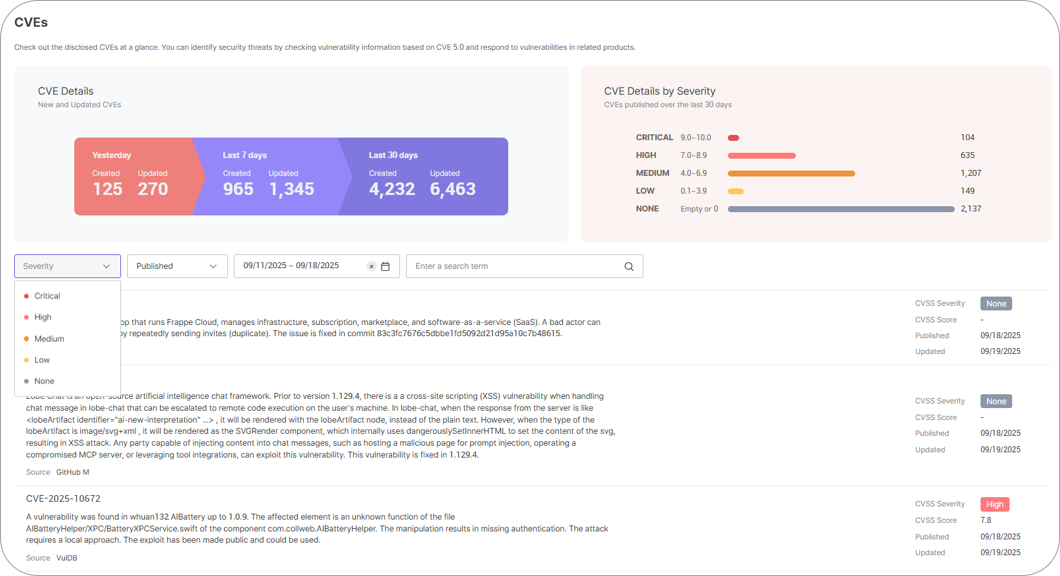
[图4] CVE 信息
对于严重性和影响力较高的漏洞,会以“安全建议”的形式提供,帮助用户快速识别关键问题。若某漏洞已被实际攻击利用,则会以 “Notes” 形式单独标注。此外,即使不是最新漏洞,只要仍在持续被利用,或可能影响特定客户,也会通过专门报告进行提供。
问题 5:听说隔壁公司被黑了,我们也有风险吗?
当发生攻击事件时,许多企业都会担心:“我们是否也暴露在类似攻击之下?”但在攻击刚发生时,详细信息往往难以获取,导致难以快速收集所需情报。即使获取了信息,若缺乏攻击模拟能力,也可能无法有效利用。
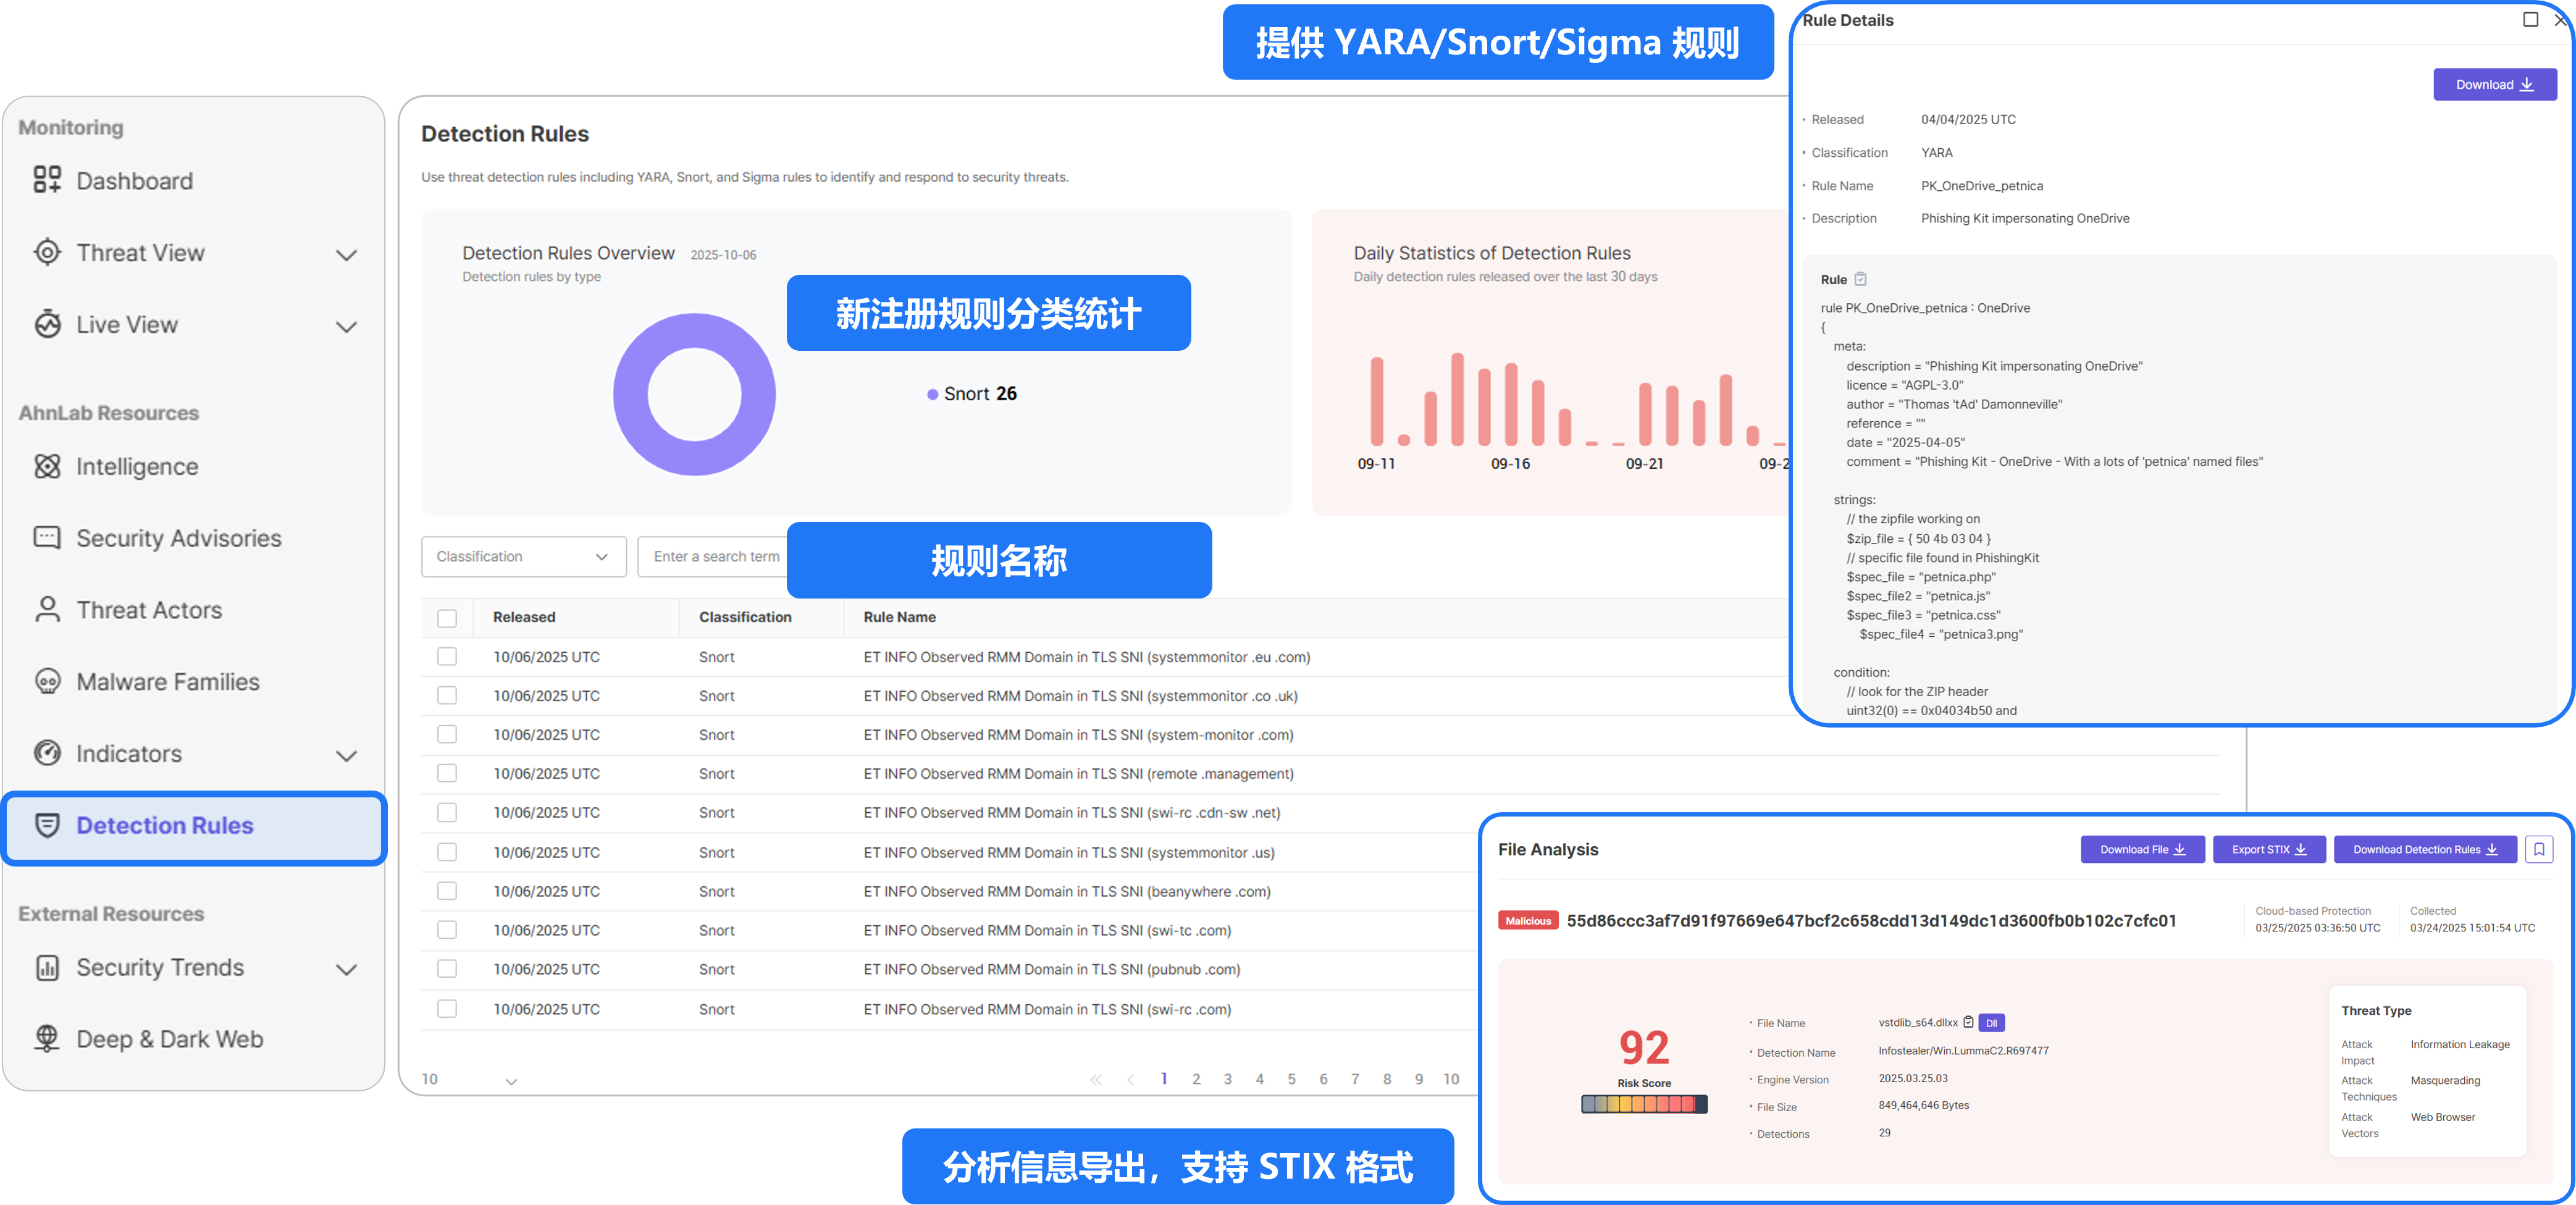
[图5] 攻击事件检测规则
AhnLab 提供针对近期攻击事件的 TTPs(战术、技术与流程)分析报告及检测规则,帮助客户快速应对类似威胁。在 AhnLab TIP 中,用户可查看新注册规则的类型分布、规则名称,以及 YARA、Snort、Sigma 等检测规则。
安全负责人可据此判断类似攻击的影响程度,并快速采取应对措施。
问题 6:我总是担心我们的信息被泄露到暗网。
企业泄露的信息在暗网中被频繁交易。但具备访问暗网并持续监控能力的企业少之又少。因此,准确确认数据是否泄露,以及识别虚假信息,成为一大难题。
AhnLab TIP 将暗网监控作为核心功能之一,帮助客户解决这一问题。
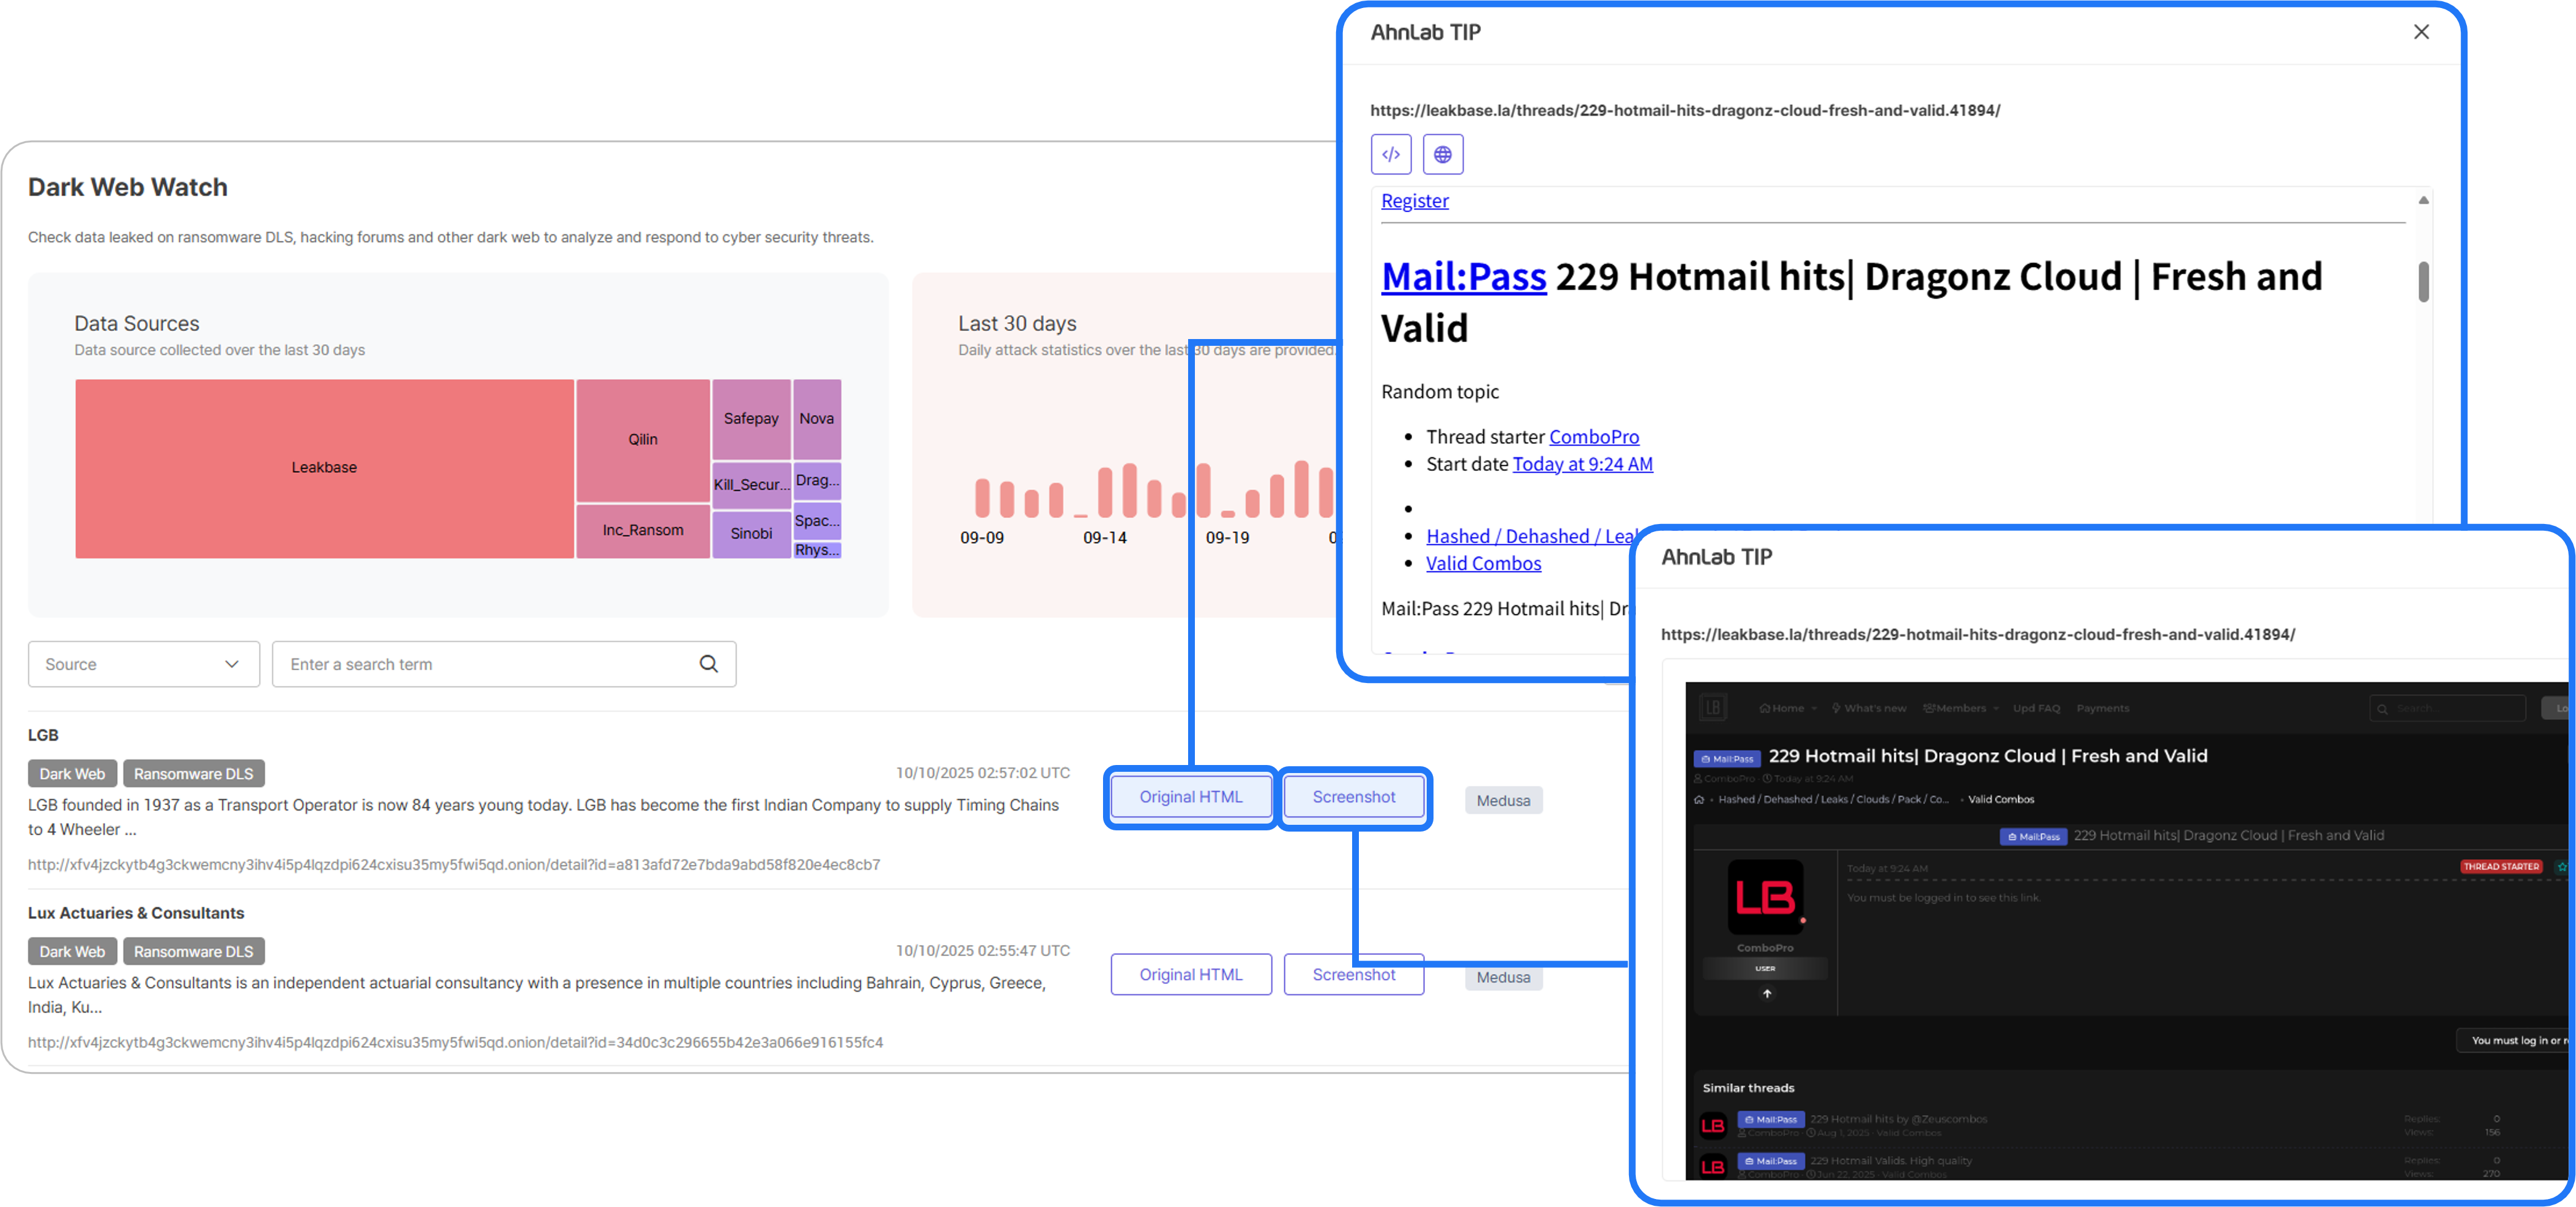
[图6] 暗网监控
平台实时监控暗网论坛和勒索软件专用泄露网站(DLS),并提供收集到的 HTML 页面与截图信息。平台会分析攻击者发布的内容,提供其发布意图、目标对象及可信度等相关信息。
若发现可能导致实际损害的情况,系统会迅速通知相关企业,协助其及时应对。
问题 7:我们的公司账号有没有被泄露?
在暗网中,企业账号是最常被交易的信息之一。攻击者通常会购买泄露的账号,用于发起初始攻击并开展攻击活动。
快速确认账号是否泄露至关重要,但由于信息来源受限,确认过程并不容易。尤其是当员工数量较多时,持续监控变得更加困难。
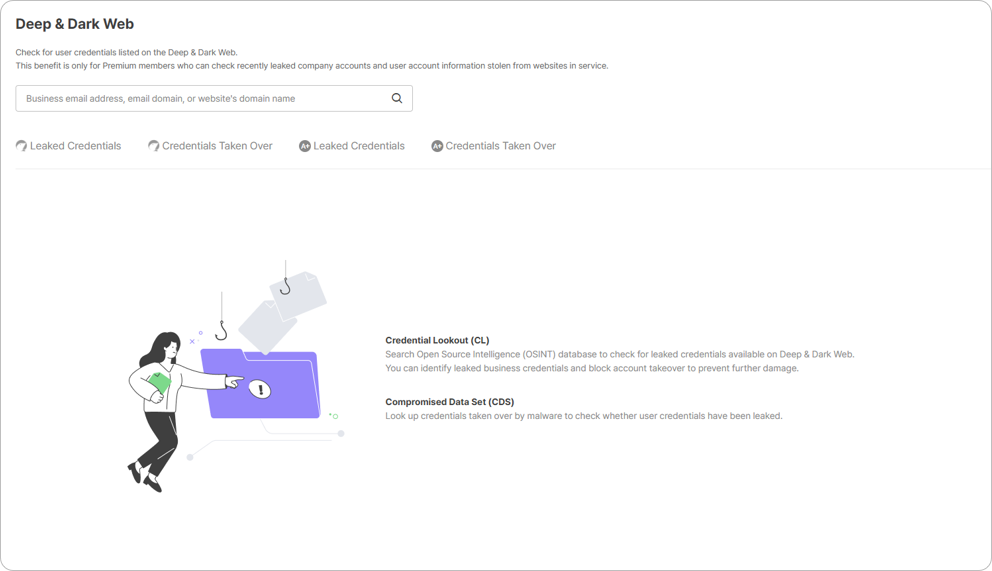
[图7] 泄露账号搜索界面
AhnLab TIP 中,用户只需输入公司域名或邮箱地址,即可查看已泄露的账号信息。此外,平台还实时监控近期被信息窃取工具(Infostealer)和 C2 服务器广泛利用的 Telegram 渠道,帮助用户掌握账号泄露现状。
安全负责人可实时掌握企业账号的泄露情况,一旦发现泄露迹象,便可迅速采取措施,防止进一步损害。
问题 8:我想比新闻更早知道攻击者的动向!
为了最大限度减少黑客攻击造成的损害,企业必须监控攻击者的活动并收集相关情报,以便提前应对。但如果仅依赖媒体等公开渠道,往往在攻击已经发生后才得知,已为时过晚。
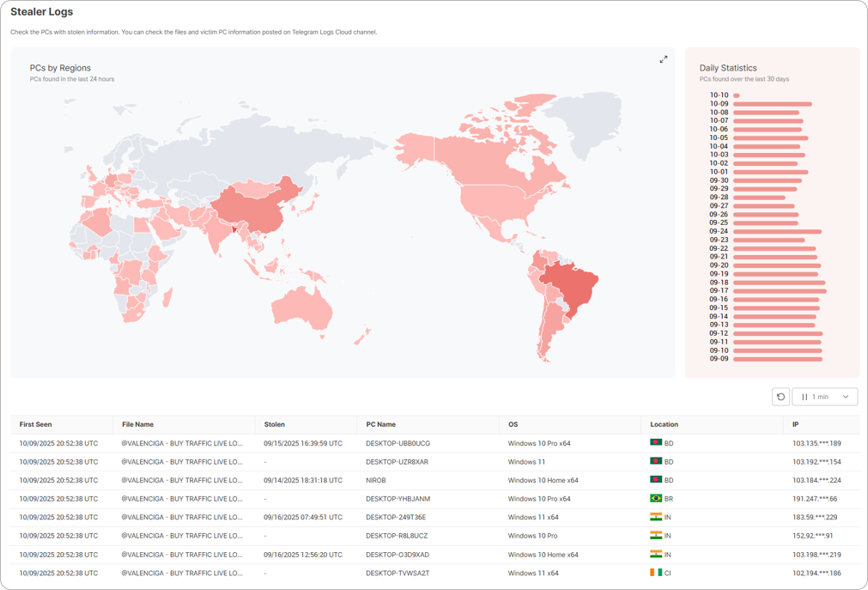
[图8] 攻击活动监控
AhnLab TIP 通过多种检测规则,实时监控与攻击者相关的 IP 地址所发生的攻击行为。平台将收集到的威胁信息与最新事件、趋势、安全专家的意见和建议一并整理提供。
企业可借此比新闻更早识别攻击迹象,提前应对网络威胁。
问题 9:我需要了解针对韩国的国家级攻击组织信息。
近年来,APT(高级持续性威胁)组织将多个国家作为攻击目标。对各国企业和机构而言,追踪这些组织的活动并获取应对情报至关重要。
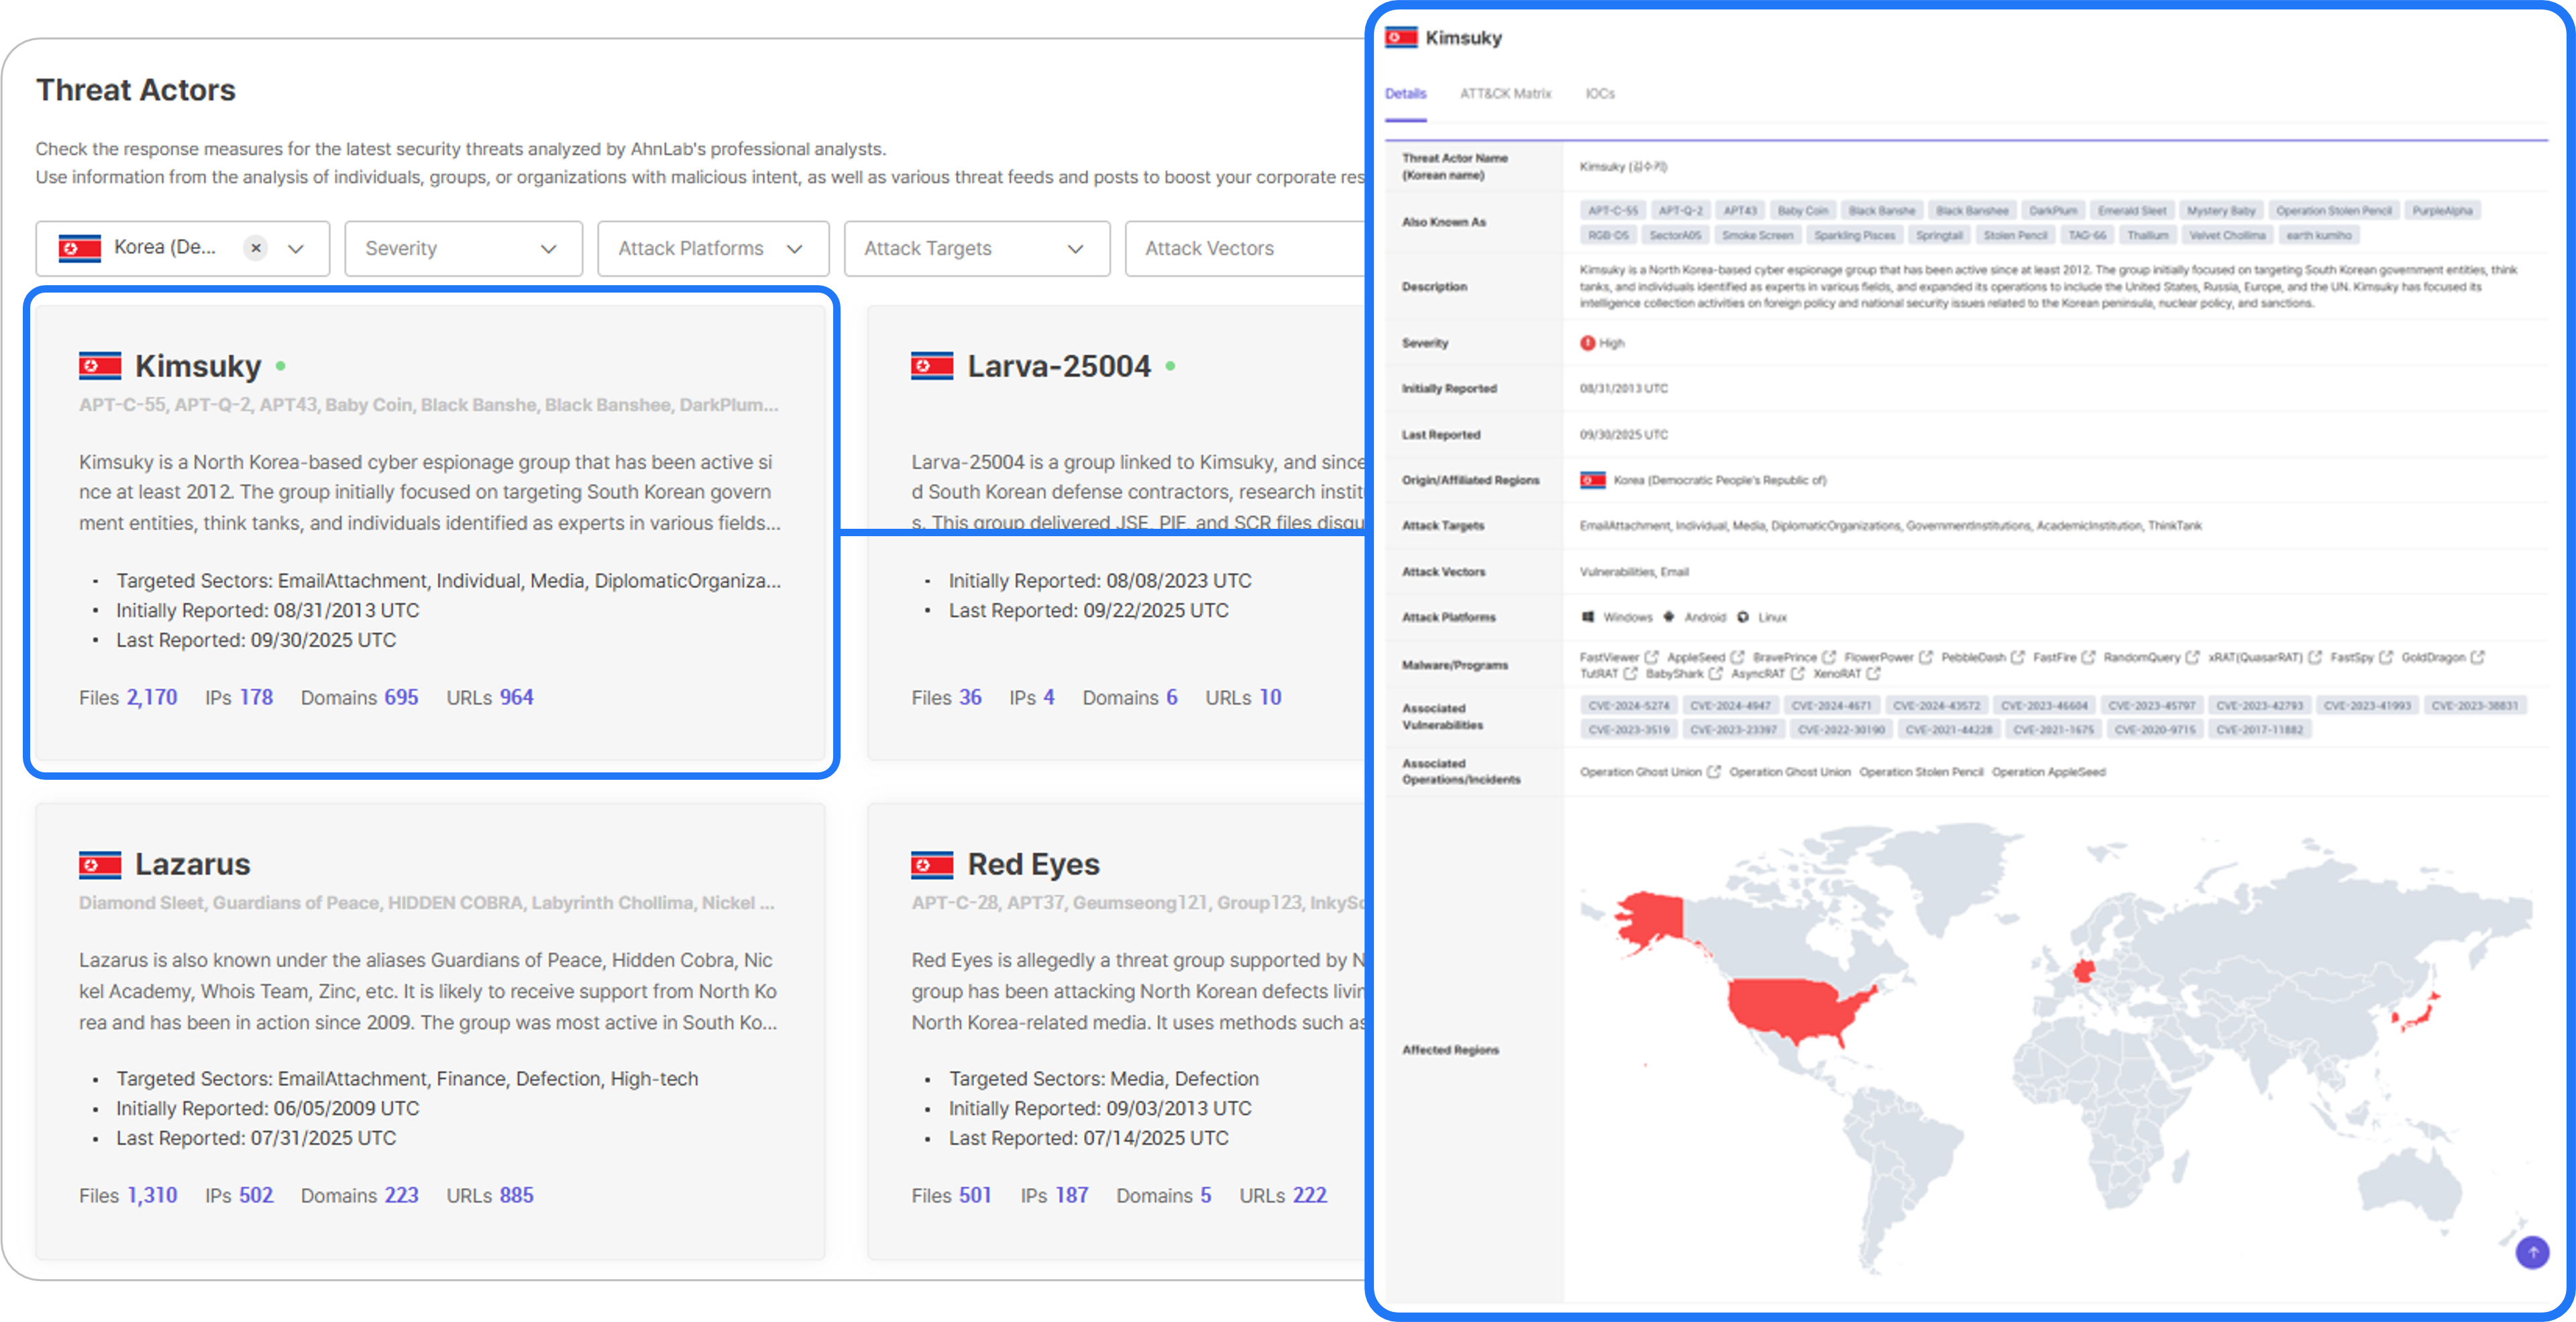
[图9] 威胁行为者分析界面
AhnLab 监控、分析并追踪全球约 400 个威胁行为者(Threat Actor)的活动。尤其在分析以朝鲜为背景的攻击组织方面,具备业内领先的专业能力。
AhnLab 基于自主开发的分类体系,按国家管理各攻击组织,并向用户提供其概况、攻击技术、主要攻击目标等分析信息。此外,还定期发布攻击组织追踪报告,帮助用户有效应对国家级攻击威胁。
问题 10:我们需要详细的威胁分析报告。
许多企业都需要详细的威胁分析报告,但往往缺乏专业人员来撰写。尤其是报告中涉及攻击链可视化、内部漏洞与外部威胁的映射等高阶分析内容,制作难度较高。
AhnLab TIP 从多个角度系统性地分析威胁,并提供如下表所示的多种类型报告。即使缺乏专业人员,企业也能获得具备专业性与可信度的分析报告。
|
类型 |
说明 |
报告种类 |
|
威胁 Notes |
-提供需快速传达给客户的各种安全威胁信息 -以时效性为核心 |
-攻击者活动 -安全事件 -攻击技术 |
|
暗网 Notes |
-来自暗网论坛、勒索软件 DLS 的企业相关信息 -以时效性为核心 -信息准确性与影响范围经验证后补充 |
-暗网泄露(信息/账号泄露) -勒索软件 DLS |
|
分析报告 |
-深度分析攻击组织、技术、漏洞、恶意代码等 -以准确性与独特性为核心 |
-攻击组织分析报告 -攻击技术分析报告 -漏洞分析报告 -恶意代码分析报告 -取证分析报告 |
|
趋势报告 |
-各类威胁的统计与趋势信息 -持续追踪威胁变化趋势 |
-CERT 报告 -勒索软件趋势报告 -信息窃取工具趋势报告 -APT 组织趋势报告 -按行业划分的威胁趋势报告(金融) -按地区/国家划分的威胁趋势报告 -钓鱼短信趋势报告 -年度报告 |
[Ahnlab TIP 分析报告类型一览表]
结语
本文围绕安全负责人在实际工作中面临的 10 个问题,探讨了威胁情报的应用方案。在海量的威胁信息中筛选出有价值的数据并进行背景分析并非易事。但在日益复杂的威胁环境中,这一过程已不再是可选项,而是必须执行的关键任务。
威胁情报不仅仅是事后响应的工具,更是实现主动安全(Proactive Security)的核心手段,能够在攻击发生前进行拦截,防止损害扩散。尤其是通过理解攻击的背景与上下文,企业不再只是被动防御者,而是能够主动应对威胁的主体。
安全防护离不开协作。当企业自身收集的威胁信息与像 AhnLab 这样的安全企业的专业分析相结合时,才能构建更强大的防御体系。AhnLab TIP 将继续快速提供高质量的威胁情报,作为企业在不断变化的网络威胁环境中的可信平台与合作伙伴发挥重要作用。
如需订阅 AhnLab TIP 或申请试用,可通过 TIP 门户网站进行。