从 Clickfix 到 BPFDoor:2025 年主要网络威胁趋势与案例分析
随着技术的快速发展,网络攻击变得越来越复杂和精确,并且越来越深入到我们的日常生活中。2025年,利用社会工程技术和最新漏洞的黑客攻击仍在频繁被发现,实际受害案例也在迅速扩散。
本文将分析2025年上半年确认的主要网络威胁趋势及真实案例。
技术进步与网络威胁的加速
如今,我们目睹了新技术和服务在推出后几天甚至几小时内传播到大量用户的现象。在数字时代,这种变化速度超出了我们的想象。实际上,主要在线服务在获得100万用户的时间已经在短短几年内大幅缩短。例如,Facebook 需要 10 个月,Twitter 需要 2 年,而最近的 ChatGPT 在推出仅 5 天内就获得了 100 万用户。仅仅在 10 年内,新技术和服务渗透到日常生活中的速度已经发生了革命性的加速。
新技术的加速传播带来了新的风险,甚至没有给我们准备或响应的机会。过去,从海外出现的新型勒索软件在国内广泛传播通常需要大约两年的时间。然而,最近,利用生成式 AI、新的安全漏洞和新的恶意代码传播技术等海外发现的威胁在几个月或几天内就出现在国内。这种新技术的引入加速使网络威胁在更短的时间内渗透到我们的生活中。如今,网络攻击每年以新的方式出现,并且发生次数也持续刷新最高记录。最新统计数据显示,网络威胁和攻击已成为超越IT管理问题并直接影响我们日常运营的关键风险。
网络威胁趋势
在2024年下半年,韩国民间部门报告的网络攻击统计数据显示以下特征。
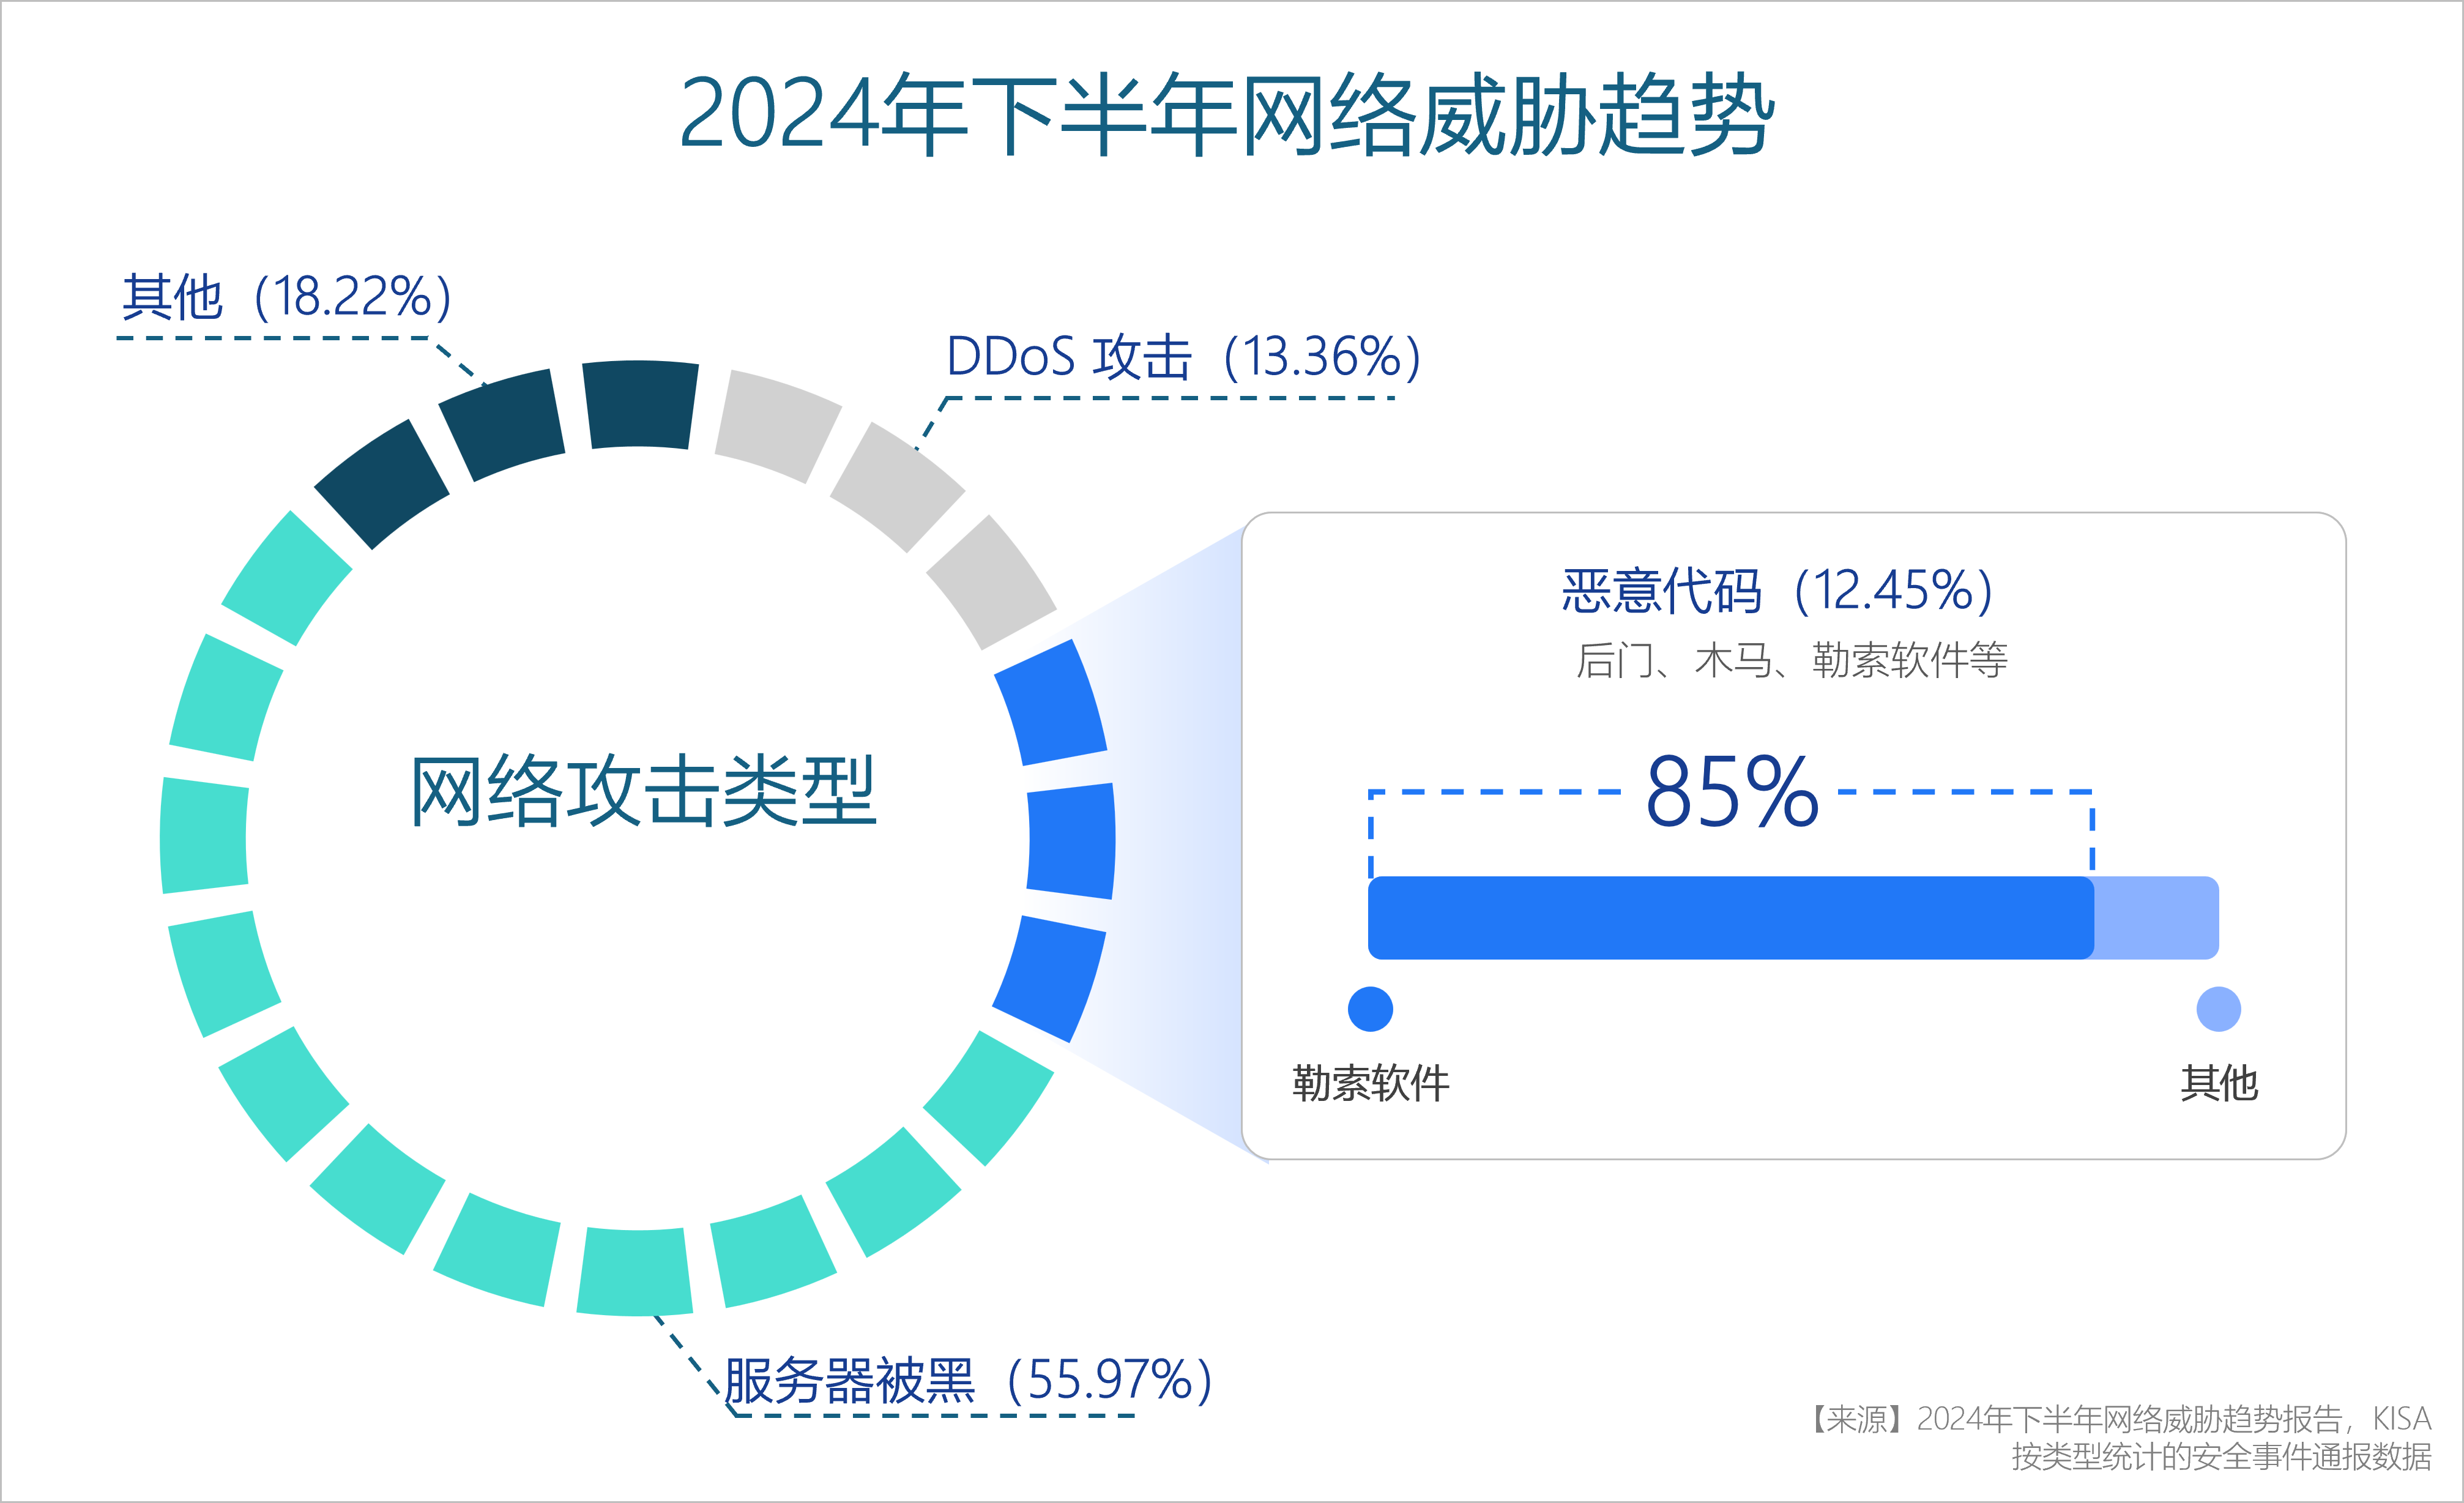
【图1】24年下半年网络威胁统计数据(来源:KISA)
• 服务器黑客攻击:
占所有事故的约56%,是最大的比例。尤其是企业的网站、数据库和服务器基础设施等是主要攻击目标。
• 恶意代码感染:
在所有黑客攻击中,约占12%,而在恶意代码入侵类型中,勒索软件占85%,是最常见的。这些勒索软件攻击针对整个社会,包括企业、医院和公共机构。
在2025年上半年,黑客攻击更加活跃,最近金融机构和在线书店的黑客攻击案例中,由于勒索软件感染,服务延迟了几天,许多客户遭受了直接的不便。此外,攻击方法变得越来越复杂,检测和防御变得越来越困难。这种现实表明,网络攻击不仅是一个IT问题,而且给社会各地带来了实际的危机和混乱。那么,让我们来看看上半年发生的实际攻击案例及其响应方法。
最新黑客攻击案例和响应方法
网络攻击通过诱导用户行为、利用正常功能和制作伪装网站等方式以更各种各样的形式发展。攻击者通过巧妙地结合社会工程技术和安全漏洞来诱导受害者直接执行,并且在韩国也持续报告受影响的案例。2025年上半年确认的主要攻击案例和响应方法如下:
1. Clickfix
Clickfix是一种在2024年中期首次报告的新型社会工程恶意代码传播方式。攻击方法如下:
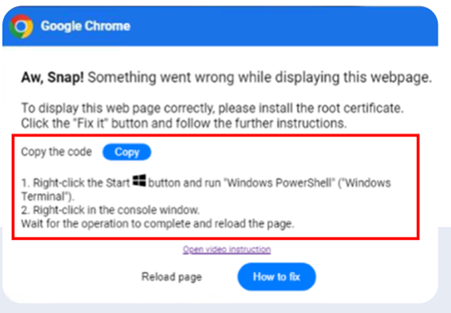
【图2】 Clickfix攻击界面
• 诱导用户:攻击者诱导用户通过电子邮件或消息访问网站
• 诱导复制恶意脚本:构建网站以诱导用户点击按钮并将恶意命令复制到用户PC剪贴板,假装是解决安全问题的提示消息(例如“点击这里并运行复制的代码以解决问题”)。
• 运行恶意脚本和额外感染:用户按照提示输入并运行恶意命令,在此过程中感染额外的恶意代码。
攻击者诱导用户点击看起来像机器人确认验证码按钮的屏幕。在此期间,攻击者利用仅在点击时允许访问剪贴板的JavaScript功能,并在用户点击该按钮的瞬间将恶意命令自动复制到PC剪贴板。
然后,攻击者通过社会工程技术引导用户直接运行剪贴板中的命令,如果按照此操作,恶意代码将被激活。通过普通用户操作完成攻击是ClickFix的主要特征。
ClickFix如上所述于2024年中旬首次被发现,仅在6个月后的2025年初在韩国也报告了实际的受害案例。起初,主要通过网站进行感染,但最近在韩国发现的案例中已被修改为精细的鱼叉式网络钓鱼方式。
• 利用邮件附件进行攻击
这种攻击方式是利用安全产品(如电子邮件安全解决方案)将文本文件中的恶意代码简单字符串识别的漏洞。通过电子邮件附加包含恶意命令的文本文件和精心制作的PDF手册,诱导用户按照说明复制并运行恶意代码。
• 利用网站的攻击
创建伪装成有定期招聘公告或职位描述的实际公告板的网站,然后在点击帖子时通过弹出窗口诱导用户复制和运行恶意代码。
点击诱饵(Clickfix)类型的攻击是诱导用户行为的社会工程攻击技术,因此必须事先了解攻击方式以防止,并且必须同时进行安全培训。
2.伪装成正常软件的攻击(假软件下载页面)
最新网络威胁的第二个案例是伪装成正常软件的攻击方式。攻击者创建一个伪装成正常软件下载页面的假网站,诱导用户下载恶意代码。
伪装成正常软件的攻击过程如下:
• 伪造页面制作:制作伪造软件下载页面后,将其注册到谷歌广告区域以进行曝光
• 搜索引擎最上方曝光:利用搜索引擎优化功能将伪造页面曝光在搜索结果最上方
• 恶意代码感染:当用户下载并运行软件时,感染恶意代码
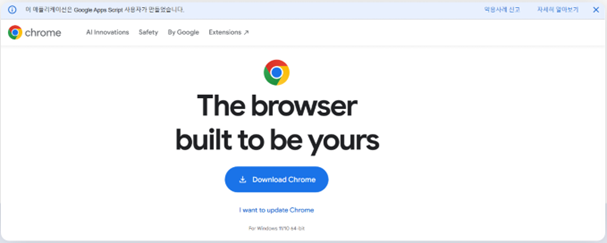
【图3】伪装成Chrome下载网站的伪造网页
一个典型的例子是伪装成谷歌Chrome下载的恶意代码。攻击者使用真实的标志和类似的设计来欺骗用户,以使其看起来像是一个真实的软件下载页面。此外,如果使用 Google Apps Script 平台,虽然真实的谷歌域名会显示在地址栏中,但内部使用 iframe 标签输出与谷歌域名无关的由攻击者制作的伪造 Chrome 网站。最终,这个页面伪装成谷歌 Chrome 下载,但实际上是连接到下载恶意代码的最终目的地的网站。
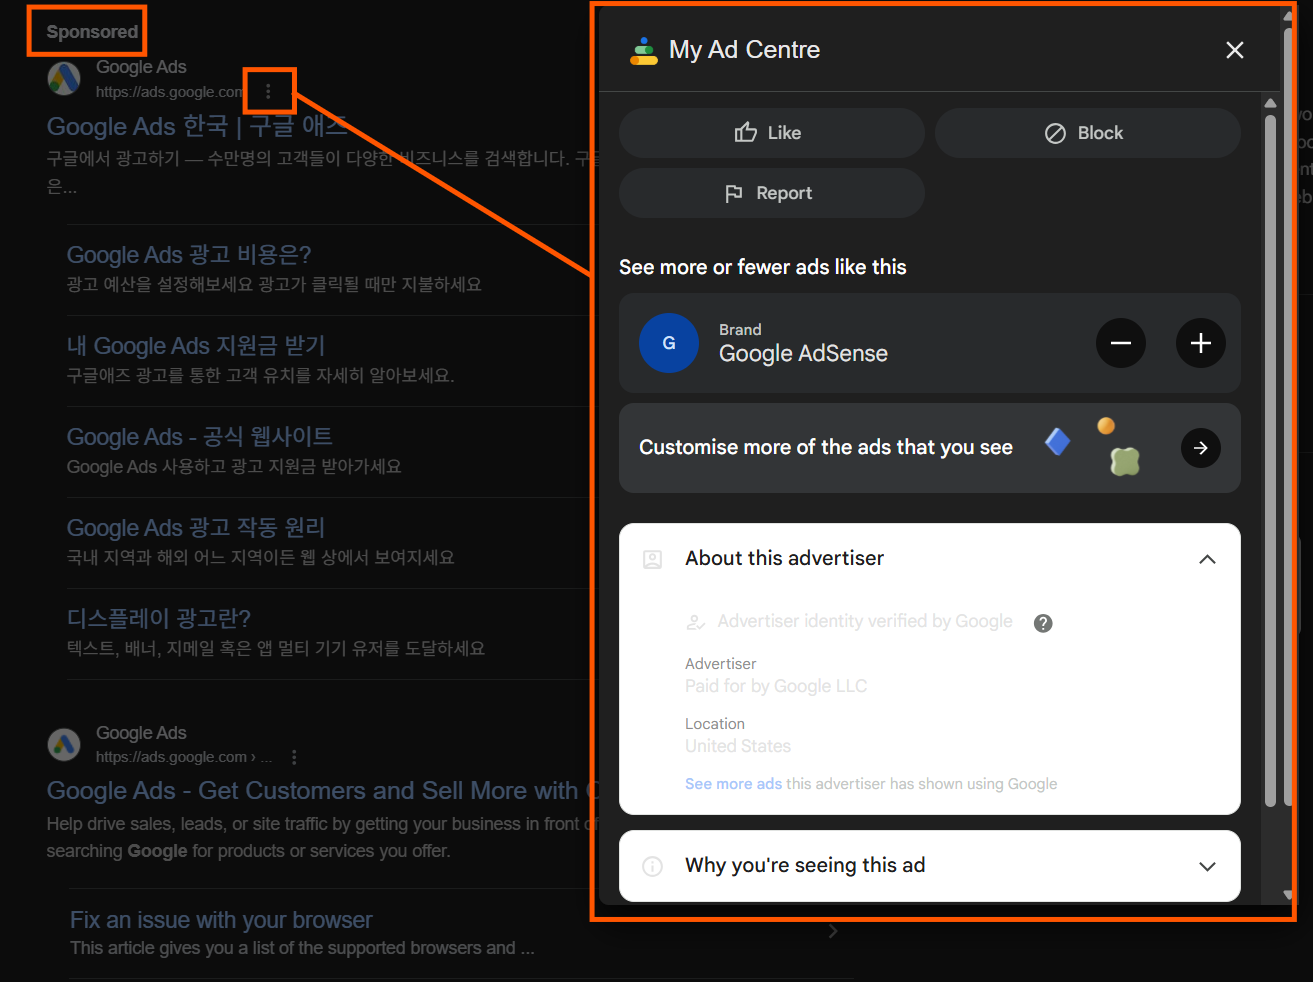
【图4】广告主信息确认方法
防止这种攻击并不困难。可以通过点击搜索结果旁边的图标来确认广告主信息,以检查页面是否正常。但是,对于企业来说,每次都要确认广告主信息以验证网站的合法性是非常麻烦的,因此运营一个可以在一个地方集中下载经常使用的软件的下载中心也是非常有效的。
3. BPFDoor
BPFDoor是一个针对Linux系统的后门恶意代码。其主要特征是它被设计为长期隐藏和重新渗透,并且在渗透系统后很长一段时间不会被检测到并在系统中隐秘运行。
BPF是为了解决低效的网络数据包分析问题而开发的技术,可以在不降低性能的情况下分析网络流量。与传统的网络分析方法将内核中的所有网络数据包复制到用户区域后选择所需的数据包不同,BPF在内核区域预先应用过滤,仅将所需的数据包传递到用户区域。通过这种方式,最小化了不必要的数据移动,并且可以在不降低性能的情况下快速分析网络流量。
BPFDoor恶意代码利用这种BPF技术以以下方式运行。
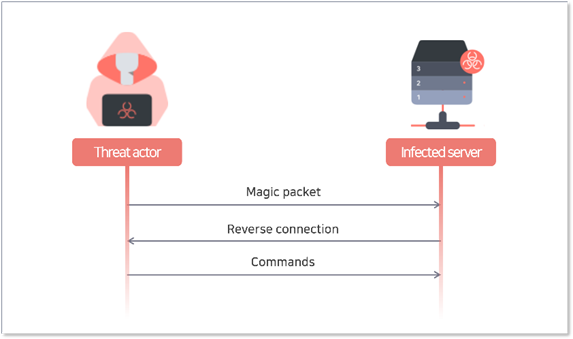
【图5】BPFDoor 攻击流程
• 注册BPF过滤器:当系统被BPFDoor感染时,恶意代码在内核区域注册BPF过滤器,以持续监视包含攻击者预先指定的魔术数字的特定网络数据包。
• 识别命令控制服务器:在监视网络数据包时,如果发现包含魔术数字的数据包,则将该数据包的源IP地址识别为攻击者的命令控制服务器
• 反向连接尝试:BPFDoor根据攻击者的命令使用反向连接方式直接从受感染的系统连接到攻击者的命令和控制服务器
• 远程命令执行:连接成功后,从攻击者那里接收远程命令并在系统上执行
由于BPFDoor可以在内核区域监视网络数据包,因此即使不打开特定端口,也可以在网络上往返的所有数据包中找到预先指定的魔术数字。也就是说,它可以像正常系统一样静默地发送和接收命令,而无需基于固定端口进行检测的外部访问方式。此外,由于使用反向连接方式与攻击者服务器通信,因此可以轻松绕过阻止入站连接的常规防火墙规则。
由于BPFDoor的这些特征,通常很难检测,因此必须使用Linux专用安全解决方案进行持续监控和防止。
4. 诈骗(Scam)
诈骗与我们日常生活中常见的诈骗方式相似,种类和范围非常多样。在韩国,尤其有两个臭名昭著的诈骗,即浪漫诈骗和投资诈骗。
• 浪漫骗局:利用用户的恋爱感情来骗取金钱
• 投资骗局:利用虚假的投资平台(如虚假的股票交易所)诱导用户自愿汇款
这些冒充型应用程序实际上只是显示网页,因此它们不会被谷歌或苹果的应用商店检测为恶意应用。可以确认,诱导用户安装的欺诈应用实际上也被上传到苹果应用商店或谷歌Play商店。请注意,它们表面上使用类似于国内企业或金融公司的图标,但实际上都是为垃圾邮件而制作的虚假应用。
【图6】在 Play 商店上发布的诈骗应用示例
5. 水坑攻击(Watering Hole)
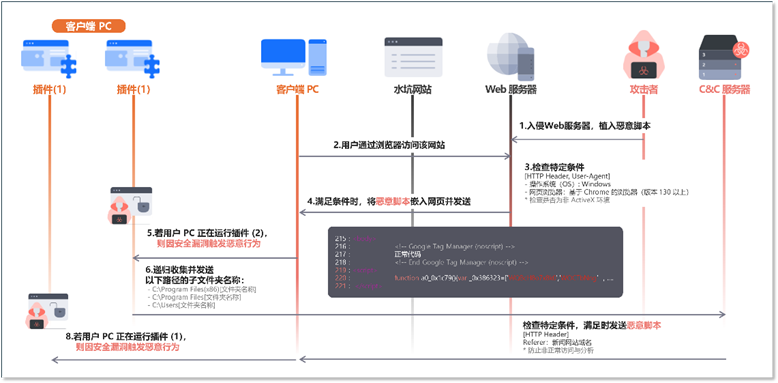
【图7】水坑攻击流程
水坑攻击是一种APT攻击技术,攻击者首先感染用户经常访问的合法网站,然后将恶意代码传播到访问该网站的用户计算机。
攻击方式如下所示:
• 恶意脚本插入:入侵攻击目标经常使用的Web服务器并插入恶意脚本
• 验证攻击对象:确认访问网站的用户是否为攻击对象
• 传送恶意脚本:如果是攻击对象,则从网站传送额外的恶意脚本
• 信息收集和窃取:利用安全漏洞收集系统的各种信息并将其窃取到外部服务器
• 连锁利用漏洞:运行其他恶意脚本以连锁下载和运行恶意代码
为了防止水坑攻击,网站的安全措施很重要,但用户也必须了解这些黑客攻击方式,并通过保持安全软件的最新状态来防范攻击。
结论
前面提到的五个网络攻击案例虽然在形式和渗透路径上有所不同,但都有一个共同点,即巧妙地结合了利用人的心理的社会工程技术和技术漏洞。攻击通过用户的单击、复制和下载等普通行为执行,而企业内部的一个小小的疏忽可能导致整个系统瘫痪。
尤其是,最近的网络威胁以比以往更快的速度出现,并在更短的时间内用于实际攻击。像ClickFix这样的绕过现有安全检测系统的新技术,或伪装成正常软件的恶意代码分发方式,仅靠技术防御是难以阻止的。随着攻击者的进化,我们的安全战略也必须改变。
现在,网络安全的核心不再是简单地“保护”系统,而是“预测和防止”风险的主动响应。为此,除了安全解决方案的更新外,还必须同时进行针对员工的安全教育、用户习惯检查、对漏洞的快速修补和内部流程的整顿等多方面的努力。在持续进化的网络攻击面前,完美的安全并不存在,但准确理解威胁并主动响应的态度是最重要的。
AhnLab正在加强与国内外机构的合作,通过TIP服务提供威胁信息和实时漏洞通知,并将继续发展技术和基础设施,以帮助企业和用户构建更安全的数字环境。
