

五年后,AI 将如何改变我们的生活?
全球 IT 研究机构 Gartner 于6月9日至11日在美国马里兰州的国家港湾 Gaylord 会议中心举办了“Gartner Security & Risk Management Summit 2025(以下简称 Gartner Summit 2025)”。在本次会议上,包括 Gartner 分析师在内的数十名演讲者分享了包括 AI 在内的各种领域的趋势和见解。
在本文中,我们将分享在 Gartner Summit 2025 上确认的主要安全趋势。
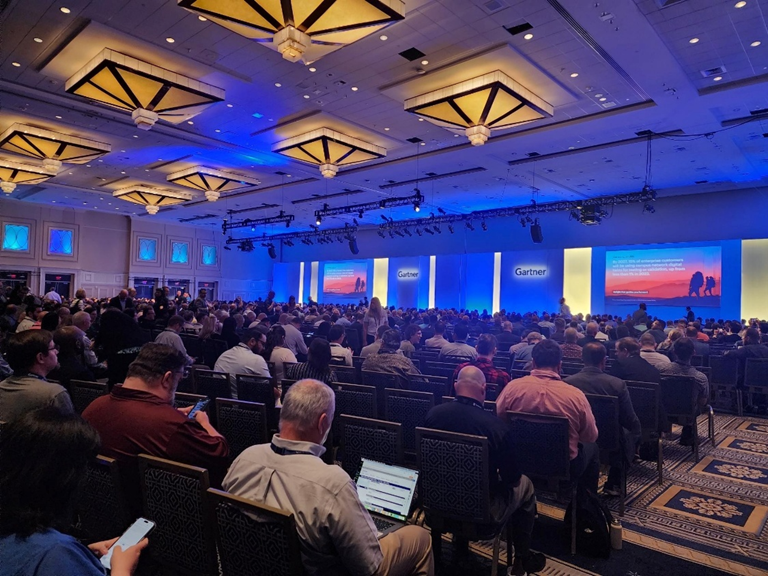
Gartner Summit 2025 吸引了来自世界各地的安全相关人员,规模庞大,参加人数超过 5000 人,展商数量超过 250 家,会议场次超过 360 场。此外,会议还讨论了包括 AI、零信任安全、安全运营优化、CPS 安全和工作区安全在内的各种主题,这些主题贯穿了全球网络安全。
主题演讲:将期待转化为机会
Gartner Summit 2025 上,开幕主题演讲《Harness the Hype: Turning Disruption Into Cybersecurity Opportunity》由 Gartner 杰出副总裁分析师利·麦克马伦(Leigh McMullen)和卡特尔·蒂勒曼(Katell Thielemann)联合发表。本次演讲旨在引导企业将对新兴技术的高度期待转化为切实可行的网络安全机遇,推动安全战略从被动防御迈向主动赋能。
[图1] Gartner Summit 2025 开幕主题演讲(来源:Gartner)
两位演讲者强调,在安全环境复杂且不可预测的情况下,首席信息安全官(CISO)需要具备以下三项能力,以应对对新技术的期待和安全要求。
#1. 将组织使命与网络安全连接(Be Mission-Aligned)
CISO 应从加强保护(Protection)和减少攻击暴露(Exposure)的角度进行沟通。这样才能不被对新技术的过度期待(Hype)所左右。能够理解和利用 Hype 的 CISO 可以保护组织免受变化的影响,并在创新方面走在前面。此外,这种 CISO 的方法有助于将对网络安全的努力与组织的业务使命保持一致。
#2. 随时准备创新(Be Innovative-Ready)
CISO 应提升组织的 AI 能力(AI literacy),以便整个部门都能理解和探索 AI。此外,CISO 还必须在网络安全领域积极进行 AI 实验,并通过实际应用案例(Use Case)来保护业务创新。还应必须建立 AI 安全增强和风险响应系统,以保护组织投资的 AI 资产。AI、网络安全和组织的变化这三者紧密相连,能够将这三者有效融合,是 CISO 领导力的核心能力之一。
#3. 快速响应变化(Be Change-Agile)
CISO应支持团队成为解决问题的主体并拥有主动性。当团队成员拥有主动性时,他们可以利用AI自动化重复性工作,并专注于开发新技术。这不仅导致CISO的成长,也导致整个团队的成长,并培养出能够应对任何变化的能力。
最后,两位演讲者以希望成为始终保持学习态度并分析新技术Hype以将变化转化为机会的领导者的消息结束了主题演讲。
未来十年将由AI主导,我们该如何应对?
AI 已成为网络安全的核心。在 Gartner Summit 2025 上也进行了许多关于AI的会议。在其中,Gartner 杰出副总裁分析师彼得·弗斯特布鲁克(Peter Firstbrook)在《Future-Ready: Security Implications of Emerging GenAI Technologies》的演讲中指出:“未来十年将是 AI 的时代,它将带来巨大的机遇,也伴随着不容忽视的风险。”
#1. AI创新与挑战
在本次会议上,彼得·弗斯特布鲁克(Peter Firstbrook)从三个角度剖析了 AI 安全的现在和未来:▲迫在眉睫的 AI 创新、▲AI 带来的风险、▲应对长期风险解决方案。
首先,显而易见的AI创新的关键词是“Agentic AI”。Agentic AI 是指特定领域的 AI Agent 自主执行任务的概念。目前的 AI 助手在没有大自主性的情况下基于规则执行任务,但随着 Agentic AI 创新的加速,预计多个专用 Agent 将协调工作并构建 AI Agent 生态系统。
彼得·弗斯特布鲁克(Peter Firstbrook)强调,安全运营需要专门针对威胁检测、分析和响应等领域的 AI Agent。例如,入侵分析 Agent 负责日志分析和代码说明,而入侵响应 Agent 负责响应工作流程管理和计划。针对攻击面管理的 Agent 负责识别、验证和减少攻击面。
他还指出,除了 AI 创新的好处外,还要注意 AI 引入带来的风险。首先,他提醒在使用生成式AI的过程中要注意数据丢失、攻击者的提示攻击和未授权的信息搜索。此外,他表示攻击者也在使用生成式 AI,网络钓鱼活动、深度伪造攻击和恶意代码开发变得更加复杂。更进一步,他介绍了 Agentic AI 带来的风险的例子,即“LLM-as-a-judge”。这个概念是 LLM 评估其他 LLM 或人创建的内容,而在这个过程中,由于错误可能无法进行准确评估。
彼得·弗斯特布鲁克(Peter Firstbrook)提出的 AI 风险解决方案是“AI TRiSM 框架”。
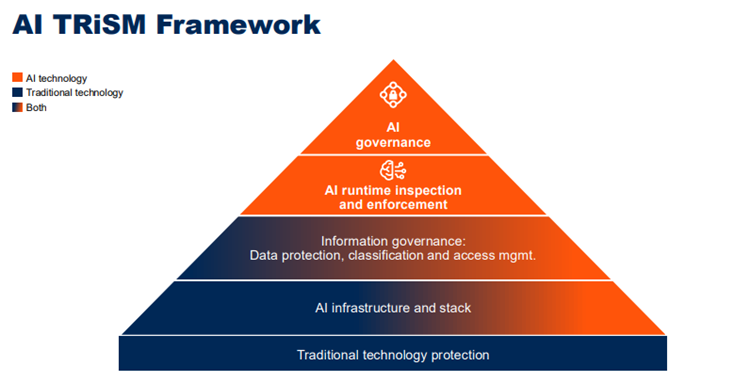
[图2] Gartner 的 AI TRiSM 框架(来源:Gartner)
AI TRiSM 是 Artificial Intelligence Trust, Risk and Security Management 的缩写。从安全的角度来看,首先对组织中运营的现有技术进行安全,然后对 AI 基础设施进行安全。之后,执行数据安全等信息治理,然后进行 AI 运行时检查和 AI 治理的框架。他强调,由于基于 AI 的攻击可能轻易超越人的响应,因此基于 AI TRiSM 的攻击面管理自动化等主动网络安全的重要性。
#2.2030年,我们将如何使用 AI?
正如如此,AI 同时为我们带来了好处和风险。那么,五年后的2030年,使用 AI 的我们将会是什么样子呢?Gartner 杰出副总裁分析师杰雷米·杜翁(Jeremy D’Hoinne) 在《Future of AI in Cybersecurity: AI Predictions and Roadmap Challenges for 2025–2028》演讲中展望了 AI 在网络安全领域的未来。
[图3] 杰里米·杜霍恩(Jeremy D’Hoinne)Gartner 杰出副总裁分析师(来源:Gartner)
首先,杰里米·杜霍恩(Jeremy D’Hoinne)指出,当前的情况是,由于对AI技术成熟度的期望超过了期望,因此热潮和冷却反复出现。此外,他表示,关于通用人工智能(Artificial General Intelligence,AGI)提前到来的说法,可能在2040年之后才会出现。他反复强调,应该区分可以做的事情和不能做的事情,而不是夸大技术的可能性。
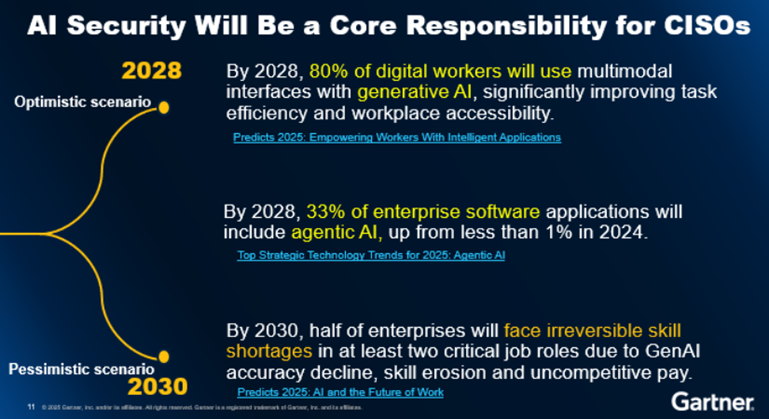
[图4] Gartner 提出的 AI 安全展望(来源:Gartner)
接下来,他提出了到2030年对 AI 的乐观和悲观展望。乐观的展望是,约80%的数字劳动力将使用生成式 AI 提高工作效率。然而,他也提出了到2030年大约一半的组织将过度依赖生成式 AI,从而削弱安全能力的悲观展望。
杰里米·杜霍恩(Jeremy D’Hoinne)强调,在 AI 技术快速变化的情况下,组织应转向每六个月进行一次实验的灵活实验中心战略,而不是每三年进行一次的传统路线图。此外,他表示,应该将 AI 定义为活动而不是目标,而不是“引入 AI”的概念,而是“通过AI提高检测准确性”等具体且可测量的目标设置。最后,他强调,AI的使用必须有可测量的结果、允许失败的实验设计和新的尝试以及灵活的战略,以实现真正的价值。
下一代网络安全平台 SASE 的未来将如何?
SASE(Secure Access Service Edge)是一种针对现代流量模式提高性能和管理效率,并重点应用零信任原则的方式。从功能角度来看,组成部分包括:SD-WAN、防火墙、SWG、ZTNA 和 CASB。可以说,SASE 旨在现有网络安全平台中最大的概念。
那么,组织应该如何接近 SASE 呢?Gartner 副总裁分析师安德鲁·勒纳(Andrew Lerner) 在《Technical Insights: Which SASE Operating Model Is Right for Me?》演讲中引用了 Gartner 的调查结果,指出企业在 SASE 中最重视安全功能(70%)。方便的管理(51%)和集成的策略(44%)紧随其后,而网络功能仅占19%。
他指出,企业采用 SASE 平台的目的包括:▲替代 VPN ▲解决管理复杂性 ▲现代化分支办公室 ▲确保零信任 ▲应对分布式网络环境等。他解释说,为了构建庞大的 SASE 平台,可以与单一供应商或多个供应商合作,通常重视功能的大型企业倾向于选择多个供应商,而专注于便利性的中小型企业则倾向于选择单一供应商。
接下来,他提出了 SASE 平台的发展方向,并强调考虑和引入 SASE 平台时考虑组织特性的重要性。
- 平台加速:各功能加速整合到SASE平台的趋势
- 敏感数据检测和控制扩展:与威胁情报同样重要
- 人工智能应用:生成式AI助手、基于生成式AI的控制、Agentic AI的引入
- 应用案例扩展:通用ZTNA、公共场所网络、LAN和物联网设备的扩展
- 与相邻解决方案的集成:扩展到EPP、DSPM、SSPM、XDR领域
CPS安全是保护社会而不是系统
Gartner 定义的 CPS(Cyber-Physical System)是指通过协调传感、计算、控制、网络和分析功能与物理世界(包括人类)交互的工程系统。过去,基于 Purdue 模型,OT 安全的概念与外部隔离的概念是通用的。但是现在,OT 和 IT 相互连接,安全复杂性正在加深。
Gartner 副总裁分析师瓦姆·沃斯特(Wam Voster) 在《Outlook for Cyber-Physical Systems Security 2025》演讲中展望了 CPS 安全的现在和未来。
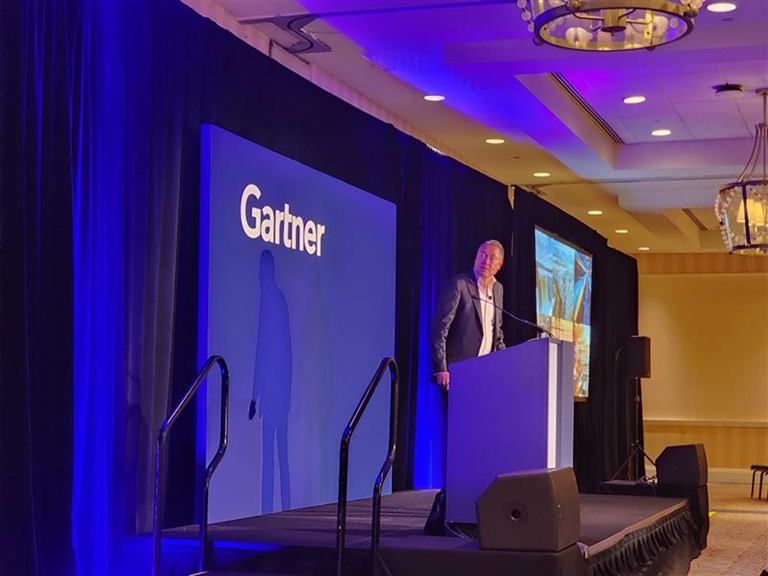
[图5] Wam Voster Gartner 副总裁分析师
首先, 瓦姆·沃斯特(Wam Voster)表示,2023年约有50个勒索软件组织,预计到2024年将增加到120个,其中40个针对制造业进行攻击。他指出,针对 CPS 的攻击中约有一半是“定向攻击(Targeted Attack)”,攻击者在攻击之前会长时间观察攻击对象。
他指出,在这种情况下,企业通常理解 CPS 与 IT 之间的连接,但尚未有效实施。CPS 安全中最大的问题是所有权和治理,CPS 资产持有部门与安全部门和 IT 部门之间经常推卸责任。他强调,在 CPS 安全中,责任分担很重要,并且要注意拥有资产后会伴随风险和责任。
最后, 瓦姆·沃斯特(Wam Voster)传达了我们的社会中有很多基础设施需要保护,它们相互连接,CPS 安全是保护社会而不是系统的信息。他建议采取以下措施以实现有效的 CPS 安全:
- 通过主动管理CPS来减少攻击者渗透的机会。
- 利用MITRE ATT&CK for ICS框架识别攻击者的TTPs。
- 不要假定CPS安全平台会在企业环境中正常运行,而是通过POC(Proof of Concept)选择最合适的平台。
- 检查基于AI的CPS安全功能的参考和实际应用案例,以区分夸大的故事和实际运营价值。
- 开展提高组织内安全意识的培训,并明确角色和责任。
- 制定事故响应计划并持续测试该计划。
工作区安全,关键是“效率”
工作区安全(Workspace Security)是 Gartner 最近提出的一个新的安全概念,是为在混合环境中工作的员工提供保护的人、流程和技术的集成。主要保护对象是设备、应用程序、数据、凭证(credential)和 ID 系统等。
彼得·弗斯特布鲁克(Peter Firstbrook)在《2025年工作区安全战略路线图》演讲中指出,许多组织仍未能有效整合安全基础设施,导致响应入侵的困难。攻击者已经在利用人工智能来提高攻击能力,但大多数防御者都面临人力和自动化不足的问题。
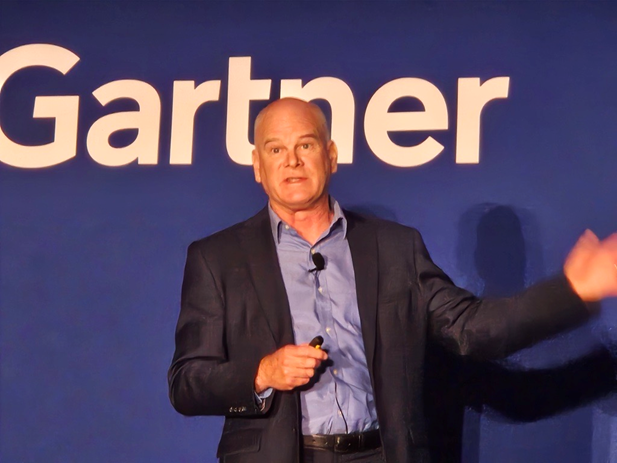
[图6] 彼得·弗斯特布鲁克(Peter Firstbrook) Gartner 杰出副总裁分析师
从 Gartner 提出的工作区安全组成部分来看,主要包括以下六个部分:边缘安全(互联网和电子邮件安全)、端点检测与响应(EDR)、身份访问管理(IAM)、数据丢失防护(DLP)、用户行为分析(Security behavior and culture)和其他服务(资产检测、安全配置评估、漏洞检测与响应)。
不过,彼得·弗斯特布鲁克强调,工作区安全的最终目标并不是拥有所有的安全工具,而是运营一个集成且可管理的最低有效投资组合(Minimally Effective Portfolio)。他还呼吁通过以自动化为中心的安全结构(例如CTEM:Continuous Threat Exposure Management)来实现效率。
对此,Gartner 副总裁分析师克里斯·西尔瓦(Chris Silva)在《Forget the Hype: 5 Key Things You Should Be Doing to Secure Your Endpoints》演讲中指出,最近组织们在追逐新技术的炒作时,忽视了安全的基本要素。他介绍了组织可以立即采取的五个关键要素,以确保工作区安全。
五个关键要素
- EDR:实时攻击检测和主动响应的核心安全技术
- 应用程序控制:识别在端点上运行的程序并限制其危险行为
- 安全配置管理:配置管理本身就是一个防御层
- 补丁管理:在中等风险漏洞被广泛利用的情况下,需要基于证据的补丁优先级
- 事件:从区域隔离向跨区域联动的视角转变
克里斯·西尔瓦建议,只有在 EDR、应用程序控制、安全配置管理和补丁管理等技术基础上,结合安全和运营的思维方式的组织结构转型,才能实现可持续和高效的安全运营。
结语:当下高效,未来无惧
本次 Gartner 峰会2025的主题是“Engage. Innovate. Lead”。翻译成中文为“合作、创新、主导”。随着人工智能、零信任等新概念和技术的快速出现,合作和创新的价值持续受到关注。这一趋势也可以在参加此次活动的网络安全供应商的展览会上看到。
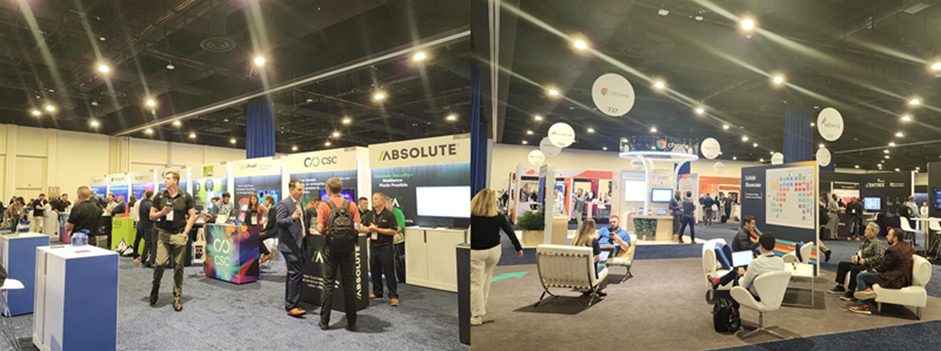
[图7] Gartner 峰会 2025 展区风景
不过,正如我们在工作区安全中提到的,提高现有安全解决方案的有效性以维护当前是非常重要的。AhnLab也始终意识到这一点,致力于开发像人工智能这样的面向未来的技术,同时也在不断努力提高向客户提供的解决方案和服务的可用性。
希望《AhnLab 安全月刊》的读者们也能像结语的副标题一样“当下高效,未来无惧”,以安全的方式保护自己的业务。