

AhnLab ISF 2024:通过AI和集成安全实现创新
深秋来临之际,AhnLab邀请客户公司的安全负责人,分享了融合最新安全趋势的定制型安全策略。9月26日,在首尔洲际大酒店举行了AhnLab综合安全会议“AhnLab ISF 2024”。在过去一年,AhnLab紧跟国际趋势,致力于推进安全解决方案与AI技术并加强基于平台的联动。此次活动中也对有关AI与集成安全的更为具体且核心的安全策略进行了介绍。让我们来回顾一下会议现场吧。
AhnLab ISF 2024会议以“AI-Augmented Security.Simplified.(AI-增强安全、简化操作)”为口号,介绍了利用AI实现更强、更简单安全的方案。AhnLab首席执行官Sukkyoon,Kang发表了欢迎辞,随后由研究所所长Seonghak,Jun和产品服务规划室长Changhee,Kim分别进行了主题演讲,阐述了基于AI的安全的重要性及未来的发展方向。
本次会议分为三个主要主题进行发言:
▲主动威胁预测(Proactive):通过AI实时预测和应对威胁的方案。
▲灵活的联动(Low-friction):通过不同安全解决方案之间的顺畅集成与协作,提高效率。
▲统一平台(Unified):在一个平台上提供多种安全功能,从而提高管理的便利性。
通过这些内容,AhnLab ISF2024展示了AI在安全领域带来的积极影响以及未来的发展方向。
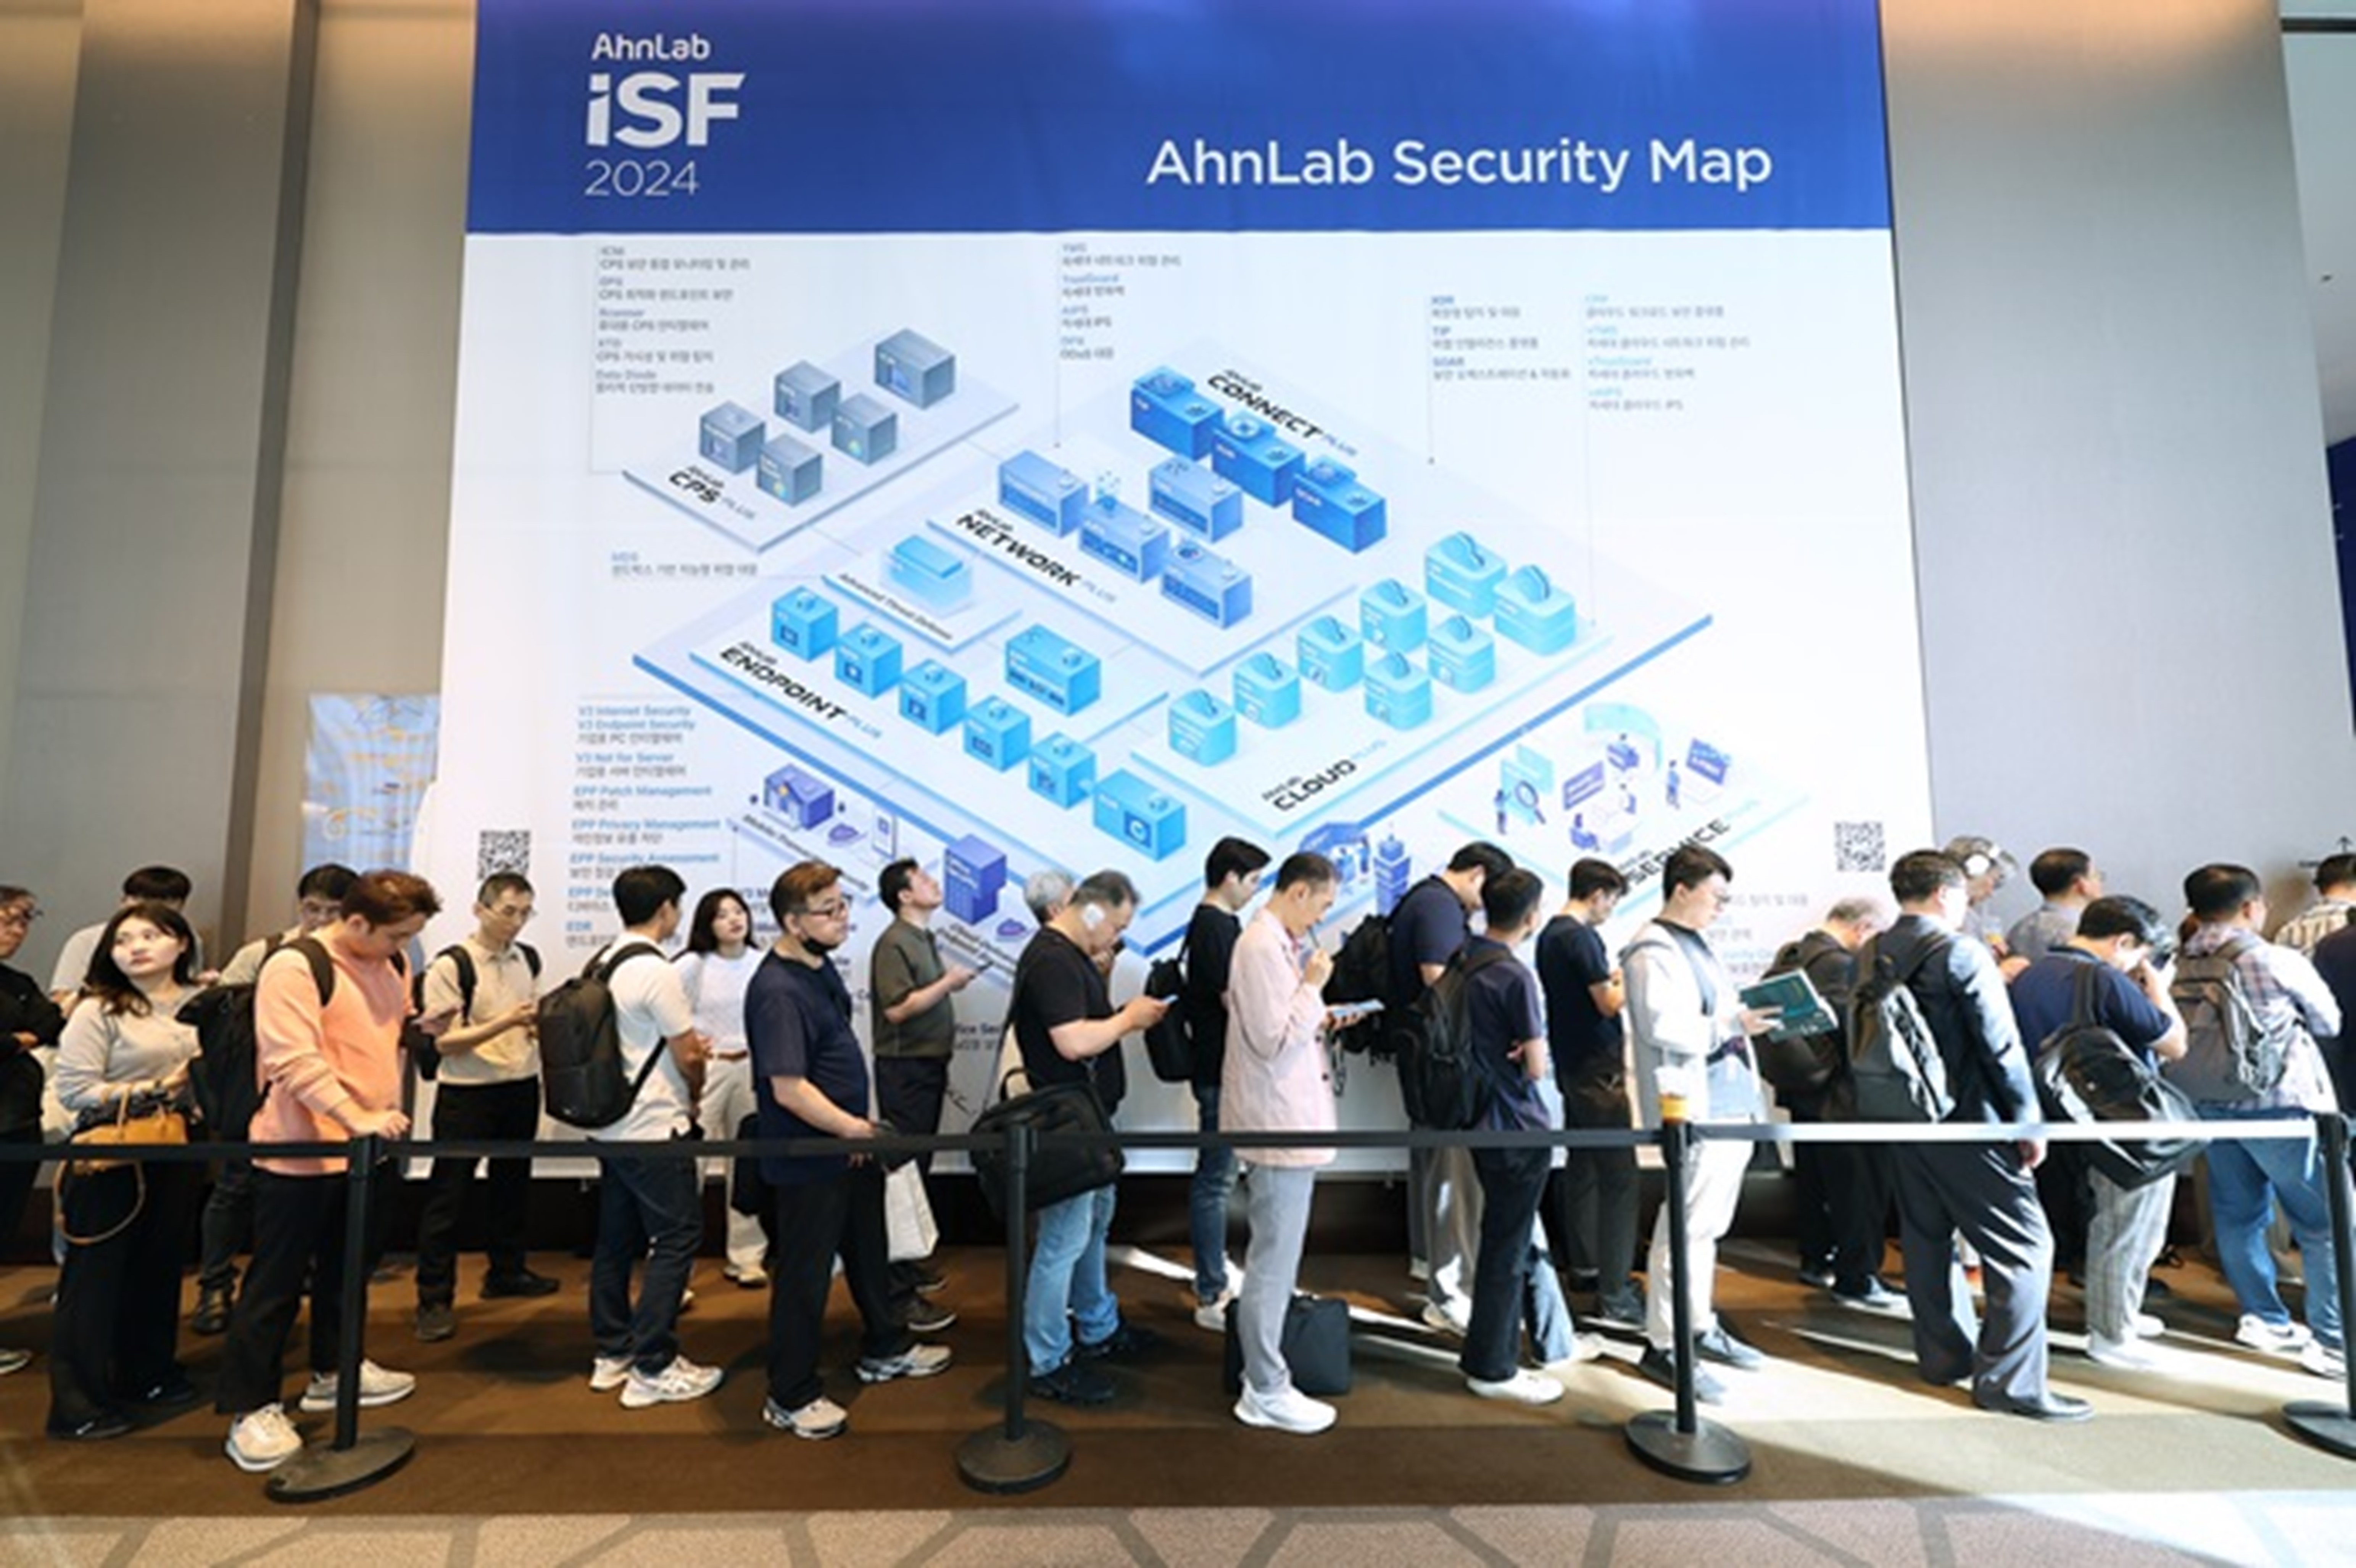
【图1】 等待进入AhnLab ISF 2023的参会人员
首席执行官Sukkyoon,Kang在欢迎辞中提到,过去几年来,AhnLab一直通过各种方式将AI技术应用到其产品和平台中,强化了检测与响应能力。他表示:“近期,网络威胁高级化和安全复杂性加深,使得‘人工智能(AI)’和‘安全运营效率(Efficiency)’成为应对的关键趋势而受到关注。AhnLab也在基于集成,增强安全效率,提升客户业务生产力,并在此基础上不断加深 AI技术的应用。”
接着,他还介绍了首次在官方场合公开的‘AhnLab PLUS’,这是一款融合端点、网络、云、服务、安全运营、CPS(Cyber-Physical System)等6个平台的集成安全平台。它将围绕以下四项:▲主动预测威胁(Proactive)、▲灵活联动(Low-friction)、▲基于集成的协同效应(Unified)、▲强大的安全(Secure),持续发展产品间和平台间集成,致力于客户业务生产力的提升。
此外,首席执行官Sukkyoon,Kang还强调了除产品和技术集成外,人与人合作、组织间合作的重要性。他表示:“一个组织在应对所有安全挑战时存在局限,因此需要多个组织联手响应不断演变的威胁。我希望AhnLab ISF 2024能够起到引领合作的关键作用。”
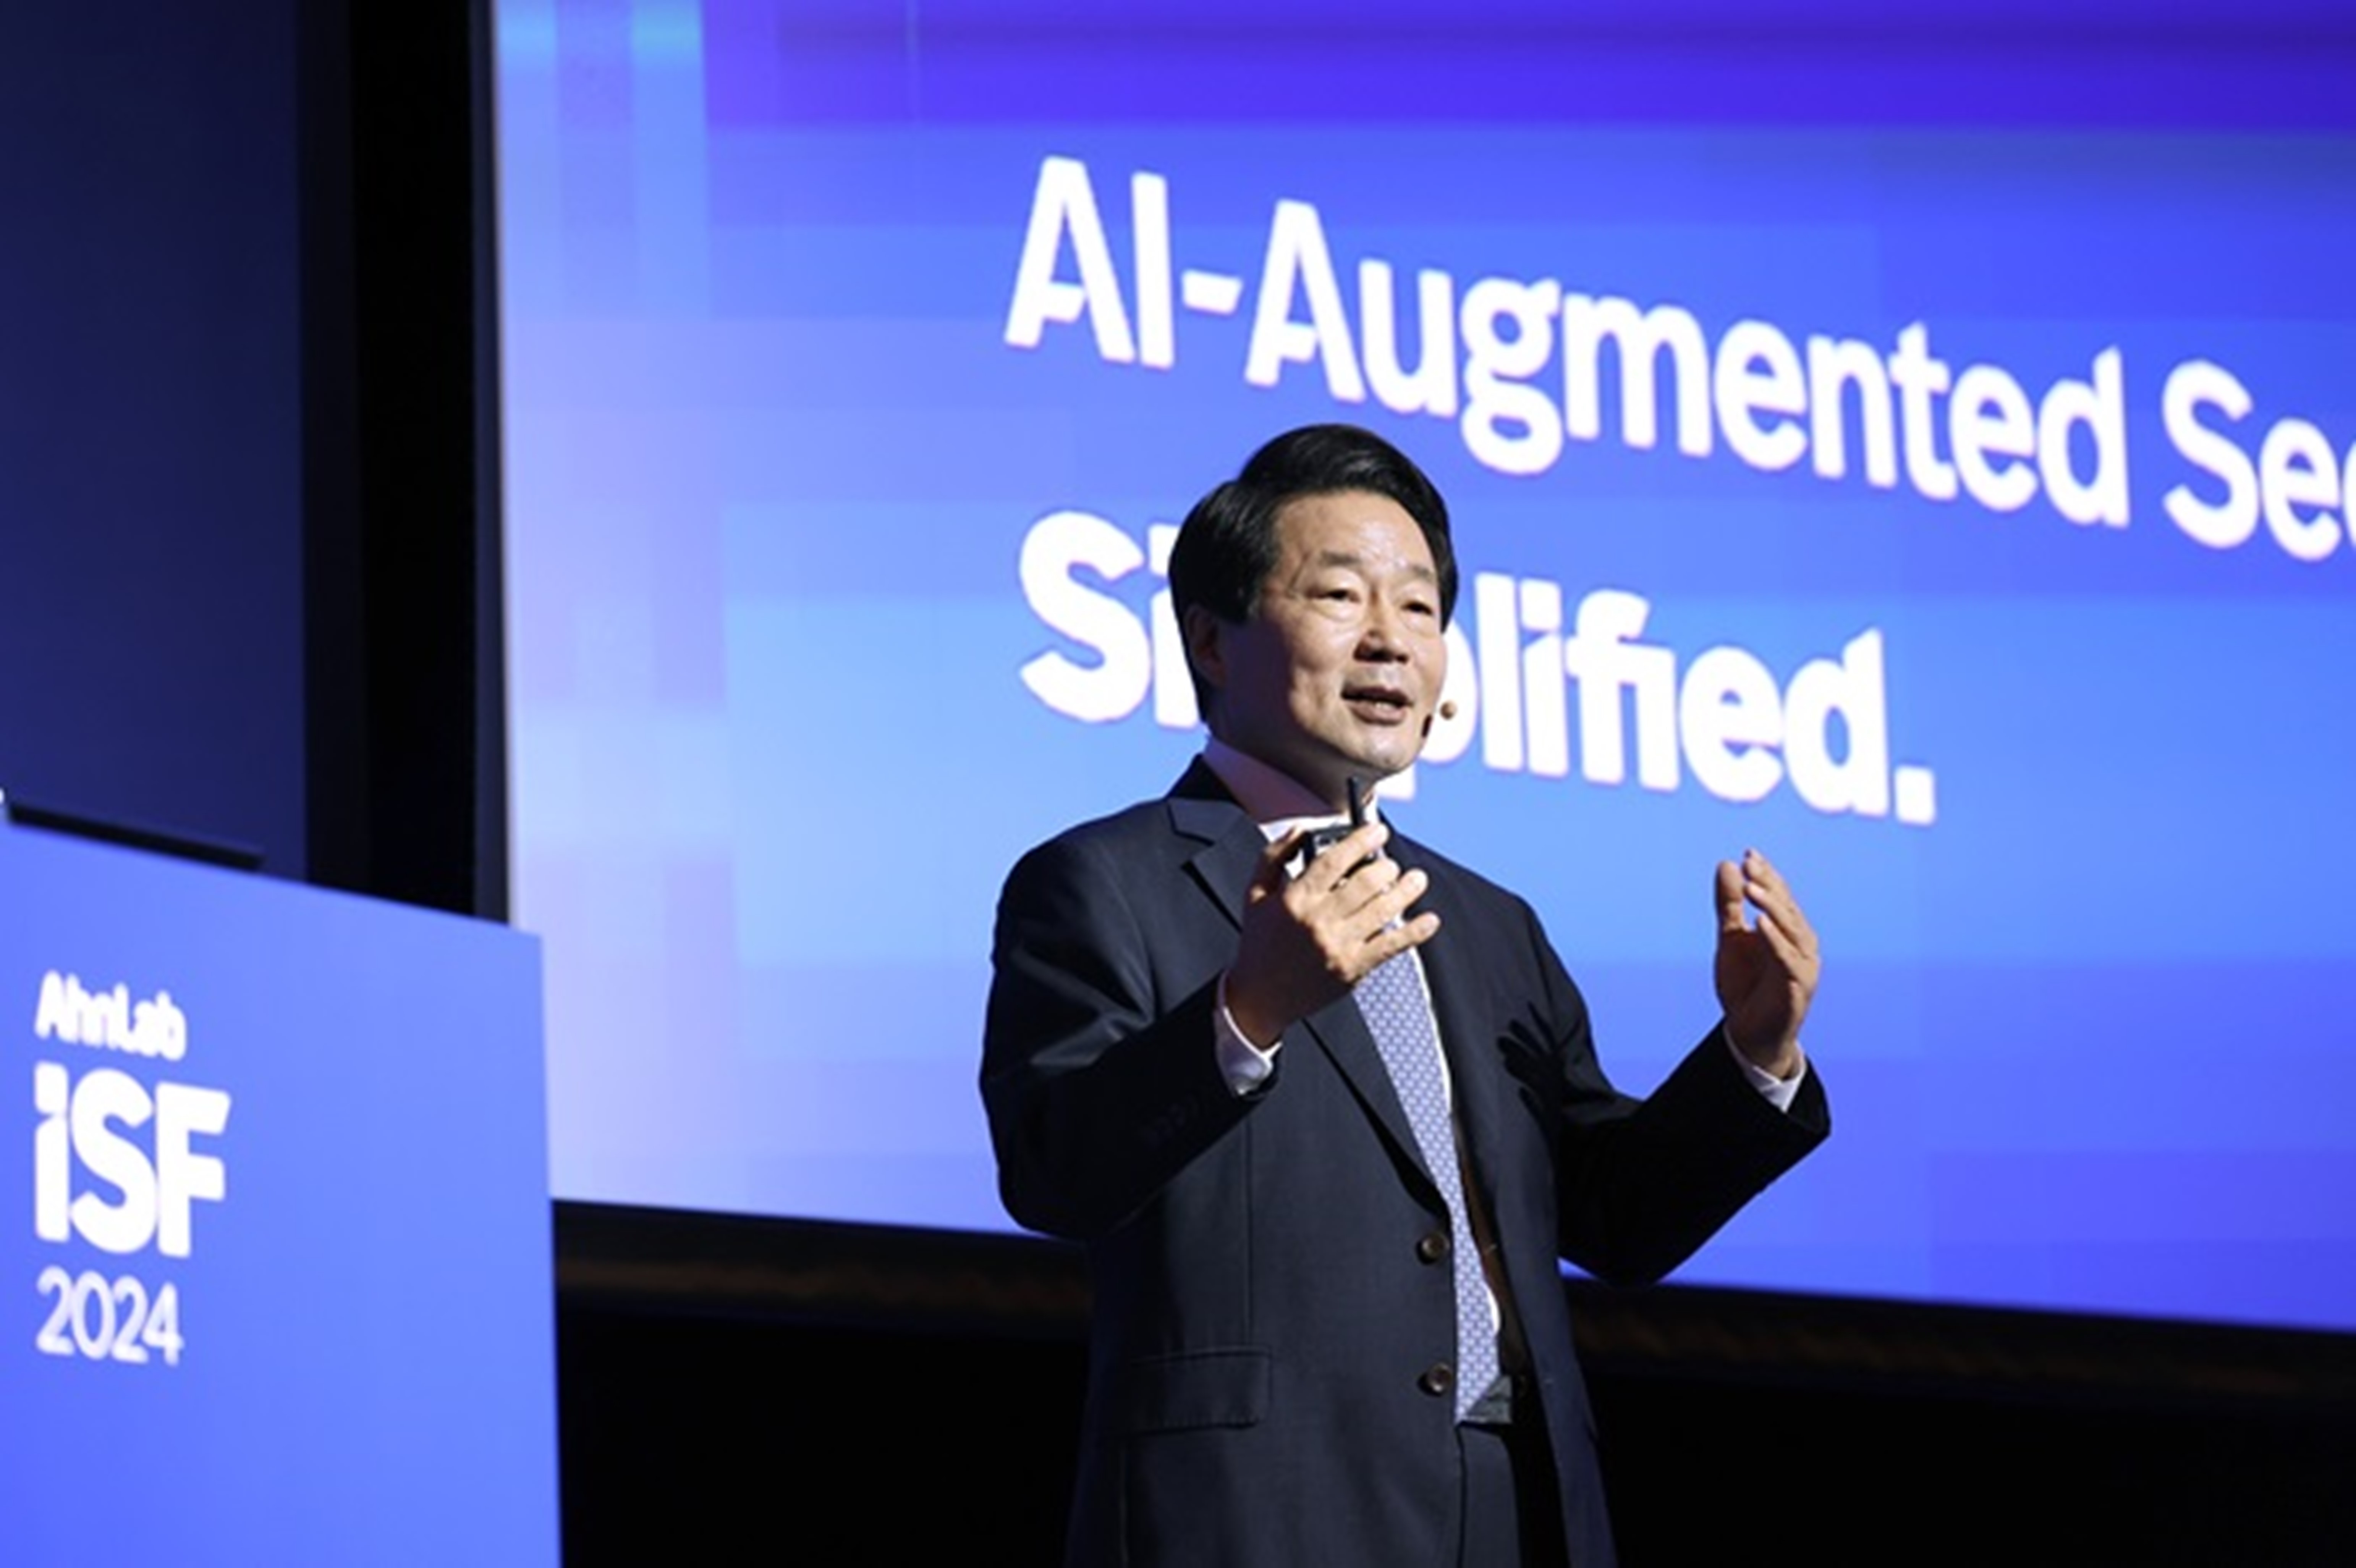
【图2】首席执行官Sukkyoon,Kang强调集成安全平台的必要性和组织间合作的重要性。
首席执行官Sukkyoon,Kang的欢迎辞结束后,AhnLab研究所所长Seonghak,Jun以“生成式AI的威胁和利用AI的未来安全”为主题,进行了主题演讲。研究所所长Seonghak,Jun分享了在AI技术、利用AI的攻击不断发展的前提下,利用AI引领未来安全的方案。
研究所所长Seonghak,Jun建议,基于AI的安全威胁正在急剧增加,例如攻击者使用AI传播钓鱼邮件、制作恶意代码、制作深度伪造视频等。要防范此类威胁,需要从防御者角度,对如何以搭载AI技术的安全解决方案检测攻击这一问题进行不断的思考。
研究所所长Seonghak,Jun讲到:“AhnLab将AI技术应用到AhnLab EDR、MDS、V3 Mobile Security、XDR产品中,以学习URL信息、事件日志等,通过检测恶意行为、钓鱼邮件、基于行为的异常情况,提供威胁情报并提前做出响应。具体来讲,在AhnLab XDR中可以使用AI安全助理(AI Security Assistant)——生成式AI‘AhnLab Annie AI’。在AhnLab Annie AI中,只需输入提示词就可以支援用户运营安全,例如下班后的安全事件发生和修复、是否导出报告等。”
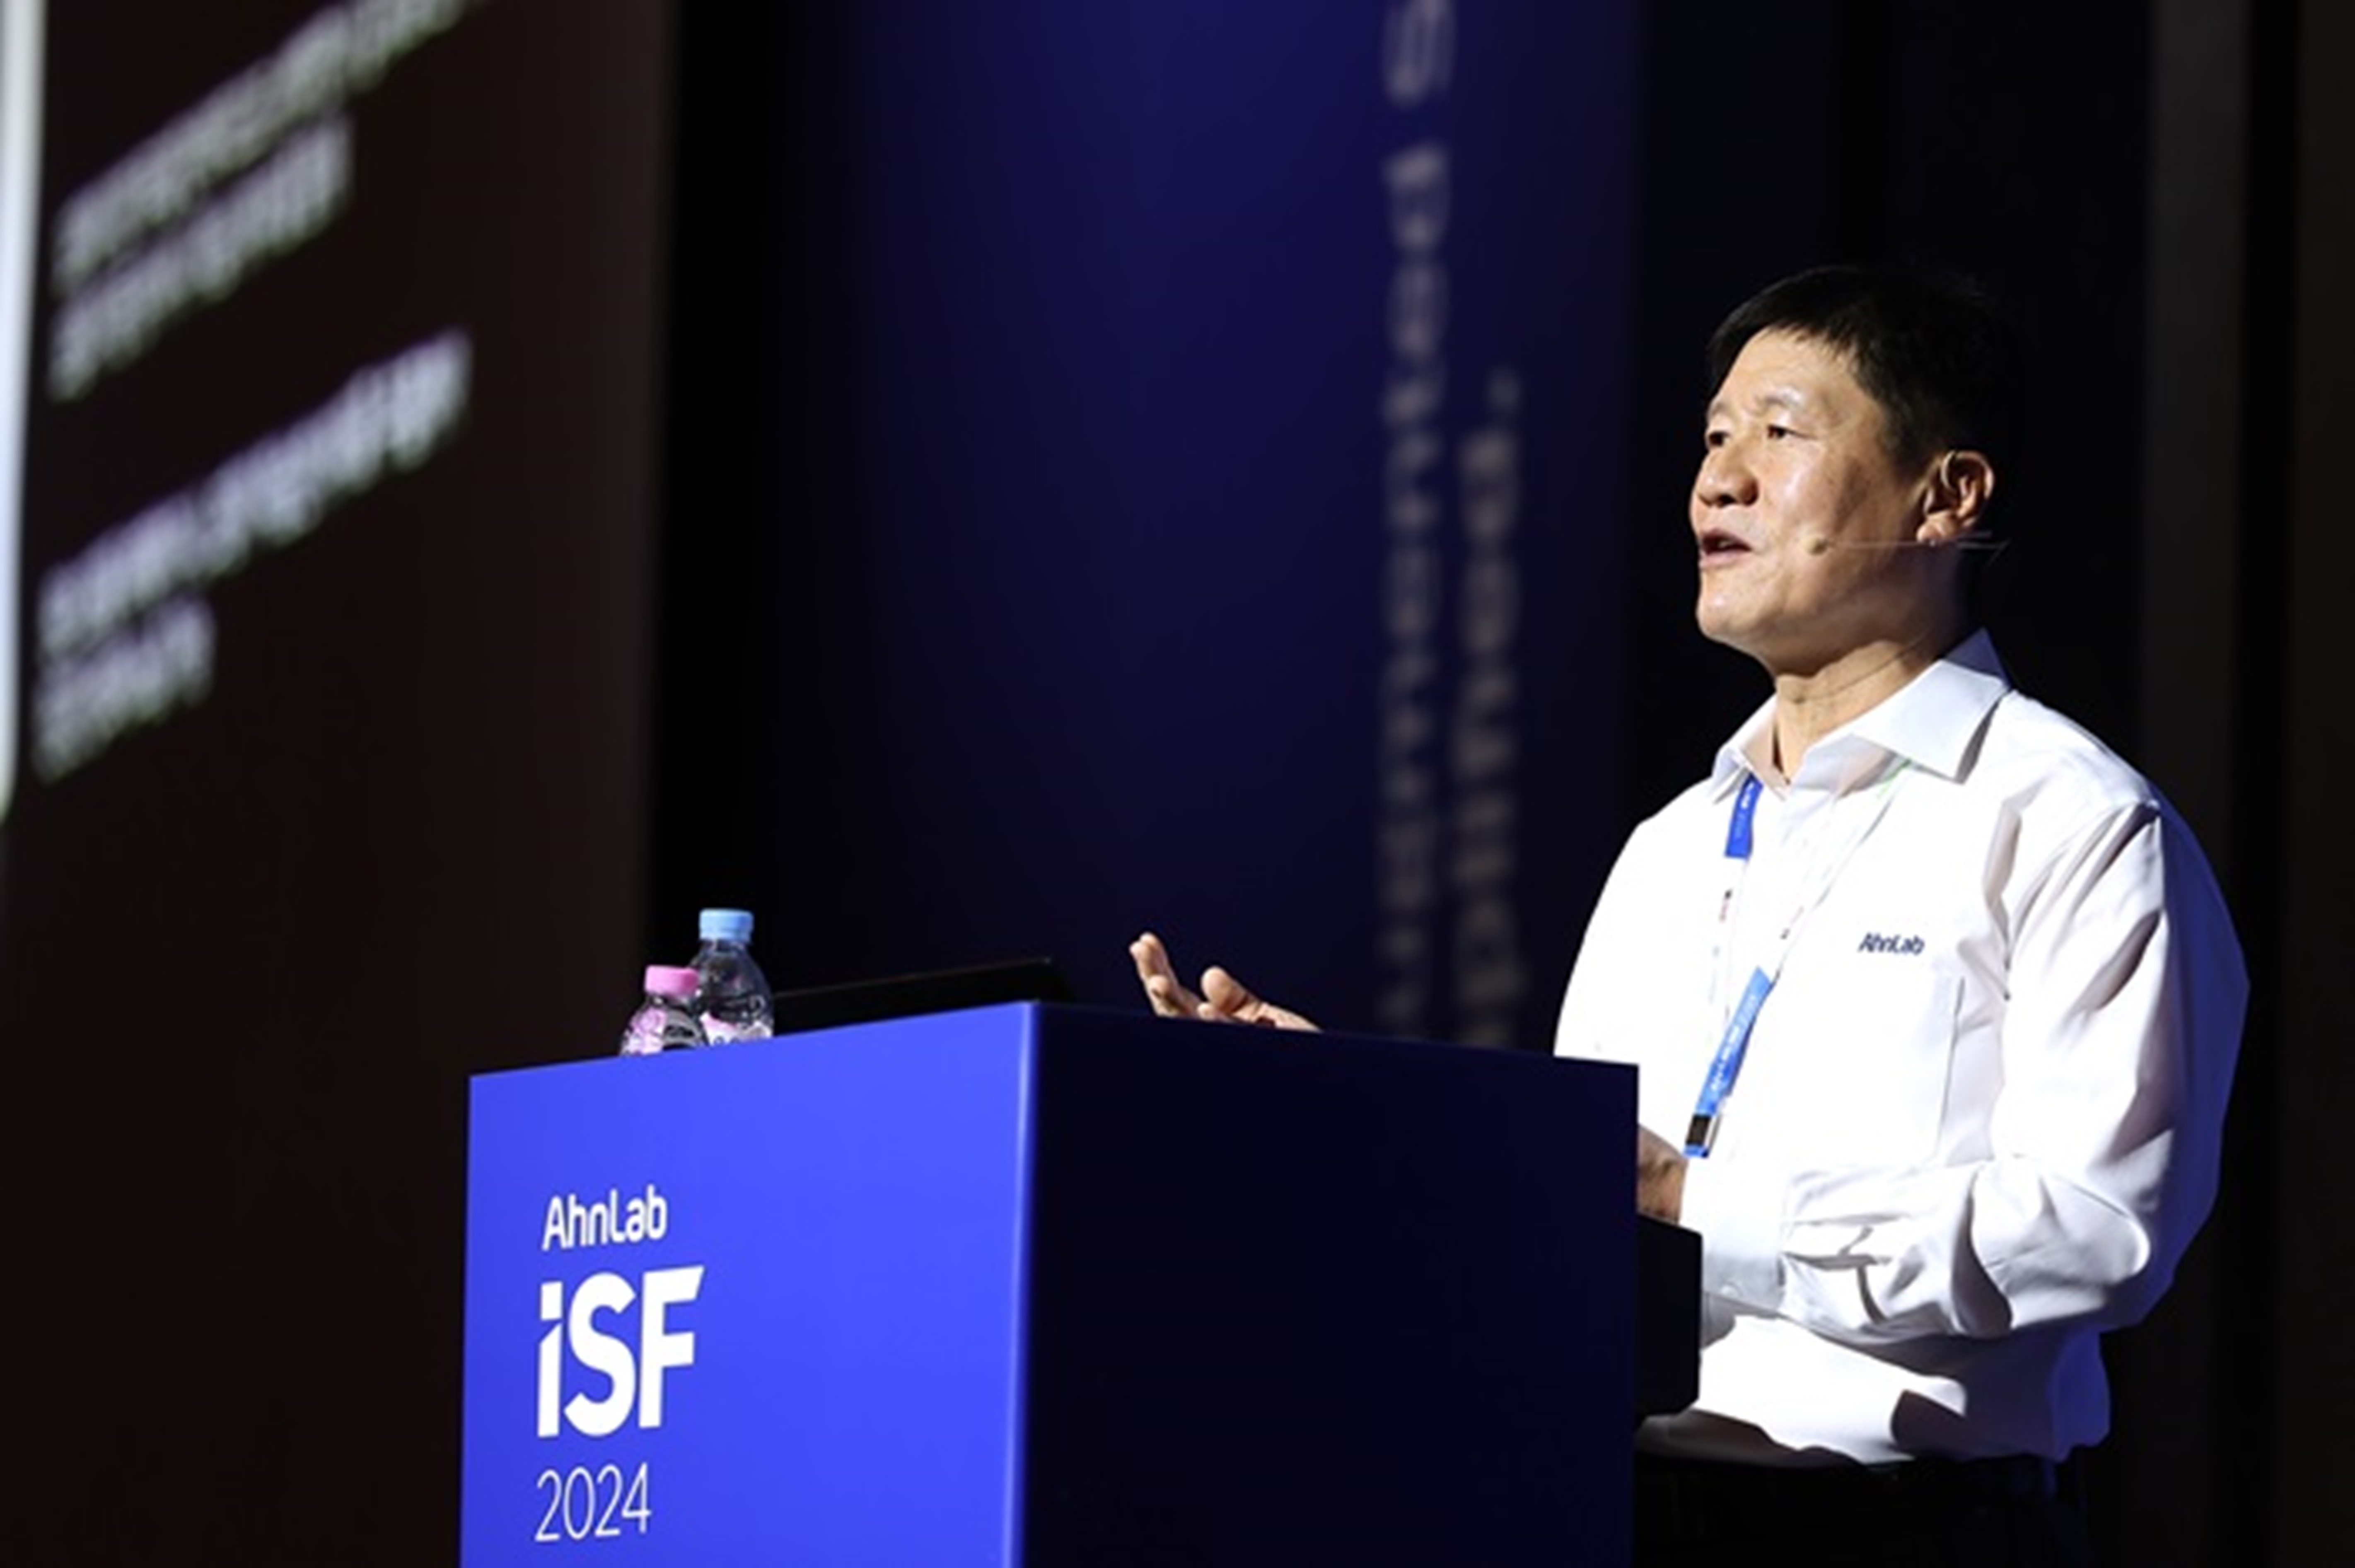
【图3】AhnLab研究所所长Seonghak,Jun分享利用生成式AI响应威胁的具体措施。
AhnLab产品服务企划室长Changhee,Kim以“Empowering the FutureEverything Everywhere All at Once”为主题进行了第二场主题演讲。重点阐述了在急速变化的业务环境中,组织所面临的挑战课题和AhnLab提出的解决方案。
Changhee,Kim室长表示:“网络威胁日趋进化,同时伴随着云使用持续增加、远程办公逐渐普及、攻击面不断扩大等现象,大多数组织都难以有效地运营安全并提高生产力。而‘集成’正是解决上述问题的关键。AhnLab PLUS由端点、网络、云等各种安全平台基于中央管理能力运营,而AhnLab XDR位于顶端,收集并分析各安全领域的数据,从而提出最佳风险管理方案。”
此外,Changhee,Kim室长还指出:“在此基础上,AhnLab在端点、云、服务领域分别添加控制设备、容器安全、托管威胁检测与响应(MDR)等新产品和服务,促进AhnLab PLUS平台的发展。并通过零信任网络访问(ZTNA)、攻击面管理(ASM)服务等面向未来的产品,解决安全复杂性问题,安全保护客户的业务环境。”
【图4】AhnLab产品服务企划室长Changhee,Kim提出在商业环境下响应安全威胁的解决方案。
Protect Today for Resilient Tomorrow:今日安全造就明日弹性
AhnLab A-FIRST组组长Myeongsu,Lee以“Ransomware ran somewhere”为主题,围绕截至2024年第三季度的勒索软件趋势、入侵事件案例、响应方案进行了发言。
Myeongsu,Lee组长表示:“近期,利用漏洞的勒索软件攻击急剧增加,代表性案例为针对ESXi、ScreenConnect、Qlik Sense、Windows、PHP等软件漏洞的攻击。尤其是VMware开发的虚拟机ESXi,如果被勒索软件感染,整个系统将陷入瘫痪,而受害者只能选择协商。出于这一原因,众多攻击者将ESXi视为主要攻击目标。”
Myeongsu,Lee组长强调,为预防勒索软件,需要完善实时防御、漏洞检测、事件响应等流程,还要参考韩国互联网振兴院(KISA)和AhnLab提供的勒索软件响应指南,了解最新趋势和响应方法。
Myeongsu,Lee组长表示:“马克·吐温曾说过每个月都是炒股最危险的月份,对于勒索软件也必须时刻保持警惕。”
【图5】AhnLab A-FIRST组组长Myeongsu,Lee介绍截至今年第三季度的勒索软件趋势和勒索软件响应策略。
AhnLab人工智能组组长Seungkyung,Lee以“安全领域中的AI:AI-Augmented Security”为主题进行演讲,对植入了包括LLM在内的AI技术的安全技术,提出了发展方向。并强调了通过安全与AI的交集将AI应用到安全领域的方法,AI在解决安全运营中的困难所起到的作用。 并v
Seungkyung,Lee组长表示:“在安全方面,数据规模和复杂性也是一大难题,和先前的大数据时代一样,AI可以成为这一问题的解决之策。在安全运营过程中出现的各种问题,可以通过AI增强安全来解决。AhnLab的AI以基于通用模型的服务平台形式提供支持。”
Seungkyung,Lee组长表示,“威胁超负荷”和“安全工具复杂性”是安全运营所面临的两大主要问题。关于这一问题的AI解决方案,Seungkyung,Lee组长讲到:“针对威胁超负荷问题,AI能够摆脱被动型、反应型检测方式,在早期主动检测到潜在威胁。通过分析数据,检测异常行为,使安全分析员能够更有效地响应潜在威胁。针对安全工具复杂性,可以通过AI简化用户流程。现有安全工具需要由用户通过复杂的菜单进行手动分析,而AI助手可以自动分析必要数据,并提出合适的对策,使安全专家减轻使用工具的负担,更好地专注于本来的工作。”
【图6】AhnLab人工智能组组长Seungkyung,Lee阐述植入AI技术的安全技术未来的发展方向。
AhnLab融合产品服务企划组组长Gunyong,Lee在“f(X)D+R=0perational Efficiency, AhnLab XDR”演讲中,介绍了安全负责人通过AhnLab XDR构建高效的安全运营环境,提升业务竞争力的方案。
Gunyong,Lee组长表示,AhnLab XDR在从▲日志集成链接分析、▲风险检测和通知、▲响应等三大方面支持高效运营。Gunyong,Lee组长讲到:“AhnLab XDR收集各种来源的数据,通过集成分析,帮助安全负责人在早期发现潜在威胁,减少不必要的通知,并利用基于ML(Machine Learning,机器学习)的行为检测技术,发现危险程度更高的通知。此外还支持基于AI模型的推荐和自动响应,通过日后即将推出的MXDR(Managed XDR)服务,致力于提升安全负责人的业务效率。”
Gunyong,Lee组长表示:“AhnLab XDR以分析并响应所有风险,将风险降至‘零’为目标。除了目前提供服务的公共云,计划在今年下半年覆盖至私有云。”
【图7】AhnLab融合产品服务企划组组长Gunyong,Lee介绍通过AhnLab XDR提升业务竞争力的方案。
其后,已引进AhnLab XDR的AhnLab客户——GOLFZON的安全负责人也进行了发言。GOLFZON信息安全组组长Junghoon,Kim详细介绍了GOLFZON引进AhnLab XDR的背景和运营经验。
Junghoon,Kim组长表示:“AhnLab XDR可以轻松链接EDR,而且能够以SaaS方式实现快速构建。GOLFZON通过XDR,对安装于互联网、IDC、AWS、电子金融网等各网络上的EDR进行集成管理,从而显著降低了安全风险。正是通过基于XDR的威胁事件链接分析,并从根源上解决问题,才能有如此效果。”
据Junghoon,Kim组长说,GOLFZON引进AhnLab XDR后,除了拦截可疑恶意IP、拦截异常VPN登录、拦截 BruteForce攻击、升级防火墙策略,还通过安全解决方案日志关联分析得出了直观且有意义的结果。
Junghoon,Kim组长表示:“不是说只要使用了XDR,就能自动解决所有的危险,事实上还需要手动设置危险的优先顺序并直接响应。对此,GOLFZON同时还引进了AhnLab MDR,对端点上发生的威胁进行管理,并且在外部专家提供的实时监控和响应支持下,减轻了安全团队的业务压力。”
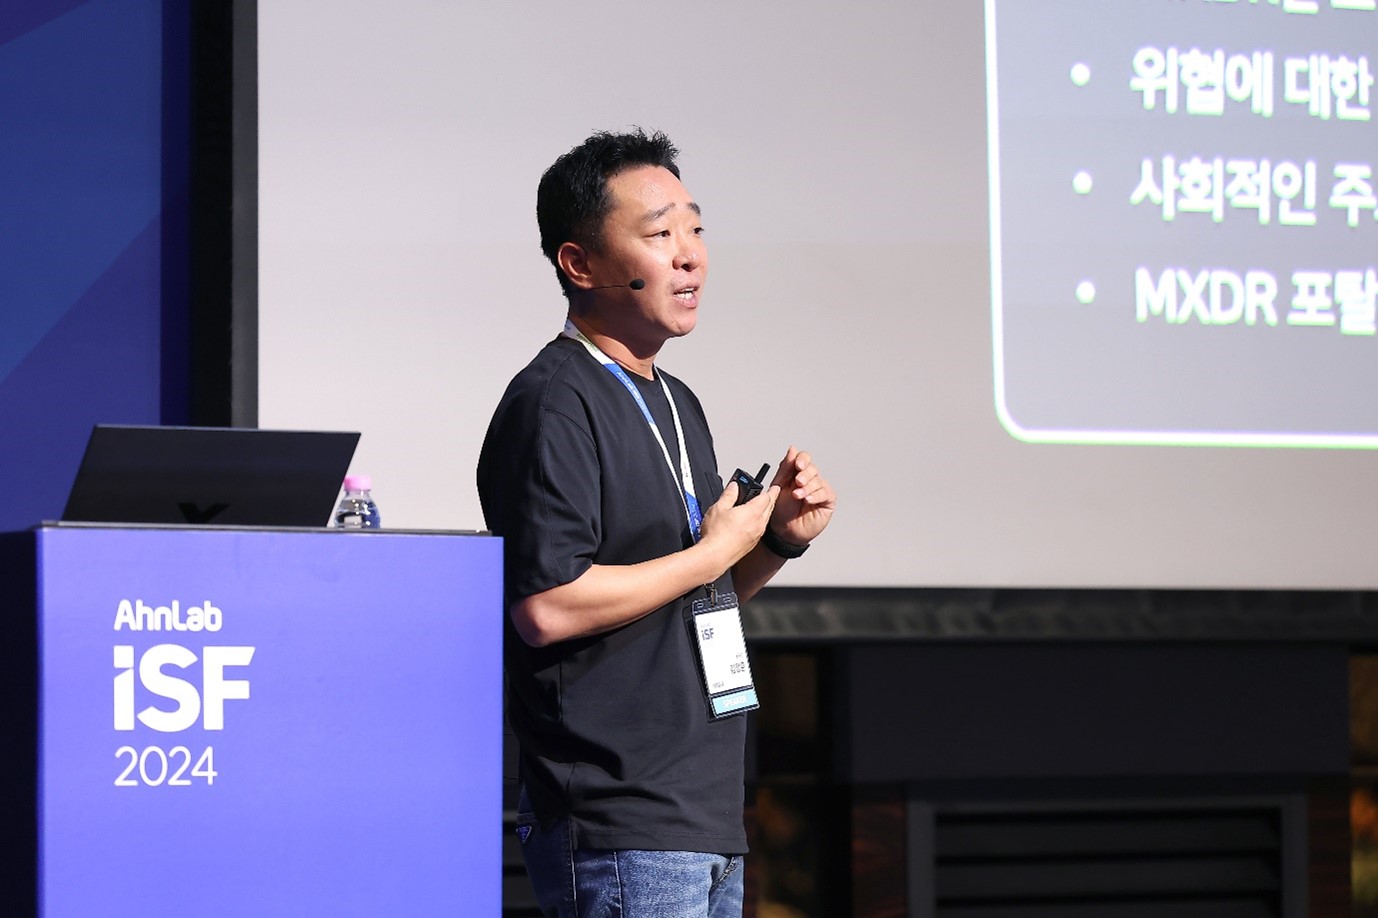
【图8】GOLFZON信息安全组组长Junghoon,Kim介绍将AhnLab XDR引进公司系统后呈现出的安全效果。
AhnLab ASEC室长Hayoung,Yang以“Inside Out: The Anxiety(焦虑) in Cyber Threat Intelligence”为主题进行了演讲。Hayoung,Yang室长阐述了我们之所以感到安全方面的焦虑,是因为我们知道有威胁盘踞在身侧,却不知道威胁会在何时何地,以何种方式入侵。如果能提前获知威胁并加以防范,那么安全负责人感到的焦虑就会有所减少。
从这个角度,Hayoung,Yang室长将最新的威胁趋势划分为三类:▲漏洞攻击、▲钓鱼攻击、▲间谍软件(Infostealer)。对于每种攻击类型,还分享了实际发生的案例和ASEC(AhnLab SEcurity intelligence Center)分析内容。此外,还介绍了AhnLab威胁情报平台AhnLab TIP对最新的威胁提供哪些威胁情报。
Hayoung,Yang室长表示:“AhnLab TIP与其他的安全解决方案不同,不是在威胁发生后进行响应,而是以提前响应的角度,预先识别威胁从而进行预防。除了分析报告等内容,还提供▲感染指标(IOC)信息、▲黑客组织分析、▲沙箱分析、▲暗网监控等各种功能,帮助企业和机构预先了解并预防网络威胁。”
【图9】AhnLab ASEC室长Hayoung,Yang室长分享如何使用AhnLab CTI(Cyber Threat Intelligence)应对令人焦虑的网络威胁的方案。
Simplify and Secure: Seamless Security Solutions:以无缝安全解决方案实现安全简易化
AhnLab解决方案咨询本部长Sangun,Oh在以“Why and How to Adopt CTEM(Continuous Threat Exposure Management)”为主题的演讲中强调,CTEM是威胁环境控制和组织安全强化的核心战略。
Sangun,Oh本部长表示,因远程办公的增加和云环境的引进等导致安全管理领域扩大,这需要我们摆脱以现有数据中心和办公网络为中心的安全,将安全管理扩展至更广泛领域。CTEM即应对这一环境的新方法,是能够提前识别攻击面,划分优先顺序并进行持续管理的战略。
Sangun,Oh本部长指出:“CTEM的核心是提前预防型安全管理。这不单单是安全解决方案的引进,还意味着针对组织资产面临的风险进行持续监控和管理。特别是漏洞管理和补丁管理等基本措施,绝不能疏忽大意。”
Sangun,Oh本部长还表示:“AhnLab已将CTEM概念应用于AhnLab XDR。由此,AhnLab XDR集成了端点、网络、云等各领域的安全解决方案,在此基础上链接了漏洞信息和威胁情报,从而能够实现综合危险管理。除此以外,通过自动化响应和设置危险优先顺序,提升安全团队的业务效率,且根据需求以MXDR服务形式提供,从而强化组织的安全防护能力。”
【图10】AhnLab解决方案咨询本部Sangun,Oh部长强调CTEM是威胁环境控制和组织安全强化的核心。
AhnLab技术支援本部长Namho,Won以“彻夜‘通’宵了吗?彻夜‘痛’哭了吗?(feat.Work Diet)”为题进行演讲,主要讲述了通过AhnLab端点保护平台“AhnLab EPP”响应安全威胁,提升业务效率的方案。
AhnLab EPP是一款能够通过单一Agent,将防病毒、补丁管理、个人信息保护、设备控制、EDR等各种安全功能进行集成管理的平台。这可以减轻用户计算机的负担,提高管理效率。值得一提的是,可以通过“链接规则”自动响应安全事件,最大限度地减少安全管理员的手动介入并实现迅速响应。
Namho,Won本部长表示:“AhnLab EPP可以自动检测出易受攻击的软件,并将其移除或更新,使企业的整体安全状态得到大幅改善。除此之外,还可以针对各种场景设置自动响应规则,例如确认防病毒软件的实时扫描状态、检测到恶意代码时自动隔离、检测泄露个人信息的可疑行为等。”
Namho,Won本部长表示:“AhnLab EPP为安全地分发安全补丁或引擎更新,提供渐进式分发功能。通过这一功能,可以分阶段应用补丁或更新,以此提前识别并响应潜在问题,从而提高企业端点安全管理的稳定性。”
【图11】AhnLab技术支援部Namho,Won部长介绍通过AhnLab EPP响应安全威胁和提高业务效率的方案。
AhnLab ACSC本部长Taehwan,Park以“与MDR一起”为主题,分享了在组织中经常发生的网络威胁场景和引进MDR后,组织得到的益处。
Taehwan,Park本部长表示:“以往,组织中发现的代表性网络威胁包括:攻击者无差别暴力攻击造成的勒索软件传播事件、利用隐藏在电子邮件中的跟踪像素的网络钓鱼攻击;藏在绕过正品认证的软件KMSAuto中的恶意代码造成的损害事件等。企业暴露于各种网络威胁之中,但通过MDR服务,企业可以获得AhnLab分析专家的帮助。MDR团队将帮助客户分析威胁并提出响应方案。在此基础上,MDR会员服务可以提供针对威胁的深层次详细分析和主动威胁狩猎服务。”
Taehwan,Park本部长强调,在无法连接网络的环境、云环境等的各种情况下,都支持MDR服务。Taehwan,Park表示,在考虑引进服务的过程中,可以咨询AhnLab销售负责人,找到最符合企业环境的服务方案。
Taehwan,Park本部长表示:“通过AhnLab MDR服务,可以提前响应针对多变IT环境的各种网络威胁,从而进一步升级组织的安全防护”。
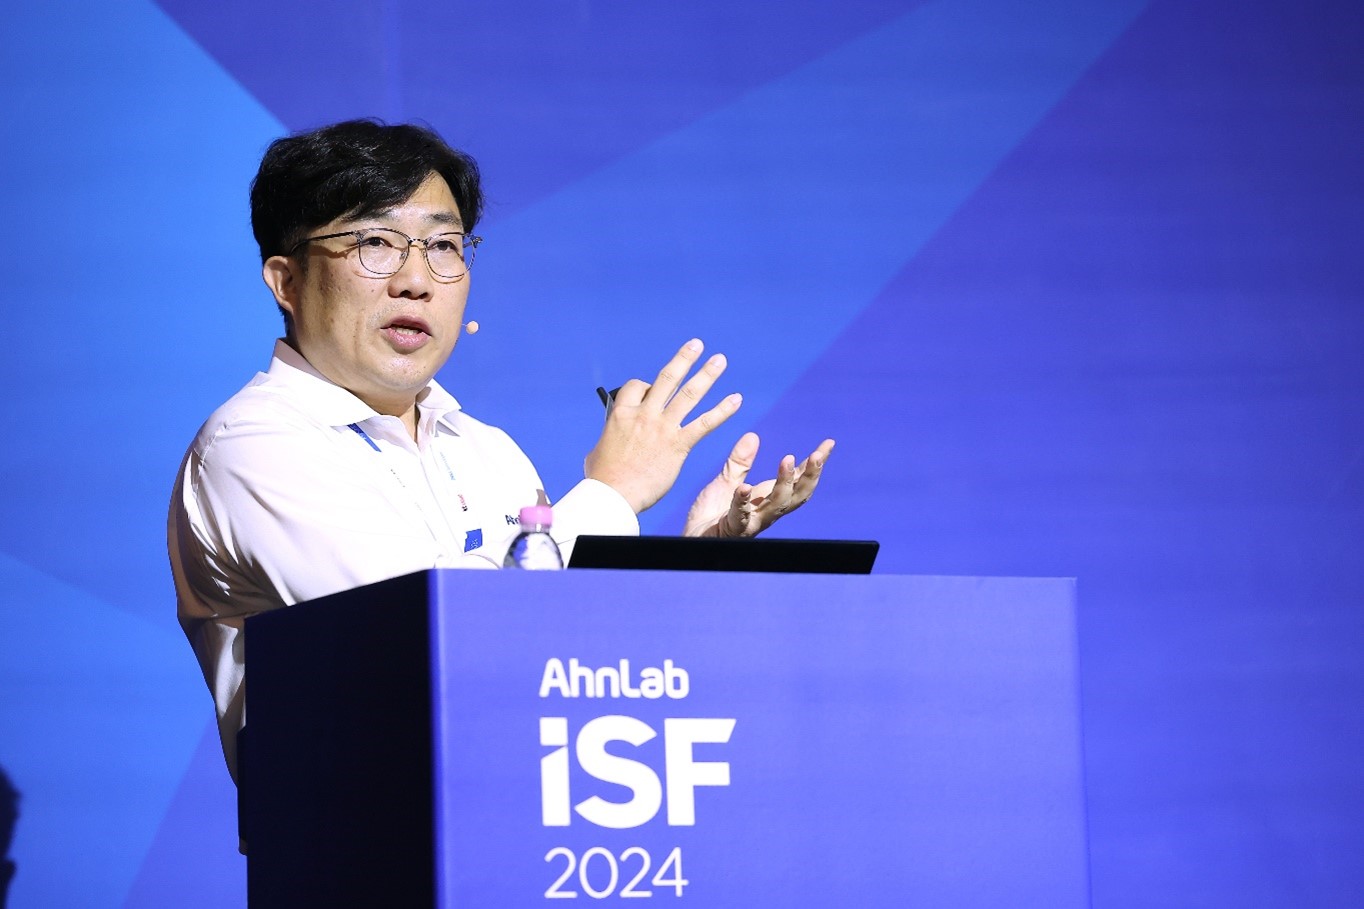
【图12】AhnLab ACSC本部长Taehwan,Park介绍引进AhnLab MDR服务后,组织得到的益处。
Manage Less, Defend More:防御重于管理
AhnLab战略产品服务企划组部长Kwangwoo,Jung以“Endpoint? And Point Security!!”为主题进行了演讲,介绍了最适合复合业务环境的工作空间安全(Workspace Security)战略与端点安全集成和链接、联动方案。
Kwangwoo,Jung部长指出:“随着业务环境的扩大,对端点安全的要求也发生了变化。因此非常需要能够覆盖与端点连接的整个基础设施的全方位安全控制。”
Kwangwoo,Jung部长表示,为实现工作空间安全,端点安全必须满足▲Platform-based(基于平台)、▲用户为中心(User-centric)、▲Integration(一体化)的条件。对此Kwangwoo,Jung部长讲到:“AhnLab基于AhnLab EPP扩展可见性,降低响应、管理、运营复杂性,提供最佳的端点安全防护。同时,AhnLab EPP能够联动包含用户信息的服务器和数据库(DB),采用基于用户信息识别终端的灵活方法。此外,还提供可以链接和联动各种异构安全产品的syslog与API。”
Kwangwoo,Jung部长表示,在端点安全方面,最为重要的就是“Consolidation(整合)”和“Integration(一体化)”。需要从用户的角度思考如何运用和提供这两点。
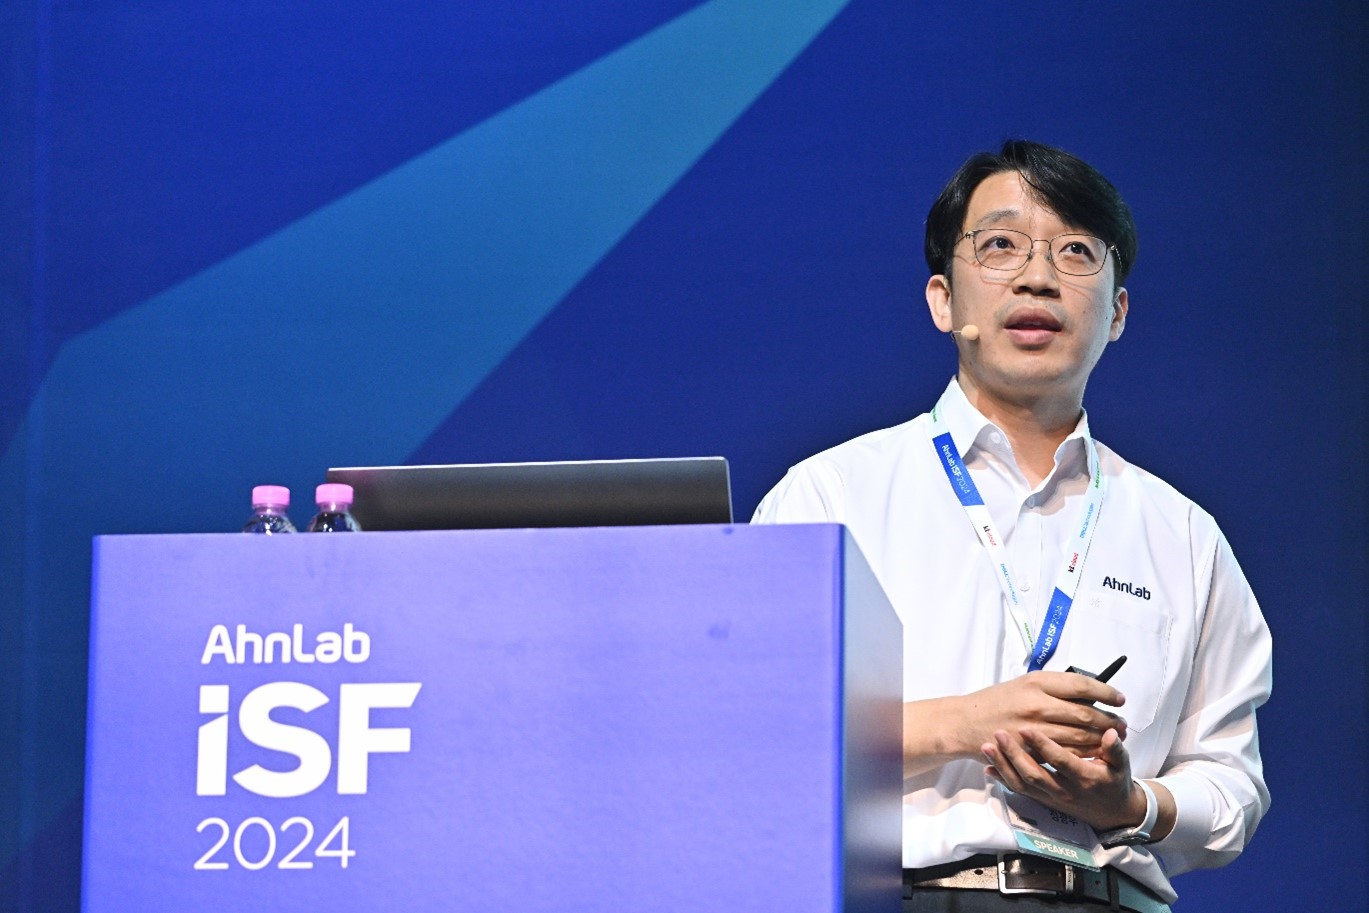
【图13】AhnLab战略产品服务企划组部长Kwangwoo,Jung着重于端点安全,对最适合复合业务环境的工作空间安全战略进行了阐述。
AhnLab融合产品服务企划组次长Byungsung,Youn以“Network PLUS: A to Z AhnLab ZTNA”为主题进行演讲,着重阐述了引进零信任时需要了解的基本概念和AhnLab ZTNA的现在和未来。
Byungsung,Youn次长表示:“引进零信任的关键要素是▲标识符与身份、▲设备与端点、▲网络、▲系统、▲应用与工作负载、▲数据,而贯穿这些因素的交叉功能为▲可见性与分析、▲自动化与集成。零信任的成熟度分为‘传统’、‘高级’、‘最佳’三个阶段,在短时间内无法步入最佳阶段。因此需要数次重复‘准备-计划(设计)-构建(引进)-运营’的零信任引进阶段后,才能实现零信任成熟度提升。”
Byungsung,Youn次长表示,AhnLab ZTNA中安装有负责设置ZTNA策略和规则、认证、确认设备的“ZTNA Manager”,控制连接与访问、执行监控的“ZTNA Gateway”,而这两者是物理分离状态。也就是说,控制区和数据区完全分离,安全性更强。
Byungsung,Youn次长表示:“如果在这两个区域联动AhnLab防火墙设备XTG、EPP Agent、ESA(EPP Security Assessment)、V3,可以收集更多样的设备信息。未来AhnLab ZTNA将广泛应用于混合云和网络分离,公司内部和远程访问环境中。”
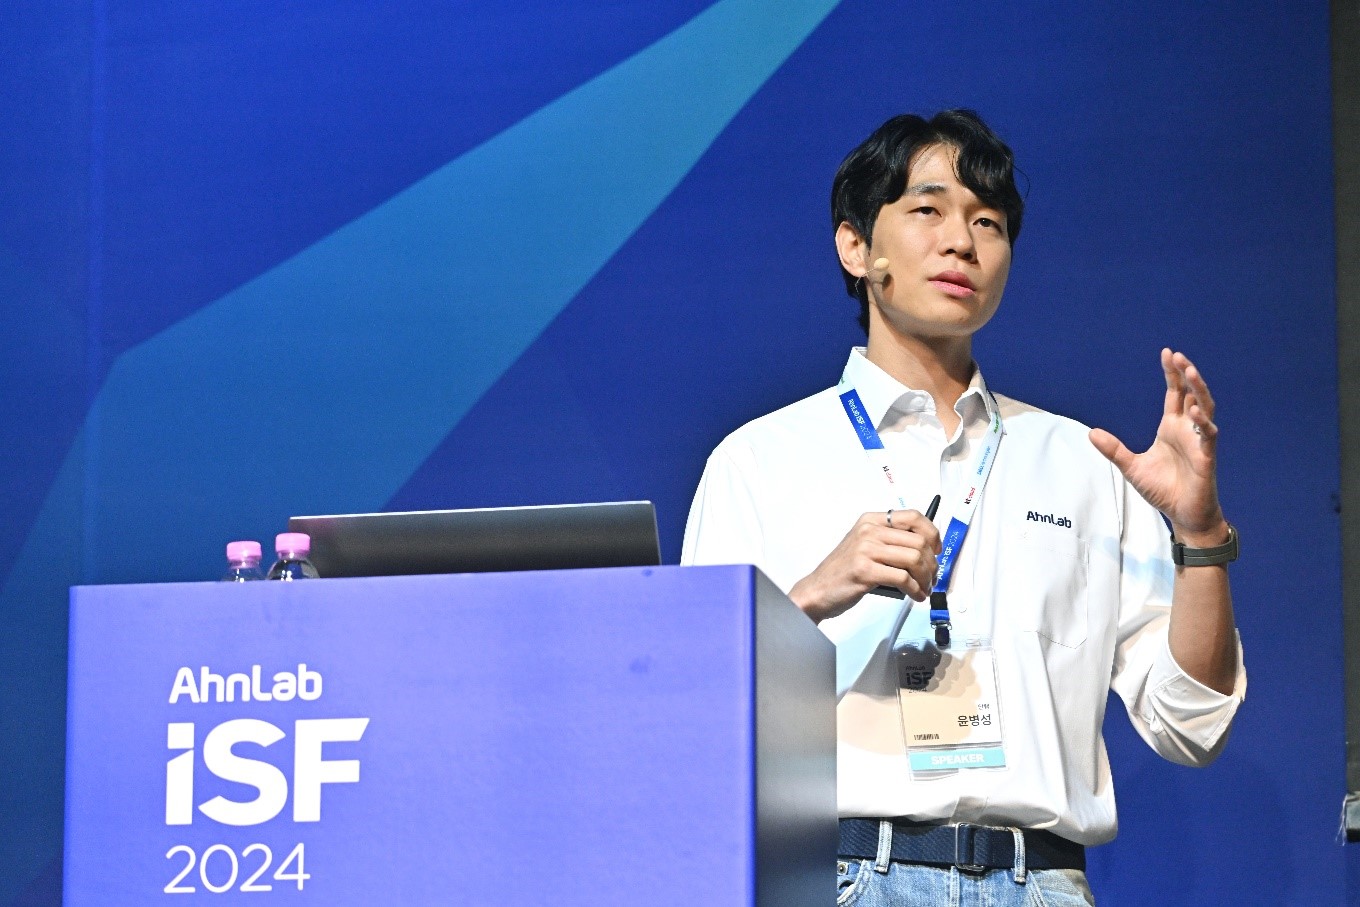
【图14】AhnLab融合产品服务企划组次长Byungsung,Youn介绍零信任和ZTNA的概念与引进方案。
AhnLab云开发室常务Youngjin Rho在“以容器为中心的云安全:利用SBOM和eBPF的最新安全战略”为主题发表演讲,提出了基于SBOM和运行时(Runtime)安全战略的安全的容器运行方案。
Youngjin Rho常务表示:“云的核心是灵活运营,其中起到关键作用的要素就是‘容器’。但容器不具备开源可见性,存在未被发现的漏洞,并存在被DoS攻击而瘫痪的危险。因此要强化容器的安全防护,除了现有内核安全防护外,还需要SBOM(Software Bill of Materials)进行系统化开源管理。”
此外,Youngjin Rho常务提出:“未能在开发与供应链阶段解决的安全漏洞,需要通过运行时(Runtime)安全解决。运行时(Runtime)安全通过在最新的容器环境中的实时监控和控制,构建更加安全的环境。此外,应用安全还需要eBPF,以实现安全模块强大的中央控制,同时避免蓝屏(BSOD)问题。但eBPF应该能够以多种方式应用,以满足安全需求。”
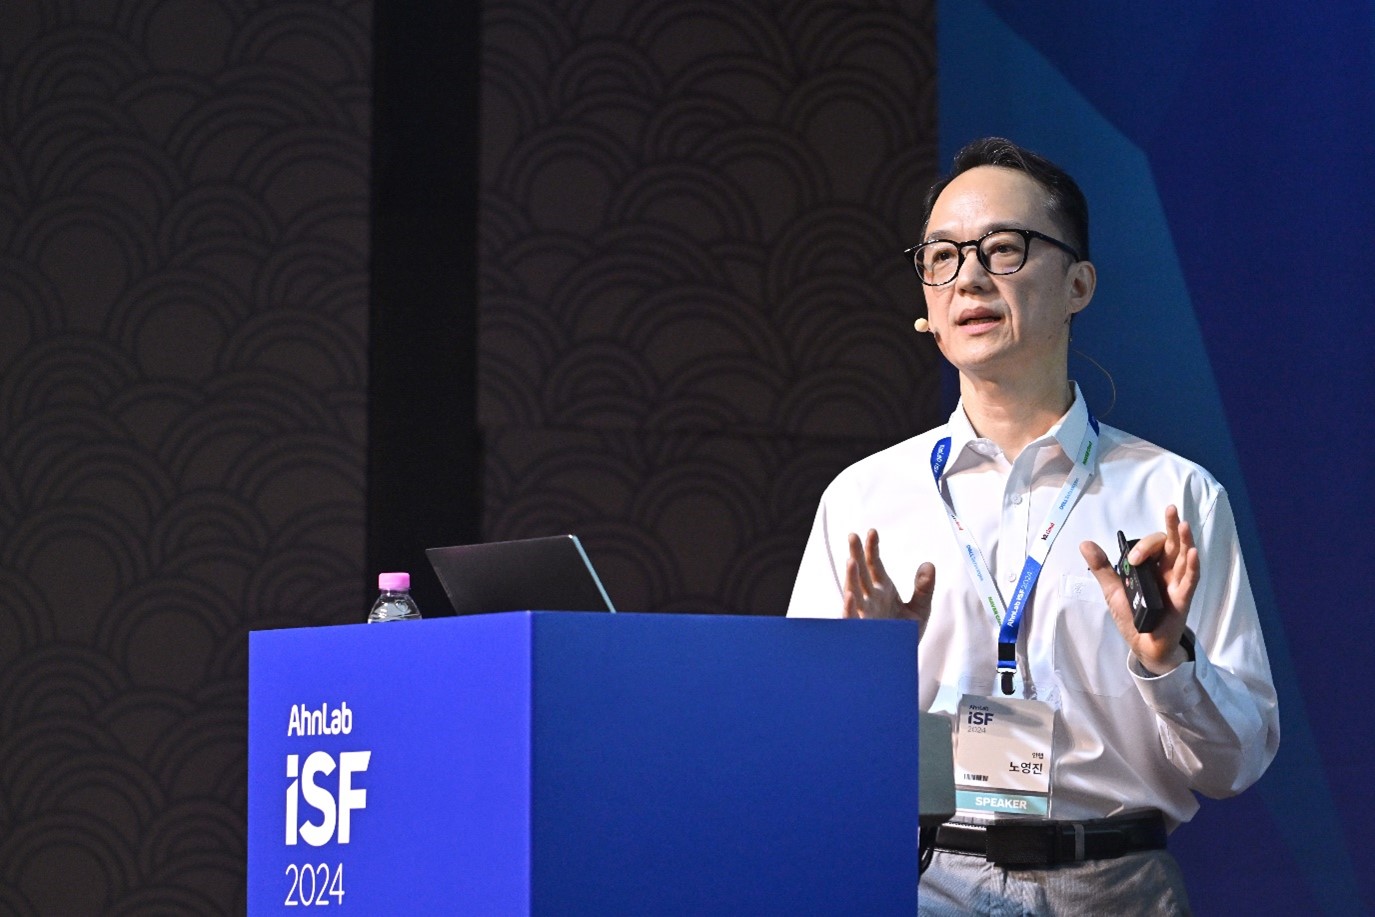
【图15】AhnLab云开发室常务Youngjin Rho强调安全的容器环境中SBOM和运行时(Runtime)安全的必要性。
AhnLab融合产品服务企划组部长Jaehoon,Hwang以“Continuous Puzzle Games in CPS World”为主题进行演讲。介绍了CPS(Cyber-Physical System)环境的各种安全问题和趋势,并分享了AhnLab的响应策略。
Jaehoon,Hwang部长表示,CPS环境中大量的技术和设备就像拼图一样纵横交错。这使得安全漏洞也非常多样,而目前的响应能力仍然不足。而且,近期攻击者针对IT和OT环境的威胁和使用AI技术的攻击不断增加,进一步加剧了安全风险。
Jaehoon,Hwang部长表示,CPS安全大体上需要从▲可见性、▲检测、▲响应等方面考虑。而AhnLab目前提供对这三个方面的支持。
Jaehoon,Hwang部长表示:“如果想在CPS环境中,在不影响运营的情况下,有效确保可见性的最佳办法是基于网络流量的分析。因为不需要安装额外的Agent,只要收集到数据包就能识别资产。与此同时,如果能进行基于端点的识别,就可以提高可见性。此外,通过对CPS安全资产的端点强化,对资产中使用的进程、可移动介质和网络通信,基于允许列表(Allow List),控制其仅允许事先注册的部分,可有效保护资产免受勒索软件和APT攻击等新变种威胁”
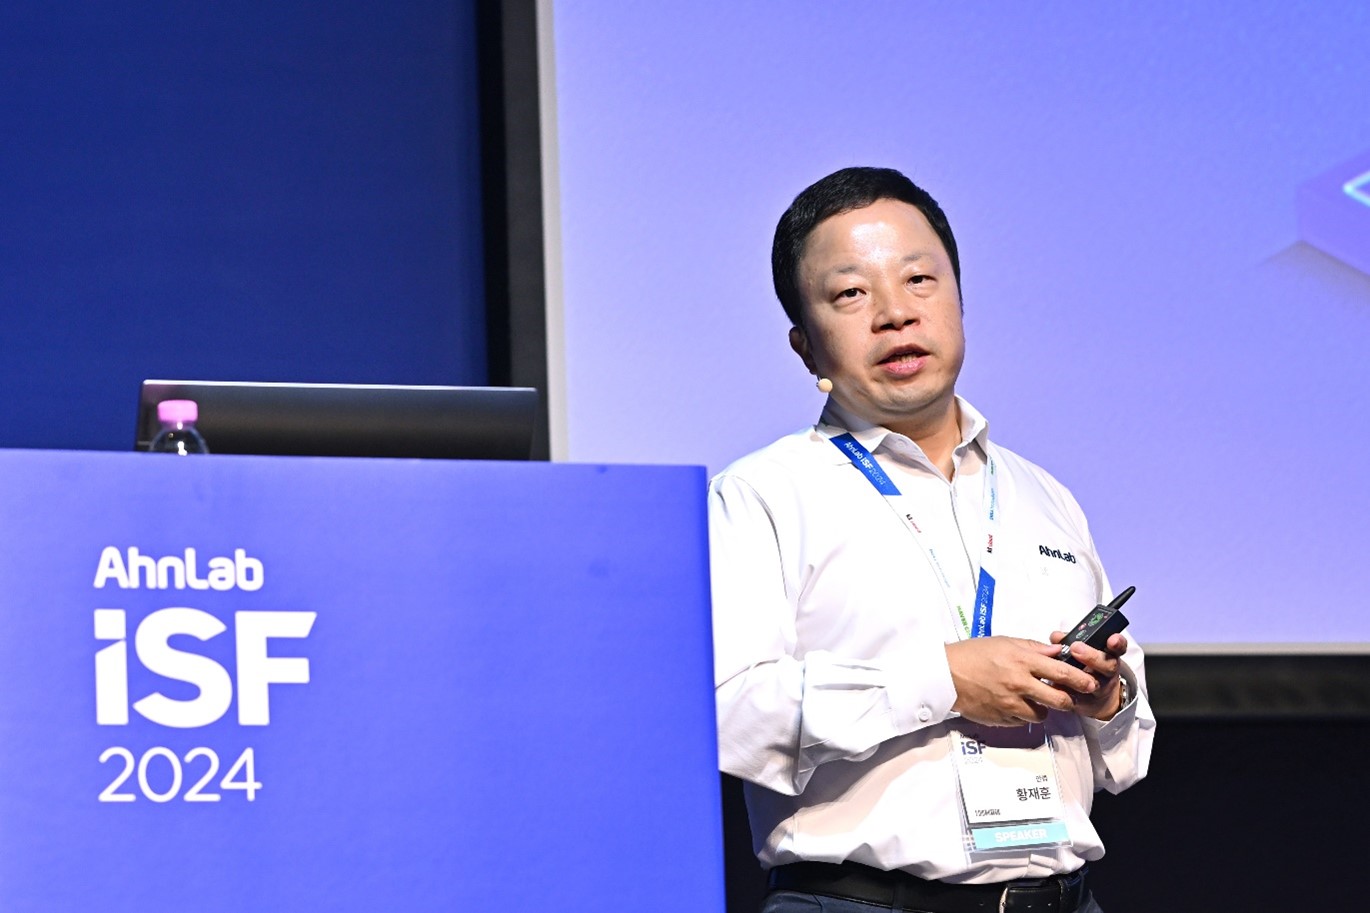
【图16】AhnLab融合产品服务企划组部长Jaehoon,Hwang介绍针对CPS环境高级安全威胁的响应方法。
在所有的主题演讲结束后,AhnLab进行了抽奖活动,使活动会场的热烈气氛更加升温。此外,在会议场大厅中设置了演示展位,参会人员可以亲身体验AhnLab和AhnLab子公司的全球战略产品和服务。还向访问展位的参会人员提供一对一咨询的机会,帮助其更有效地引进AhnLab安全解决方案。
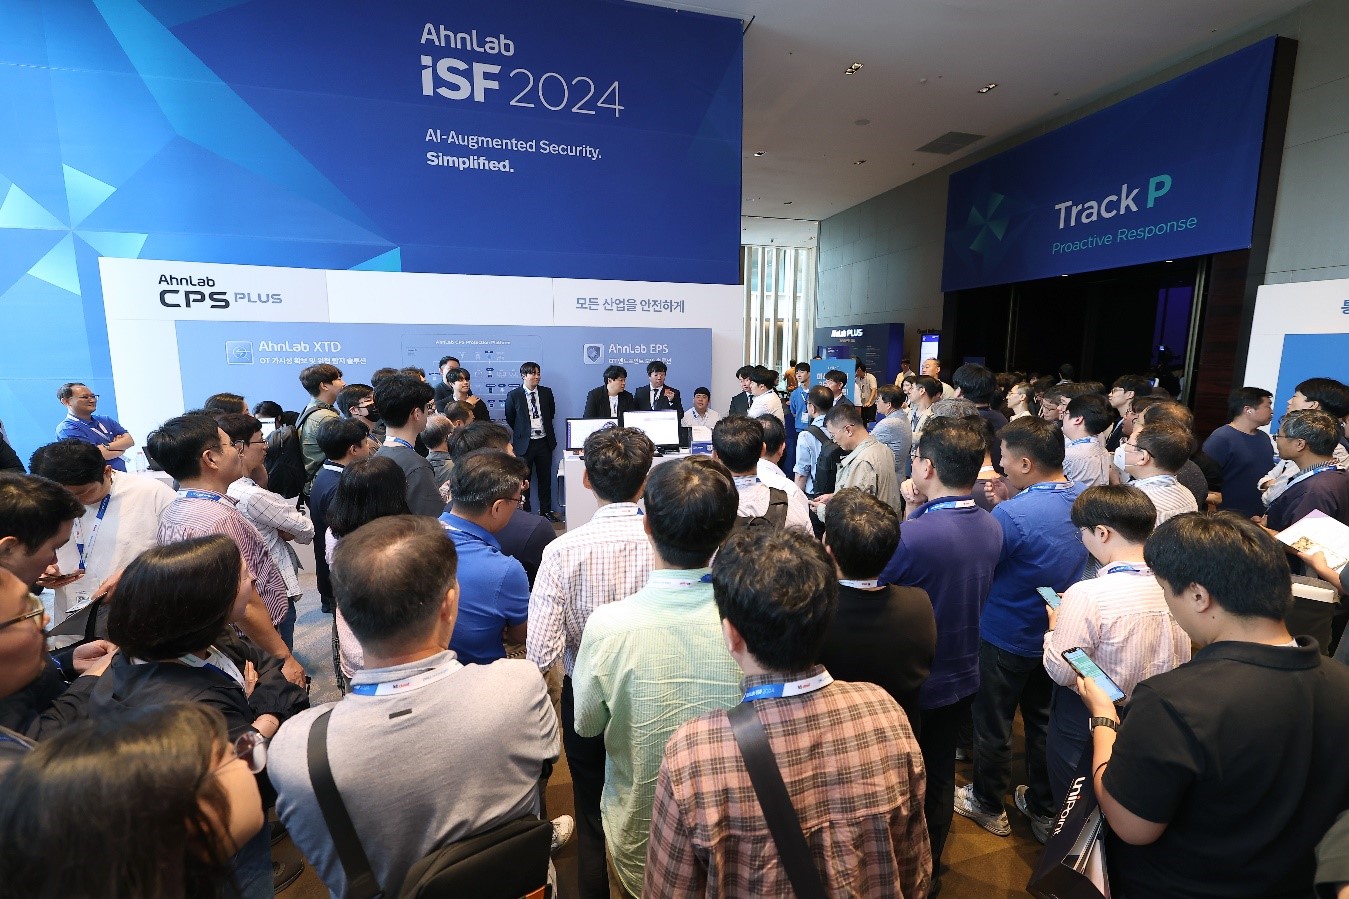
【图17】活动会场大厅演示展位上的产品演示(1)
【图18】活动会场大厅演示展位上的产品演示(2)
结语
今年迎来第16界的AhnLab ISF 2024,作为一个以AI和集成安全为中心的平台,成功与众多参会人员分享了安全见解,成为了合作交流的重要场所。值得一提的是,AhnLab ISF的正式名称为AhnLab Integrated Security Fair,AhnLab从16年前开始便一直强调集成的重要性,并计划在未来将继续通过AI等新技术和自家平台的升级,致力于提高客户业务生产力。正如文章开头所提到的,如今一个企业已无法应对所有网络威胁,希望包括AhnLab在内的更多企业和机构能够携手合作,机智响应不断进化的威胁。