

全新升级的安全解决方案,创新加速
AhnLab近日在端点、OT及云安全领域推出了新产品及新版本更新。首先,将OT端点安全解决方案AhnLab EPS 从2.8版升级至3.0版。此外,在端点领域发布了设备控制解决方案AhnLab EDC(EPP Device Control),并将其加入到AhnLab EPP产品系列中。云工作负载安全平台AhnLab CPP则新增了容器安全(Container Security)功能。
通过此次新产品发布和产品更新,AhnLa将从自年下半年开始为客户带来哪些安全效果,让我们拭目以待。
AhnLab EPS 3.0:优化于IT/OT环境的灵活且稳定的运行
AhnLab EPS是一款针对OT系统安全优化的OT端点安全解决方案,在涵盖IT和OT的综合CPS(网络物理系统)安全中发挥着重要作用。今年推出的3.0版本在功能、性能和规格上进行了大量改进。通过这些改进,AhnLab EPS有望为国内外客户提供更强大的OT端点安全能力。
首先,简单了解一下AhnLab EPS 3.0的变化。
AhnLab EPS由中央监控与策略管理服务器(EPS Server)以及安装在Windows和Linux终端的Agent(EPS Client)组成。首先, 策略管理服务器(EPS Server)的性能得到了提升,支持的Agent设备数量从之前的8,000台提高至20,000台。此外,AhnLab EPS 3.0还可以在VMware和AWS等虚拟环境中运行。对于浏览器控制台,支持Google Chrome和Microsoft Edge。此前的EPS 2.8版本支持的Internet Explorer 8.0只能用于文件下载,控制台功能无法使用。在此基础上,AhnLab EPS 3.0还扩大了对客户端操作系统的支持,新增了对Windows 11 23 H2的支持。此外,为拓展全球市场,语言支持从之前的韩文、英文、中文扩展到了日文。
AhnLab EPS 3.0的主要更新内容如下:
1) UI/UX全面改版
AhnLab EPS从1.0版本开始沿用的Web框架和UI风格已根据最新趋势进行了大幅改进。通过直观改善UX,产品使用更加便捷,用户体验(User Experience)得到了提升。通过这一升级,客户有望获得更直观的产品使用体验和监控效果。
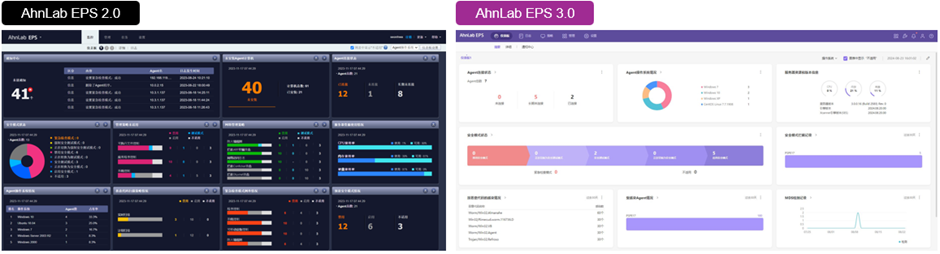
【图1】EPS 2.0仪表板与EPS 3.0仪表板
2) 主要文件完整性监控与拦截
AhnLab EPS 3.0能够在EPS设备环境中监控系统运行所需的重要文件是否发生更改,并在必要时阻止更改。新增了用于生成文件基线(baseline)的完整性校验策略管理及与Agent的联动功能。可在“文件完整性监控”选项卡中查看设置为“监控”状态的文件基线(baseline)和更改记录;在Agent日志中查看设置为“拦截”状态的文件的拦截记录。
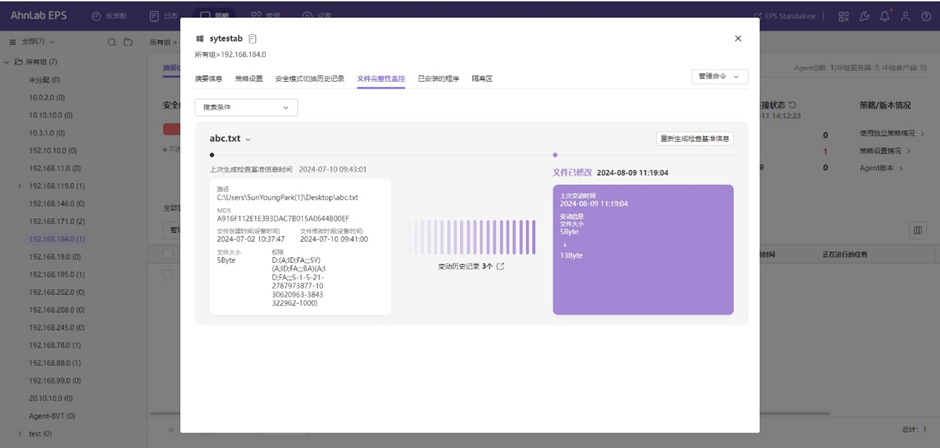
【图2】AhnLab EPS 3.0–文件完整性监控
3) Agent操作系统补丁清单收集及管理状态提供
AhnLab EPS 3.0通过Agent收集设备操作系统详细信息,并提供对此的可视化数据。用户可以参考运行中设备的操作系统详细信息,将其用于漏洞补丁及应对措施的信息来源。
4) 搜索中继客户端(Relay Client)运营环境中未安装Agent程序的系统
AhnLab EPS 3.0提供了在中继客户端运营的独立网络中搜索和查询未安装Agent程序的系统的功能。通过此功能,用户能够以主动扫描(Active Scan)方式搜索并确认未安装Agent的系统,从而提高运营效率。
5) 紧急检查模式下允许设备运行功能改进
AhnLab EPS 3.0可以在Agent设置的紧急检查模式选项卡中启用“允许设备运行”, 以便在紧急检查模式下允许设备运行。还可以在紧急检查模式策略设置“允许设备运行的密码,并将紧急检查模式的最长保持时间从原来的24小时延长至72小时。
6) 组管理功能改进
为了支持具有多层结构和组管理需求的客户环境,AhnLab EPS 3.0将Agent组管理的支持层级从原来的5层扩展至10层以上,确保在各种复杂环境下实现无缝的管理功能。
Container Security:通过与Kubernetes对接,增强企业容器环境安全
AhnLab于今年7月在AhnLab CPP中新增了容器安全模块“Container Security”。通过这一更新,在现有的反恶意软件(Anti-Malware)、主机入侵防御系统(Host IPS)、应用程序控制(Application Control)模块的基础上,进一步增强了容器安全能力,为企业的容器环境提供了更全面的安全保护。
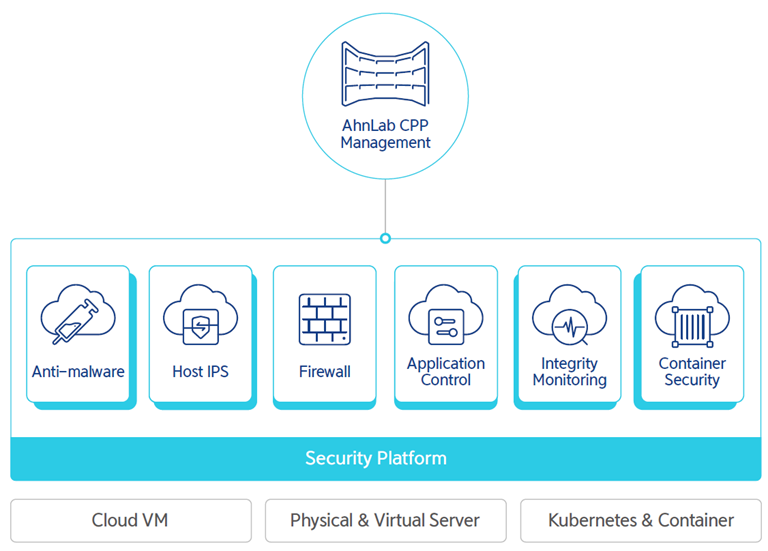
【图3】AhnLab CPP配置和联动范围
Container Security能够识别在Kubernetes环境中运行的容器,并提供拓扑视图(Topology View)。它还对识别出的容器镜像进行恶意代码和漏洞扫描。通过这一功能,企业不仅可以增强容器环境的安全,还能够快速识别和响应潜在威胁。Container Security可以在完成CPP Management版本升级以及输入和验证Container Security许可证后立即使用 。
AhnLab Container Security的特点和优势可总结为以下三个方面:
1) 轻松与Kubernetes集群和容器注册表对接
Container Security通过Kuberconfig和账户对接方式轻松连接Kubernetes,并支持与Harbor、Nexus、Docker Hub、Amazon ECR等各种容器库的对接。
2)Kubernetes拓扑可视化
AhnLab CPP的Container Security通过拓扑视图直观地展示了集群、命名空间和Pod信息,帮助安全管理员一目了然地掌握资源配置和安全状态。
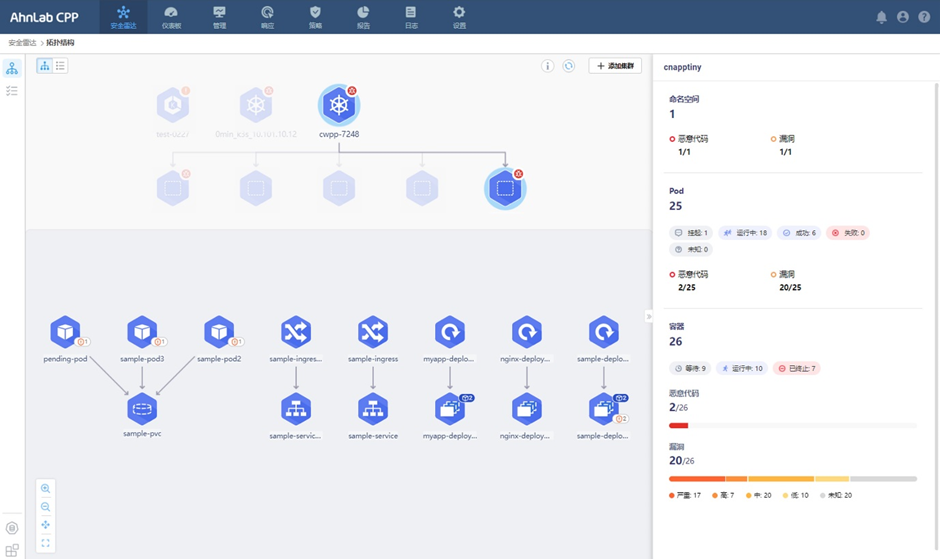
【图4】AhnLab Container Security - 提供容器识别和资产拓扑可视化
3)识别并扫描运行中的容器
Container Security通过对接用于部署Kubernetes的容器镜像库,识别Kubernetes环境中正在运行的容器信息,并对该容器镜像执行恶意代码和漏洞扫描。
扫描完成后,系统将结合拓扑视图展示扫描结果,并按Kubnetes的集群、Pod和容器分类显示存在漏洞的镜像部署情况。此外,如果在对接的容器镜像库中未找到相应的镜像,系统会提供状态信息并支持即时对接设置功能。
AhnLab EDC:通过设备控制与综合管理构建安全的业务环境
作为 AhnLab下一代端点安全平台AhnLab EPP的插件, AhnLab EDC(EPP Device Control)是基于下一代端点安全平台的设备访问和运行控制解决方案。通过控制和集成管理外围设备(如USB、CD驱动器和便携式设备等)对企业内部基础设施的访问和操作,AhnLab EDC实现更强化的威胁响应能力。
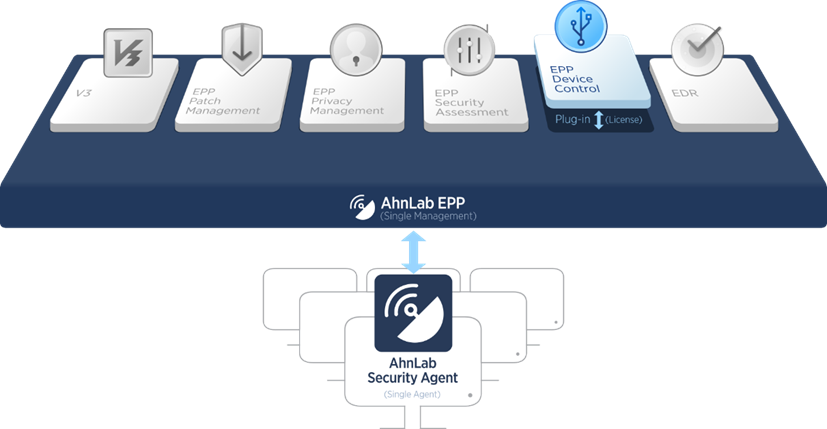
【图5】AhnLab EPP配置模块
AhnLab推出AhnLab EDC的目的是为了控制外部设备对企业资产的恶意访问,从而预防并快速响应内部及外部安全风险。企业的大部分主要数据通常存储在管理员难以监控的端点设备和外部存储设备上。最近,通过受感染的USB窃取企业机密数据的攻击事件急剧增加。
因此,制定外部存储介质的控制和管理方案并在事故发生时最小化风险的可视化成为了迫切需求。此外,个人信息保护法、信息通信网法、ISMS认证标准等主要信息保护相关的合规性也要求对辅助存储介质进行控制和管理。AhnLab EDC的设计旨在满足这些要求。
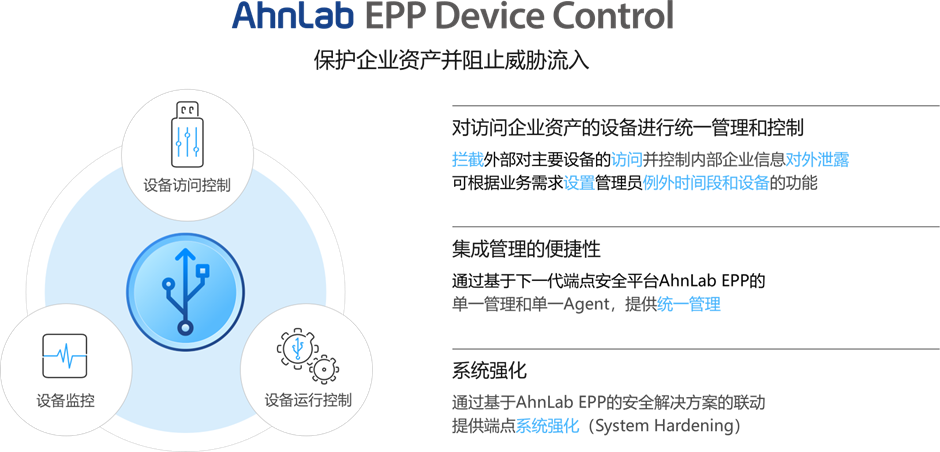
【图6】AhnLab EDC概念图
AhnLab EDC不仅提供对对企业基础设施和资产的外部存储介质的访问和连接后的操作控制功能,还提供可以根据客户环境灵活扩展和配置的阻止例外设备的注册、设备控制禁止时间段的设置等易于管理的选项。此外,还支持设备控制状态监控和统计、提供报告等多种功能。
AhnLab EDC是基于AhnLab EPP运行,只需应用许可证即可轻松构建,并且可以与AhnLab EPP的其他插件安全解决方案(如防病毒、个人信息泄露防护、补丁管理、计算机安全漏洞管理、端点威胁检测与响应(EDR))进行高效的集成管理。
这样,安全管理人员可以确保对组织内外部存储介质使用的可见性,安全地保护生产设备服务器和服务系统等组织内主要资产免受外部导致的恶意代码感染、信息泄露等各种安全威胁。此外,AhnLab EDC还提供了AhnLab专业人员的持续专业支持服务,确保系统的稳定运行和管理。
更多信息请访问AhnLab官方网站。